



Серверы Redis атакует новый Golang-зловред

Серверы Redis атакует новый Golang-зловред

Серверы Redis атакует новый Golang-зловред

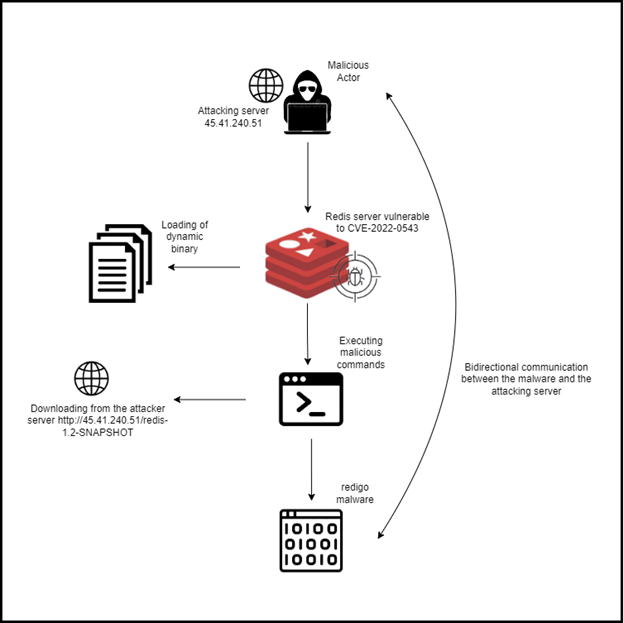
Эксперты Aqua Security обнаружили на ловушках новую вредоносную программу, нацеленную на серверы Redis. Поскольку зловред написан на Go, ему было присвоено кодовое имя Redigo. Для внедрения используется критическая RCE-уязвимость, устраненная еще в феврале.

Данная проблема (CVE-2022-0543, 10 баллов из 10 возможных по CVSS) позволяет обойти песочницу для Lua-скриптов в Redis и выполнить сторонний код на удаленном хосте. Уязвимость актуальна для некоторых вариантов Debian и Ubuntu и была устранена обновлением Redis-пакета до версии 5.6.0.16.-1.

Тем не менее, злоумышленники до сих пор пытаются использовать эту лазейку. Их рвение подогревает доступность PoC-экспойта.

Атака Redigo, согласно результатам анализа, начинается со сканирования портов 6379, используемых Redis. Обнаружив открытый порт, хакеры пытаются подключиться и запустить выполнение следующих команд:

  1. INFO — получение информации о сервере, в том числе о наличии CVE-2022-0543;
  2. SLAVEOF — создание реплики сервера атакующих;
  3. REPLCONF — настройка внешнего соединения для этой копии;
  4. PSYNC — запуск потока репликации с мастер-сервера; подобный бэкдор используется, в числе прочего, для разделяемого объекта exp_lin.so (сохраняется на диске);
  5. MODULE LOAD — загрузка модуля exp_lin.so для проведения эксплойта;
  6. SLAVEOF NO ONE — отключение репликации; в результате реплика получает статус мастер-сервера.

Библиотека exp_lin.so не только запускает эксплойт, но также обеспечивает выполнение дальнейших команд. С этой целью в файл, по словам исследователей, включена реализация system.exec. Используя эту функциональность, авторы атаки получают информацию об архитектуре CPU, а затем загружают Redigo, повышают привилегии зловредного файла и запускают его на исполнение.


Поскольку на ловушках Aqua время атаки ограничено, последствия заражения выявить не удалось. Эксперты не исключают, что целью злоумышленников может являться приобщение Redis-сервера к ботнету для проведения DDoS-атак, криптоджекинга или кражи данных.

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru