



В TikTok раздают инфостилер под видом софта, выдающего обнаженку

В TikTok раздают инфостилер под видом софта, выдающего обнаженку

В TikTok раздают инфостилер под видом софта, выдающего обнаженку

В сообществе TikTok продвигают приложение, якобы позволяющее снять фильтры Invisible Challenge и раскрыть личность героя откровенного видео. Проведенное в Checkmarx исследование показало, что программа unfilter, загружаемая через сервер Discord, предназначена для кражи данных.

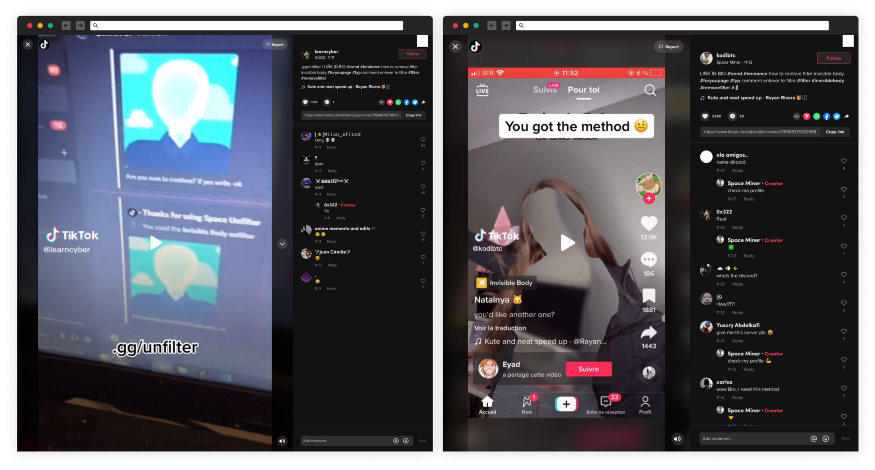
Спецэффект TikTok, размывающий изображение автора видеоролика, раздевшегося перед камерой, пользуется большой популярностью. Хештег #invisiblefilter собрал уже более 25 млн просмотров, и злоумышленники решили воспользоваться новой возможностью.

Тиктокеры @learncyber и @kodibtc опубликовали видео с рекламой программы, способной убрать эффект Invisible Body, и приглашением присоединиться к сообществу Space Unfilter в домене discord[.]gg. Авторы вредоносной кампании выложили на сервер порноролики — якобы результат работы продвигаемого софта, который можно скачать с GitHub, а также запустили бот, автоматически отправляющий личное сообщение с просьбой установить звезду для репозитория 420World69/Tiktok-Unfilter-Api.


Проект Unfilter позиционируется как opensource-инструмент, позволяющий подавить фильтры трендовой TikTok-игрушки. Как выяснили аналитики, в файлах проекта скрывается bat-скрипт, устанавливающий вредоносный Python-пакет из списка requirements.txt.

Зловреда неоднократно выуживали и удаляли на PyPi, но он вновь появлялся под другими именами (tiktok-filter-api, pyshftuler, pyiopcs) или новыми аккаунтами. В комментарии для The Record представитель Checkmarx уточил, что скриптовый инсталлятор внедряет в систему трояна W4SP — инфостилера с открытым исходным кодом, опубликованного на GitHub.

Видео злоумышленников, по данным ИБ-компании, за пару дней собирают более 1 млн просмотров, а их репозиторий на GitHub получил статус трендового проекта, так как на его счету числятся 103 звезды и 17 форков. К Discord-сообществу Space Unfilter присоединилось более 30 тыс. тиктокеров, и вредоносным атакам пока не видно конца.

Подпишитесь на новости

Молния появилась в RuStore: вход в новый мессенджер стоит 750 рублей

На рынке мессенджеров появился еще один претендент на внимание пользователей — «Молния», проект российской «Ред Софт» и китайской Passion Tech. Главное отличие заметно до первого сообщения: приложение для Android продается за 750 рублей.

В карточке «Молнии» в RuStore заявлены личные и групповые чаты, аудио- и видеозвонки, каналы, социальная лента и короткие видео. Разработчик также указывает сквозное шифрование личных и групповых переписок по умолчанию.

Среди доступных возможностей — отправка файлов до 4 ГБ, до 30 папок с чатами и до 15 закрепленных бесед или каналов. Подписаться можно на тысячу каналов. По крайней мере, это заявленные характеристики приложения.


Создатели объясняют цену моделью продукта: оплата взимается один раз при скачивании, дополнительных платежей за функции внутри приложения не предусмотрено.

В проекте рассчитывают набрать 15 млн пользователей за полтора года после запуска. Для нового мессенджера задача непростая: сначала нужно убедить человека заплатить, затем — привести туда его собеседников.

Напомним, в конце прошлого года мы писали, что мессенджер «Молния» планируют запустить в начале 2026 года. Не сложилось, не фортануло.

RSS: Новости на портале Anti-Malware.ru