


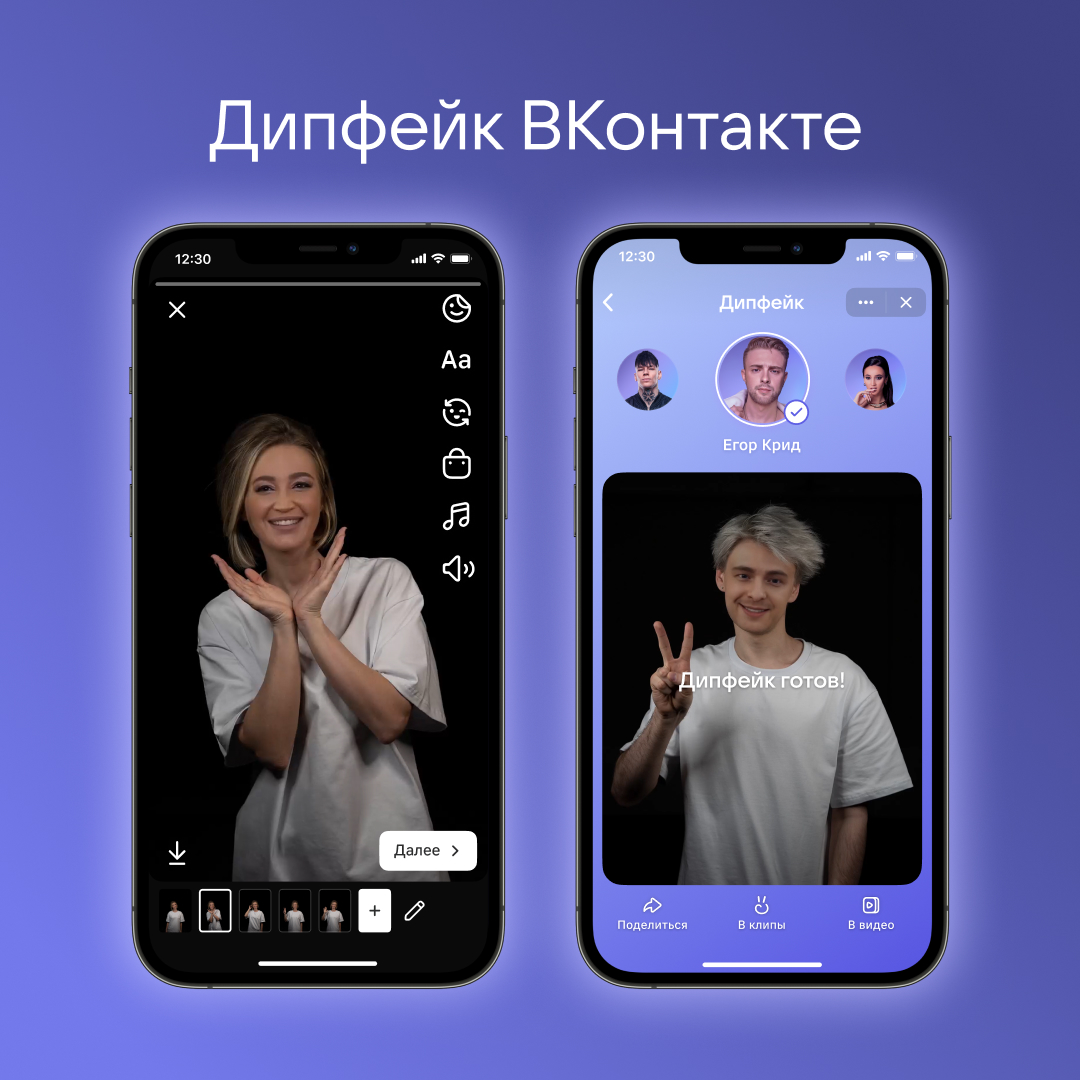

Во ВКонтакте появилась собственная дипфейк-технология

Во ВКонтакте появилась собственная дипфейк-технология

Во ВКонтакте появилась собственная дипфейк-технология

"ВКонтакте" представила функцию “Дипфейк”. Это собственная разработка компании. Технология позволяет “примерить” на себя лицо знаменитости. Ролики помечают вотермаркой, все видео проходят автоматическую проверку.

Технический директор компании Александр Тоболь презентовал разработку на ИТ-конференции HighLoad++, рассказали в пресс-службе.

По словам топ-менеджера, дипфейк от "ВКонтакте" качественнее и быстрее остальных.

Большинство подобных решений работает по принципу независимой обработки каждого кадра, поэтому даже минимальные изменения в положении и освещении лица на видео часто приводят к дрожанию и бликам.

“Мы же с командой решили обрабатывать видео как последовательность кадров с помощью рекуррентной нейронной сети — это позволило не только устранить артефакты, присущие решениям с покадровой обработкой, но и использовать возможности нейронной сети более оптимальным образом, кратно ускорив генерацию дипфейков”, — объясняет Тоболь.

Функция уже доступна в редакторе VK Клипов — как в отдельном приложении, так и во вкладке “Клипы” внутри мобильного приложения “ВКонтакте”. Технология также появилась и в специальном мини-приложении, оттуда дипфейки можно постить в VK Клипах и в VK Видео.


Тоболь анонсировал, что использовать лицо знаменитости скоро можно будет и в сервисе "VK Звонки".

Сгенерированные ролики помечаются специальной вотермаркой при экспорте на внешние площадки, чтобы зрители смогли отличить дипфейк-видео от роликов с реальными звёздами, обещают в пресс-службе.

Кроме того, видео проходят автоматическую проверку на соответствие правилам публикации контента во ВКонтакте, а пользователи получают дополнительные уведомления о том, что созданные при помощи технологии “Дипфейк” видео носят исключительно развлекательный характер.

Подробнее о новой технологии синтеза изображения, основанной на искусственном интеллекте, можно прочитать в материале “Технологии Deepfake как угроза информационной безопасности”.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru