



Фейковый MSI Afterburner атакует Windows-геймеров майнерами и RedLine

Фейковый MSI Afterburner атакует Windows-геймеров майнерами и RedLine

Фейковый MSI Afterburner атакует Windows-геймеров майнерами и RedLine

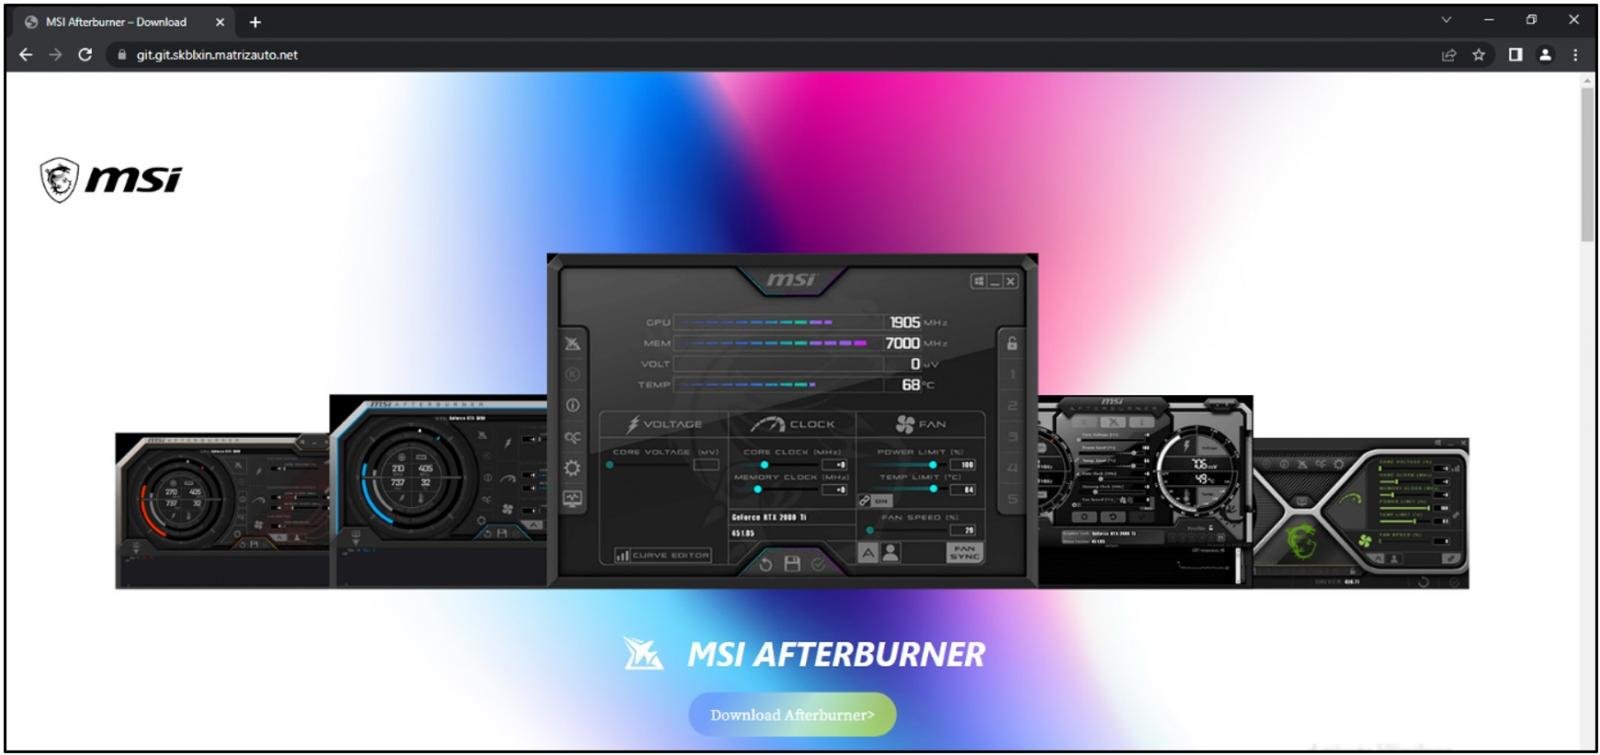
Любителям видеоигр на Windows стоит быть осторожными — киберпреступники распространяют фейковую копию MSI Afterburner, программы для разгона видеокарты. Скачав и установив её, можно получить на компьютер вредоносные майнеры и троян, крадущий данные.

Несмотря на то что утилиту Afterburner разрабатывает компания MSI, воспользоваться ей могут владельцы любых видеокарт. Другими словами, миллионы геймеров предпочитают именно эту программу для оверклокинга.

Само собой, популярность MSI Afterburner имеет обратную сторону — пользователи становятся привлекательной целью для киберпреступников из-за большого охвата. Мощность GPU в этом случае отлично подходит для добычи цифровой валюты за счёт жертвы.

В новом отчёте Cyble специалисты упоминают более 50 веб-ресурсов, выдающих себя за официальный сайт MSI Afterburner. Все эти сайты за последние три месяца распространяли майнеры Monero (XMR) и инфостилеры.


Исследователи перечисляют некоторые из таких доменов, чтобы пользователи были более внимательны:

  • msi-afterburner—download.site
  • msi-afterburner-download.site
  • msi-afterburner-download.tech
  • msi-afterburner-download.online
  • msi-afterburner-download.store
  • msi-afterburner-download.ru
  • msi-afterburner.download
  • mslafterburners.com
  • msi-afterburnerr.com

Хотя стоит отметить, что в определённых случаях домены вообще не отсылались к MSI в названии. Примеры:

  • git[.]git[.]skblxin[.]matrizauto[.]net
  • git[.]git[.]git[.]skblxin[.]matrizauto[.]net
  • git[.]git[.]git[.]git[.]skblxin[.]matrizauto[.]net
  • git[.]git[.]git[.]git[.]git[.]skblxin[.]matrizauto[.]net

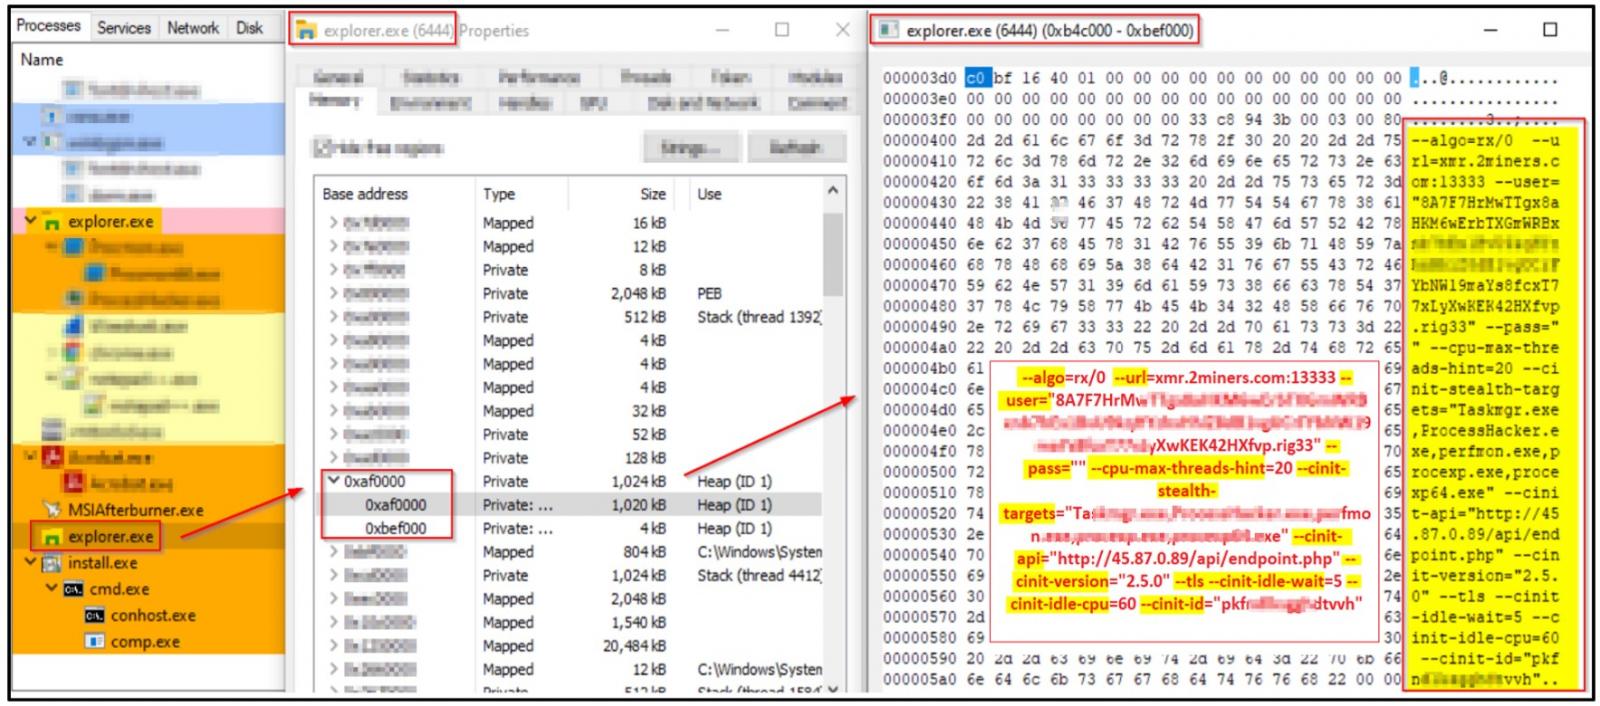
При запуске инсталяшки фейковой копии программы (MSIAfterburnerSetup.msi) устанавливается легитимный Afterburner. Однако параллельно в систему жертвы сбрасывается знаменитая вредоносная программа — RedLine (славится кражей данных) и вредоносный майнер Monero.

Майнер устанавливался с помощью 64-битного исполняемого файла с именем “browser_assistant.exe“ в директорию Program Files. Его задача — получить майнер из репозитория GitHub и внедрить его в процесс explorer.exe.


На VirusTotal файл MSIAfterburnerSetup.msi детектируется пока только тремя антивирусными продуктами. А файл browser_assistant.exe — всего двумя.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru