



Итоги пилотных MaxPatrol VM: в 100% компаний не закрыты опасные уязвимости

Итоги пилотных MaxPatrol VM: в 100% компаний не закрыты опасные уязвимости

Итоги пилотных MaxPatrol VM: в 100% компаний не закрыты опасные уязвимости

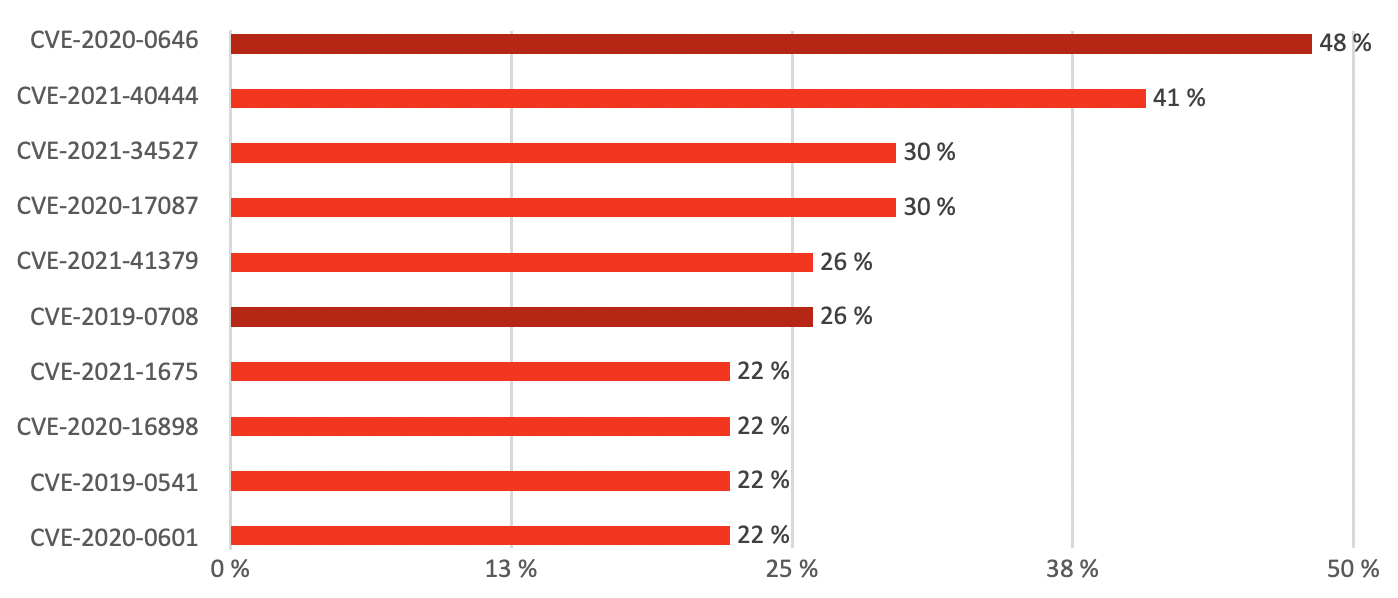
Компания Positive Technologies огласила результаты проверок защищенности активов российских компаний, проведенных в этом году. Известные уязвимости высокой степени риска (эксперты называют их трендовыми) обнаружены во всех исследованных инфраструктурах; одна из дыр — в Microsoft .NET Framework — присутствовала в системах 48% организаций.

Неутешительные данные были представлены на пресс-мероприятии «Как дела с уязвимостями? Взгляд вендоров программного обеспечения, ИБ-компаний и пользователей», проведенном сегодня, 22 ноября, в рамках кибербитвы Standoff. В Топ-10 распространенных проблем ошли атакуемые уязвимости в продуктах Microsoft, в том числе дыры двух-трехлетней давности.

Исследование проведено по результатам 27 крупнейших пилотных проектов MaxPatrol VM. В среднем в пределах пилотной зоны выявлялось около 600 уязвимостей высокой и критической степени опасности, которые вендоры продуктов уже закрыли.

Что хуже, десятая часть трендовых уязвимостей присутствовала в активах высокой степени значимости. На каждые 100 активов в среднем приходится 47 таких уязвимостей, а на каждый актив высокой степени значимости — в среднем две.

В Топ-10 трендовых проблем, выявленных в ходе проверок, вошли известные уязвимости в компонентах Windows и пакетах Microsoft Office. Так, CVE-2020-0646 в платформе .NET Framework была найдена у 48% компаний, CVE-2021-40444 в движке MSHTML — у 41% организаций. Эти же уязвимости до сих пор составляют угрозу для активов высокой степени значимости.


«По нашим данным, самые опасные уязвимости (мы их называем трендовые) распространены повсеместно во всех отраслях, в том числе на критически важных активах, — подчеркнул Эльман Бейбутов, директор PT по развитию продуктового бизнеса. — В ситуации, когда установить все доступные обновления ПО невозможно, а экспертов, готовых работать с уязвимостями (приоритизировать, устранять, проверять установку обновлений или вводить другие компенсационные меры) мало, компаниям нужны отечественные решения, которые помогут построить эффективный процесс vulnerability management (VM) и будут взаимодействовать со смежными системами для достижения оптимального результата».

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru