



Итоги пилотных MaxPatrol VM: в 100% компаний не закрыты опасные уязвимости

Итоги пилотных MaxPatrol VM: в 100% компаний не закрыты опасные уязвимости

Итоги пилотных MaxPatrol VM: в 100% компаний не закрыты опасные уязвимости

Компания Positive Technologies огласила результаты проверок защищенности активов российских компаний, проведенных в этом году. Известные уязвимости высокой степени риска (эксперты называют их трендовыми) обнаружены во всех исследованных инфраструктурах; одна из дыр — в Microsoft .NET Framework — присутствовала в системах 48% организаций.

Неутешительные данные были представлены на пресс-мероприятии «Как дела с уязвимостями? Взгляд вендоров программного обеспечения, ИБ-компаний и пользователей», проведенном сегодня, 22 ноября, в рамках кибербитвы Standoff. В Топ-10 распространенных проблем ошли атакуемые уязвимости в продуктах Microsoft, в том числе дыры двух-трехлетней давности.

Исследование проведено по результатам 27 крупнейших пилотных проектов MaxPatrol VM. В среднем в пределах пилотной зоны выявлялось около 600 уязвимостей высокой и критической степени опасности, которые вендоры продуктов уже закрыли.

Что хуже, десятая часть трендовых уязвимостей присутствовала в активах высокой степени значимости. На каждые 100 активов в среднем приходится 47 таких уязвимостей, а на каждый актив высокой степени значимости — в среднем две.

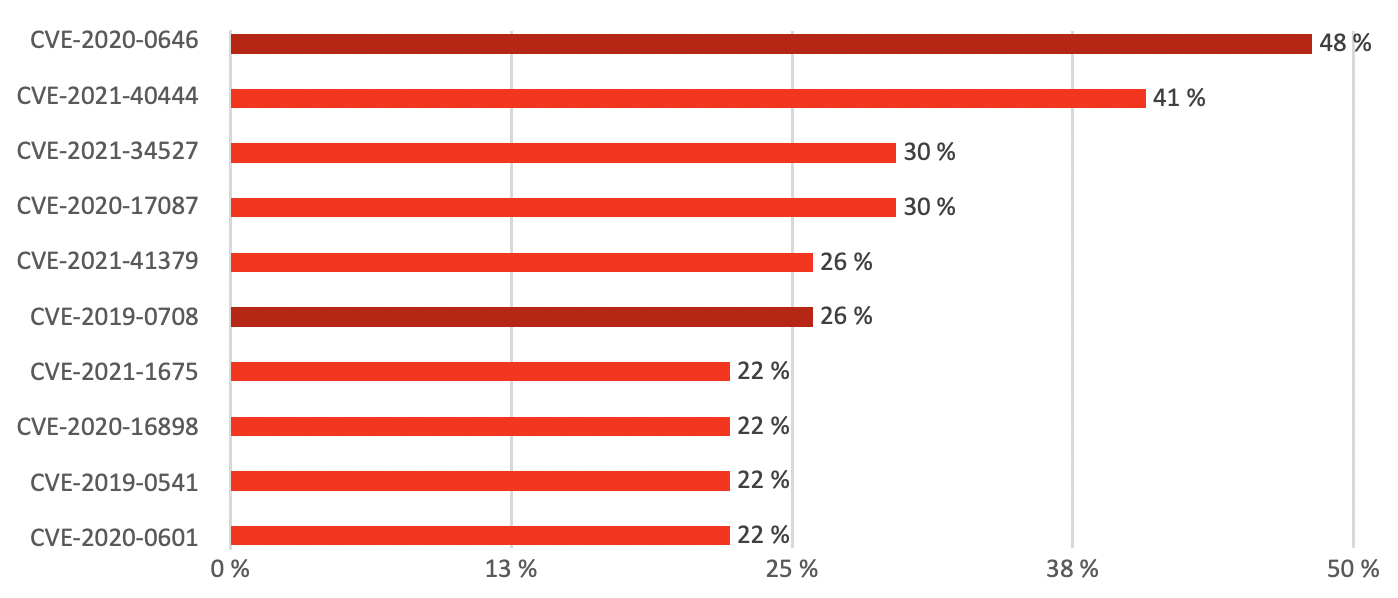
В Топ-10 трендовых проблем, выявленных в ходе проверок, вошли известные уязвимости в компонентах Windows и пакетах Microsoft Office. Так, CVE-2020-0646 в платформе .NET Framework была найдена у 48% компаний, CVE-2021-40444 в движке MSHTML — у 41% организаций. Эти же уязвимости до сих пор составляют угрозу для активов высокой степени значимости.


«По нашим данным, самые опасные уязвимости (мы их называем трендовые) распространены повсеместно во всех отраслях, в том числе на критически важных активах, — подчеркнул Эльман Бейбутов, директор PT по развитию продуктового бизнеса. — В ситуации, когда установить все доступные обновления ПО невозможно, а экспертов, готовых работать с уязвимостями (приоритизировать, устранять, проверять установку обновлений или вводить другие компенсационные меры) мало, компаниям нужны отечественные решения, которые помогут построить эффективный процесс vulnerability management (VM) и будут взаимодействовать со смежными системами для достижения оптимального результата».

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru