



Итоги пилотных MaxPatrol VM: в 100% компаний не закрыты опасные уязвимости

Итоги пилотных MaxPatrol VM: в 100% компаний не закрыты опасные уязвимости

Итоги пилотных MaxPatrol VM: в 100% компаний не закрыты опасные уязвимости

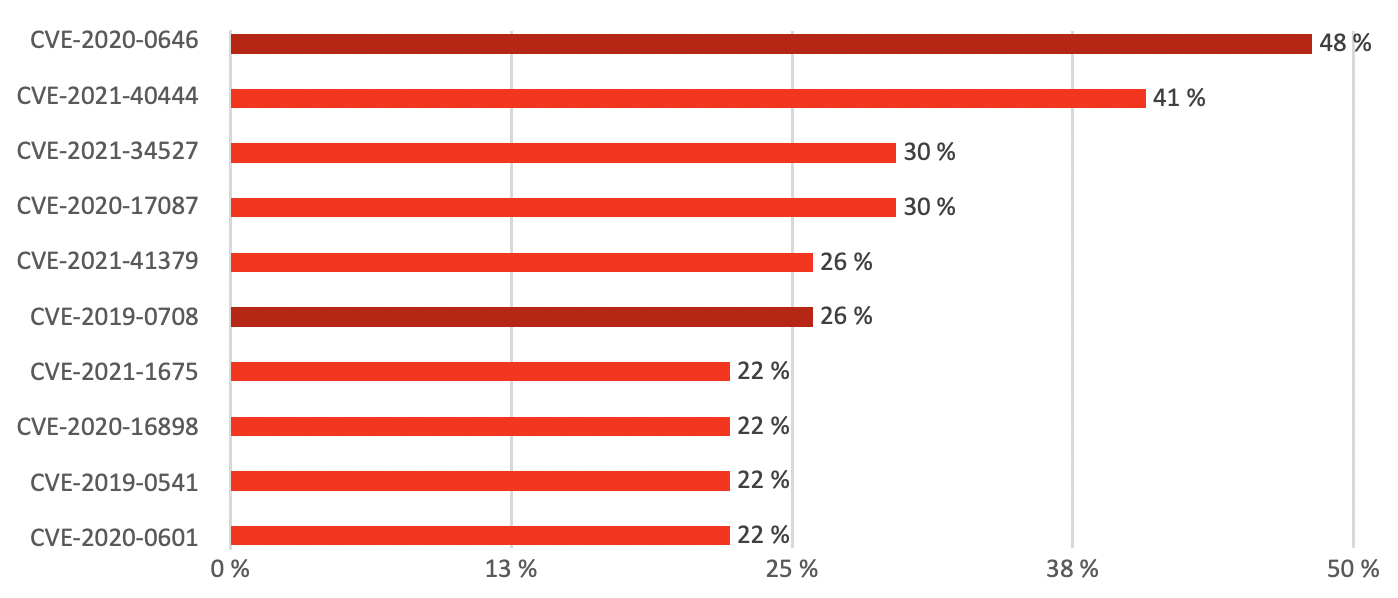
Компания Positive Technologies огласила результаты проверок защищенности активов российских компаний, проведенных в этом году. Известные уязвимости высокой степени риска (эксперты называют их трендовыми) обнаружены во всех исследованных инфраструктурах; одна из дыр — в Microsoft .NET Framework — присутствовала в системах 48% организаций.

Неутешительные данные были представлены на пресс-мероприятии «Как дела с уязвимостями? Взгляд вендоров программного обеспечения, ИБ-компаний и пользователей», проведенном сегодня, 22 ноября, в рамках кибербитвы Standoff. В Топ-10 распространенных проблем ошли атакуемые уязвимости в продуктах Microsoft, в том числе дыры двух-трехлетней давности.

Исследование проведено по результатам 27 крупнейших пилотных проектов MaxPatrol VM. В среднем в пределах пилотной зоны выявлялось около 600 уязвимостей высокой и критической степени опасности, которые вендоры продуктов уже закрыли.

Что хуже, десятая часть трендовых уязвимостей присутствовала в активах высокой степени значимости. На каждые 100 активов в среднем приходится 47 таких уязвимостей, а на каждый актив высокой степени значимости — в среднем две.

В Топ-10 трендовых проблем, выявленных в ходе проверок, вошли известные уязвимости в компонентах Windows и пакетах Microsoft Office. Так, CVE-2020-0646 в платформе .NET Framework была найдена у 48% компаний, CVE-2021-40444 в движке MSHTML — у 41% организаций. Эти же уязвимости до сих пор составляют угрозу для активов высокой степени значимости.


«По нашим данным, самые опасные уязвимости (мы их называем трендовые) распространены повсеместно во всех отраслях, в том числе на критически важных активах, — подчеркнул Эльман Бейбутов, директор PT по развитию продуктового бизнеса. — В ситуации, когда установить все доступные обновления ПО невозможно, а экспертов, готовых работать с уязвимостями (приоритизировать, устранять, проверять установку обновлений или вводить другие компенсационные меры) мало, компаниям нужны отечественные решения, которые помогут построить эффективный процесс vulnerability management (VM) и будут взаимодействовать со смежными системами для достижения оптимального результата».

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru