



Вредоносное Chrome-расширение VenomSoftX крадёт пароли и криптовалюту

Вредоносное Chrome-расширение VenomSoftX крадёт пароли и криптовалюту

Вредоносное Chrome-расширение VenomSoftX крадёт пароли и криптовалюту

Специалисты предупреждают о вредоносном расширении для Google Chrome под именем “VenomSoftX“. Установив этот аддон, пользователи рискуют тем, что содержимое их буфера обмена в Windows попадёт в руки злоумышленников.

Фактически VenomSoftX является одной из составляющих вредоносной программы для Windows — ViperSoftX. Этот вредонос основан на JavaScript и представляет собой троян, предназначенный для удалённого доступа и кражи криптовалюты.

ViperSoftX известен с 2020 года, ранее его описывал ряд исследователей, среди которых были специалисты Fortinet. В новом отчёте чешской антивирусной компании Avast эксперты раскрывают дополнительные сведения о функциональности вредоноса и роли расширения VenomSoftX.

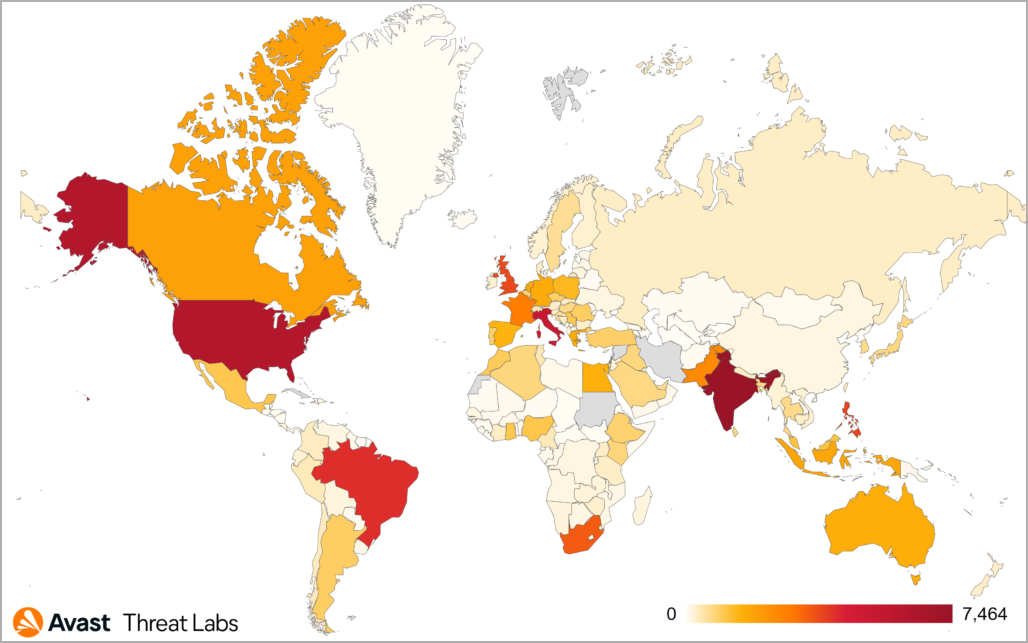
С начала 2022 года Avast зафиксировала и пресекла 93 тысячи попыток заражения ViperSoftX. Основная часть атакованных пользователей располагалась в США, Италии, Бразилии и Индии. География киберкампании выглядит так:


Основной канал распространения ViperSoftX — торрент-файлы с «кряками» для игр и активаторами платного софта. Адреса криптокошельков злоумышленников жёстко закодированы в образцах ViperSoftX и VenomSoftX. Всего таких кошельков нашлось два, на момент 8 ноября 2022 года в них хранилось 130 тысяч долларов.

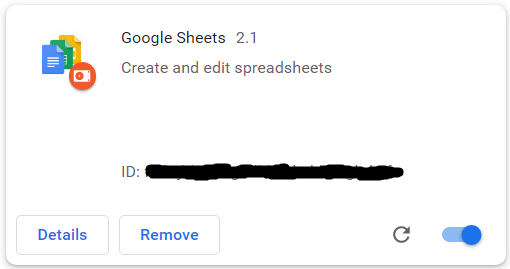
Ключевая функция ViperSoftX — установка аддона VenomSoftX для браузеров Chrome, Brave, Edge и Opera. Расширение маскируется под якобы полезное приложение “Google Sheets 2.1“.


«Задача VenomSoftX — украсть цифровую валюту жертвы. Он делает это с помощью перехвата API-запросов», — пишут специалисты Avast.

Более того, вредоносное расширение также может модифицировать HTML-код на веб-сайтах и перенаправлять оплату в криптовалюте на кошельки операторов. Кроме самой валюты, вредонос может спокойно вытаскивать пароли пользователей.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru