



Эксперты назвали топ-10 паролей, участвующих в брутфорсе RDP

Эксперты назвали топ-10 паролей, участвующих в брутфорсе RDP

Эксперты назвали топ-10 паролей, участвующих в брутфорсе RDP

Специалисты Specops Software выпустили отчёт, в котором перечисляются пароли, наиболее часто используемые в брутфорс-атаках на RDP-порты (Remote Desktop Protocol). Совсем недавно база Specops Breached Password Protection Service пополнилась 34 млн новых скомпрометированных паролей.

Как правило, системные администраторы используют TCP-порт 3389 для обеспечения сотрудников удалённым доступ к рабочему месту. В период информационного пика пандемии COVID-19 число атак на RDP-порты заметно выросло.

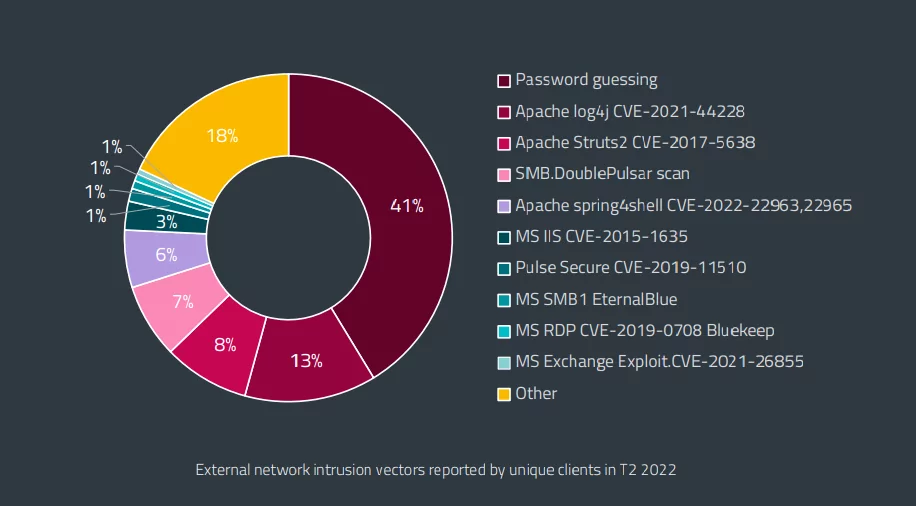
Интересно, что брутфорс фигурирует в 41% таких атак, так что подбор паролей остаётся одним из самых действенных векторов проникновения.


Исследователи изучили более 4,6 млн паролей, которые удалось собрать в октябре 2022 года с помощью ханипота Specops Software.

Топ-10 комбинаций, участвующих в атаках на RDP-порт 3389, выглядит так:

  1. Password
  2. p@ssw0rd
  3. Welcome
  4. admin
  5. Passw0rd
  6. p@ssword
  7. pa$$w0rd
  8. qwerty
  9. User
  10. test

Более 88% зафиксированных в октябре паролей содержали 12 и менее символов, наиболее распространённая длина — 8 символов. Отметим, что на сегодняшний день база Specops Breached Password Protection Service насчитывает более 3 миллиардов уникальных скомпрометированных паролей.

Подпишитесь на новости

Яндекс Диск вернул автозагрузку фото, восстановление близко к финалу

Фотографиям и видео больше не нужен ручной переезд в облако: в «Яндекс Диске» восстановили мобильную автозагрузку. Снимки с телефона снова могут автоматически отправляться в хранилище, сообщила пресс-служба «Яндекс 360».

Следить за восстановлением функций можно в блоге «Яндекс 360», где компания публикует статусы доступности сервисов.

Заодно на «Диск» вернулся видеостриминг. Теперь ролики снова можно смотреть прямо в сервисе, не скачивая файл целиком на устройство.

По оценке техногиганта, это почти завершающий этап восстановления «Диска» после повреждения инфраструктуры Яндекса.

Ранее, напомним, стало известно, что ни один из трёх суперкомпьютеров Яндекса («Ляпунов», «Червоненкис» и «Галушкин») не пострадал при атаках на дата-центры компании. Оборудование уже вывезли с прежних площадок и разворачивают на новых.

Из-за атак на Яндекс облачный рынок столкнулся с неприятной перспективой: восстанавливать мощности придется дорогим оборудованием, а защищать площадки — за дополнительные деньги. Часть этих расходов в итоге может добраться до клиентских счетов.

RSS: Новости на портале Anti-Malware.ru