



RapperBot теперь DDoS’ит серверы Grand Theft Auto: San Andreas

RapperBot теперь DDoS’ит серверы Grand Theft Auto: San Andreas

RapperBot теперь DDoS’ит серверы Grand Theft Auto: San Andreas

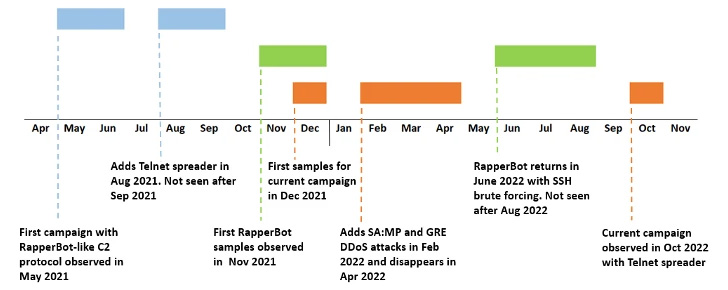
Исследователи из Fortinet FortiGuard Labs наткнулись на новые образцы вредоноса RapperBot, который операторы используют для создания мощного ботнета и запуска DDoS-атак на игровые серверы. RapperBot известен предыдущими кампаниями, в которых он брутфорсил SSH-серверы.

Напомним, что о новом ботнете впервые заговорили в августе 2022 года. Тогда он отметился брутфорс-атаками на SSH-серверы Linux. Теперь операторы зловреда переключились на DDoS игровых серверов.

«Новые атаки вредоноса отличаются Telnet-брутфорсом и поддержкой DoS с помощью протокола туннелирования Generic Routing Encapsulation (GRE). Также отмечается UDP-флуд, которым атакуют серверы Grand Theft Auto: San Andreas», — отмечают специалисты Fortinet FortiGuard Labs.

«Код для брутфорса Telnet разработан с учётом самораспространения и напоминает старичков вроде Mirai Satori».


В коде бинарника жёстко заданы учётные данные в виде простого текста — это дефолтные логины и пароли, которые используются на многих IoT-устройствах. Такой подход избавляет операторов от необходимости связывать вредоноса с командным сервером для получения учётных данных.

В Fortinet также уточнили, что вредоносная программа атакует только те системы, которые используют архитектуры ARM, MIPS, PowerPC, SH4 и SPARC.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru