



42 тыс. доменов, замаскированные под бренды, доставляют троян Triada

42 тыс. доменов, замаскированные под бренды, доставляют троян Triada

42 тыс. доменов, замаскированные под бренды, доставляют троян Triada

Киберпреступная группировка Fangxiao создала огромную сеть, состоящую более чем из 42 тысяч доменов. Задача этих веб-ресурсов — изображать всемирно известные бренды и перенаправлять пользователей на сайты, распространяющие адваре и троян.

Судя по всему, основная цель злоумышленников — сгенерировать побольше трафика для собственных веб-ресурсов. Не исключено также, что Fangxiao таким образом хочет привлечь клиентов, которые будут приобретать трафик у группы.

Согласно отчёту Cyjax, киберпреступники базируются в Китае и действуют приблизительно с 2017 года. В качестве приманки группировка изображает более 400 узнаваемых брендов из банковской, фармацевтической, транспортной, финансовой и энергетической сфер, а также из отрасли ретейла и путешествий.

Среди таких брендов можно встретить Coca-Cola, McDonald's, Knorr, Unilever, Shopee, Emirates и многие другие. Именно под них затачиваются фейковые сайты. Fangxiao часто заражает пользователей трояном Triada и другими вредоносными программами.

Чтобы сгенерировать максимальное количество трафика, группировка регистрирует в среднем 300 новых доменов ежедневно. С начала марта 2022 года группа использовала как минимум 24 тыс. подобных ресурсов.


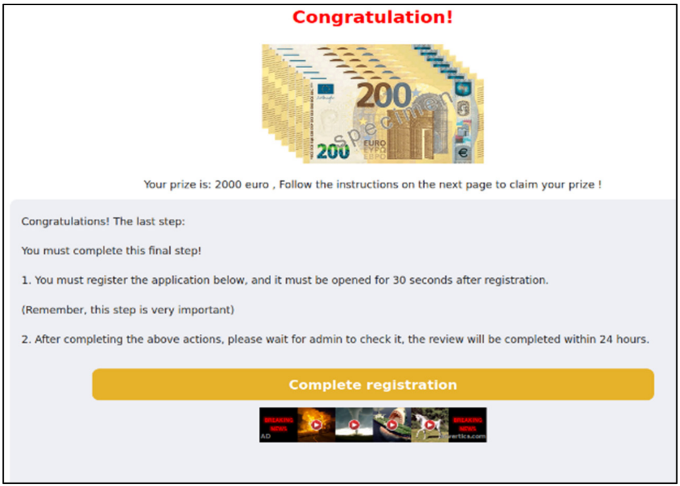
Сайты Fangxiao спрятаны за Cloudflare и зарегистрированы с помощью GoDaddy, Namecheap и Wix. Пользователи попадают на них через рекламные объявления или сообщения в WhatsApp, в которых утверждается, что получатель выиграл некий приз.


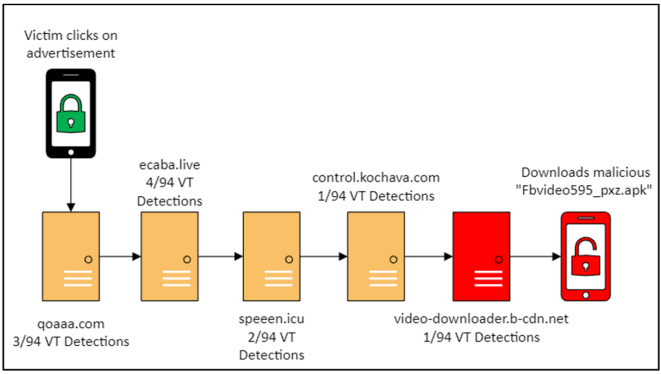
Редирект происходит на основе местоположения пользователя (вычисляется по IP-адресу) и строки User-Agent. В зависимости от информации о пользователе ему выдаётся либо троян Triada, либо фейковые сайты знакомств, либо другой скам.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru