



Вымогатели пытаются нажиться, распространяя фейк о взломе сайта

Вымогатели пытаются нажиться, распространяя фейк о взломе сайта

Вымогатели пытаются нажиться, распространяя фейк о взломе сайта

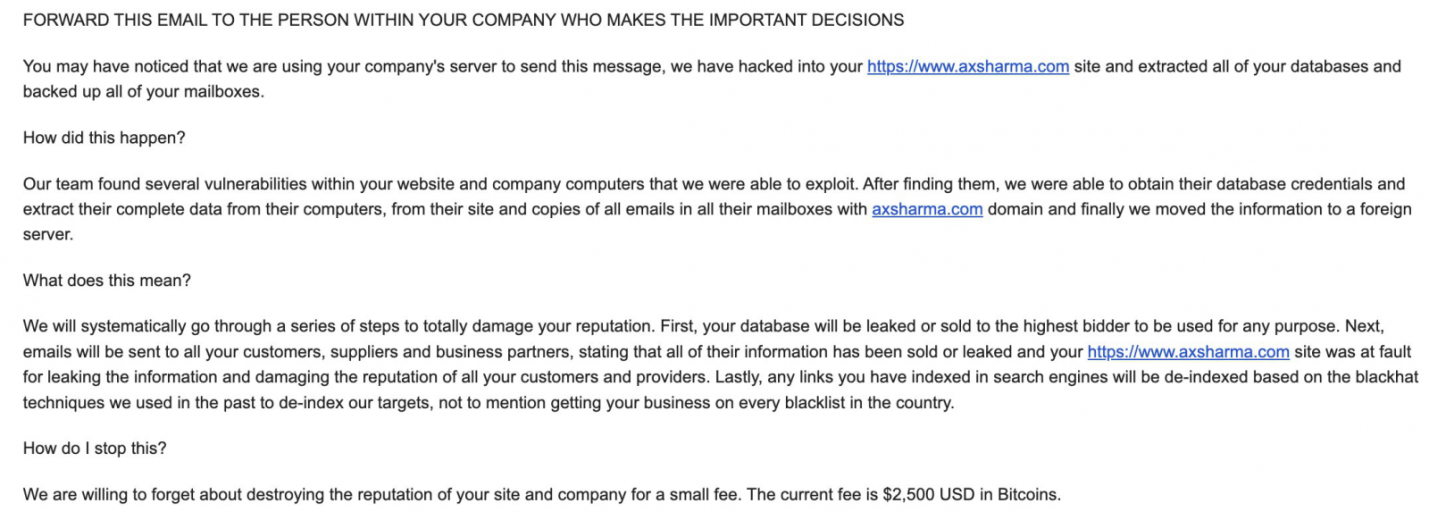
Эксперты предупреждают о мошеннической рассылке: спамеры сообщают, что сайт адресата якобы взломан, а база данных украдена, и обещают опубликовать ее, если не получат выкуп. Потенциальные жертвы должны иметь в виду: это пустые угрозы, вымогатели, именующие себя Team Montesano, просто пытаются нажиться на страхе владельцев сайтов, дорожащих своей репутацией.

По данным BleepingComputer, провокационный cпам рассылается массово в надежде на то, что среди получателей найдутся владельцы сайтов, которые не обратят внимания на отсутствие доказательств взлома.

Выкуп в равной мере требуют от блогеров, правительственных учреждений, владельцев интернет-магазинов. Подобное письмо также получили владелец ИБ-сайта Have I Been Pwnd Трой Хант (Troy Hunt) и ИБ-исследователь Акс Шарма (Ax Sharma), известный по публикациям для BBC, CSO Online и BleepingComputer.

Вымогатели утверждают, что нашли уязвимости на сайте и в корпоративных системах, применили эксплойт и украли учетки, с помощью которых вывели информацию на свой сервер. Жертве дается три дня, чтобы уплатить выкуп — $2500 в биткоинах (неделю назад ставка была выше, $3000); в противном случае краденые данные будут опубликованы или выставлены на продажу, и владелец сайта потеряет добрую репутацию.


Никаких свидетельств кражи со взломом мошенники при этом не приводят. Идентифицировано несколько криптокошельков, используемых в рамках данной вымогательской кампании. На одном из биткоин-адресов зафиксированы транзакции, то есть кто-то все же согласился платить.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru