



Вымогатели пытаются нажиться, распространяя фейк о взломе сайта

Вымогатели пытаются нажиться, распространяя фейк о взломе сайта

Вымогатели пытаются нажиться, распространяя фейк о взломе сайта

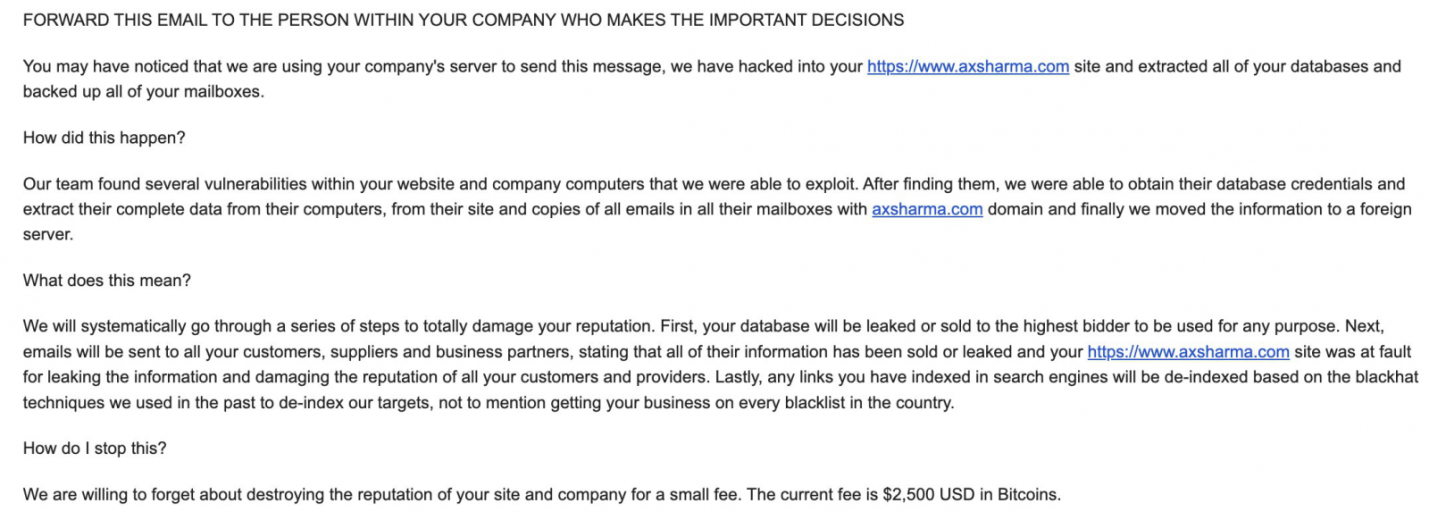
Эксперты предупреждают о мошеннической рассылке: спамеры сообщают, что сайт адресата якобы взломан, а база данных украдена, и обещают опубликовать ее, если не получат выкуп. Потенциальные жертвы должны иметь в виду: это пустые угрозы, вымогатели, именующие себя Team Montesano, просто пытаются нажиться на страхе владельцев сайтов, дорожащих своей репутацией.

По данным BleepingComputer, провокационный cпам рассылается массово в надежде на то, что среди получателей найдутся владельцы сайтов, которые не обратят внимания на отсутствие доказательств взлома.

Выкуп в равной мере требуют от блогеров, правительственных учреждений, владельцев интернет-магазинов. Подобное письмо также получили владелец ИБ-сайта Have I Been Pwnd Трой Хант (Troy Hunt) и ИБ-исследователь Акс Шарма (Ax Sharma), известный по публикациям для BBC, CSO Online и BleepingComputer.

Вымогатели утверждают, что нашли уязвимости на сайте и в корпоративных системах, применили эксплойт и украли учетки, с помощью которых вывели информацию на свой сервер. Жертве дается три дня, чтобы уплатить выкуп — $2500 в биткоинах (неделю назад ставка была выше, $3000); в противном случае краденые данные будут опубликованы или выставлены на продажу, и владелец сайта потеряет добрую репутацию.


Никаких свидетельств кражи со взломом мошенники при этом не приводят. Идентифицировано несколько криптокошельков, используемых в рамках данной вымогательской кампании. На одном из биткоин-адресов зафиксированы транзакции, то есть кто-то все же согласился платить.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru