



Ворующий данные вредонос RomCom маскируется под SolarWinds и KeePass

Ворующий данные вредонос RomCom маскируется под SolarWinds и KeePass

Ворующий данные вредонос RomCom маскируется под SolarWinds и KeePass

Киберпреступная группировка RomCom использует вредоносные версии популярного софта для заражения пользователей трояном, открывающим удалённый доступ к устройству. Зловред маскируют под менеджер паролей KeePass, инструмент для пентеста SolarWinds и PDF Reader Pro.

О новой кампании пишут специалисты в блоге BlackBerry. Изучив атаки киберпреступников и используемые SSL-сертификаты, исследователи сделали вывод, что они нацелены на пользователей из Великобритании.

Дмитрий Бестужев из BlackBerry считает, что главной географической мишенью киберпреступников является Британия. Эксперт отмечает, что причина заключается в позиции по поводу военных действий на территории Украины.

Как только вредоносная программа RomCom попадает на устройство, она вытаскивает все личные данные жертвы, включая пароли. По словам Бестужева, нет ничего удивительного в том, что группировка поменяла TTP (tactics, techniques, and procedures), поскольку злоумышленники поставили целью расширить географию атак.

Кстати, операторам RomCom не впервой менять тактику и инструменты.

«Когда операции RomCom только обнаружили, его связывали с деятельностью программы-вымогателя. Тем не менее последняя кампания доказала, что основной мотив злоумышленников — не деньги. Оказалось, что цели определяет геополитика», — объясняет специалист BlackBerry.

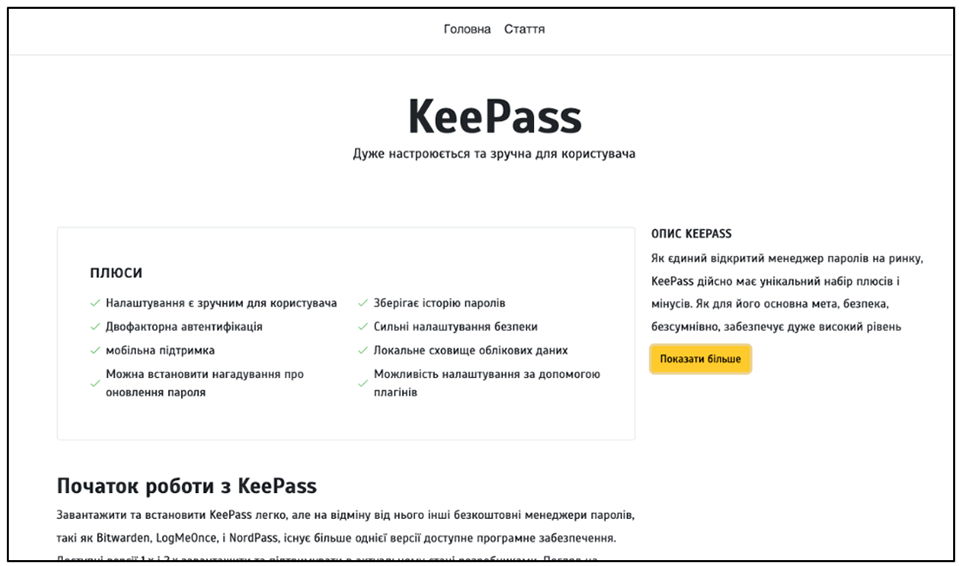
Как уже отмечалось выше, операторы вредоноса маскируют его под KeePass. На устройство жертвы загружается архив с именем KeePass-2.52.zip, который после распаковки сбрасывает следующие файлы:

  • Setup.exe — запускает дроппер RomCom (C:\Users\123\source\repos\ins_asi\Win32\Release\setup.pdb);
  • hlpr.dat — сам дроппер.

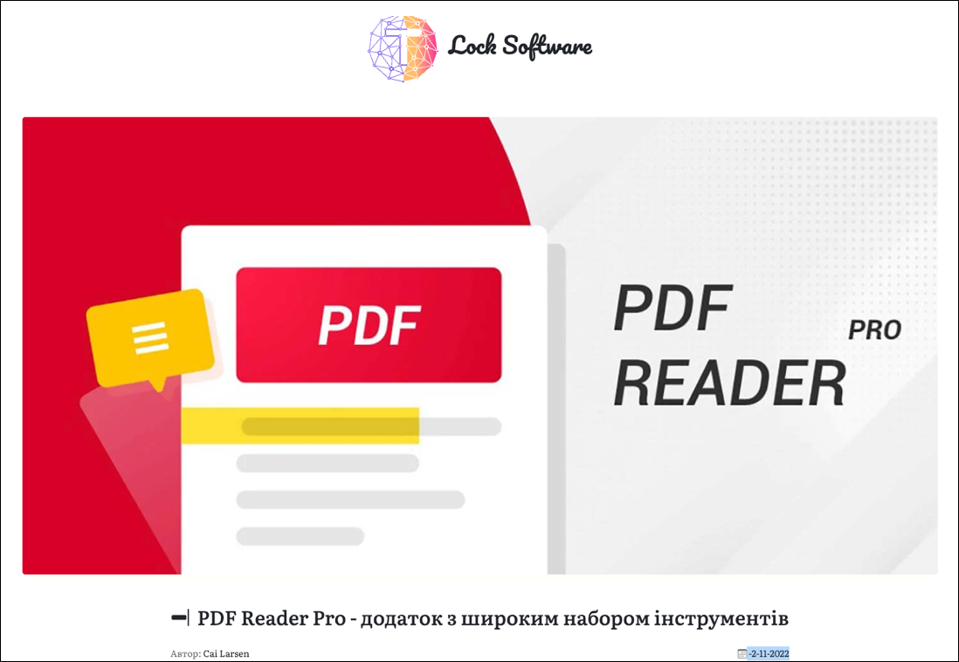
Чтобы ввести пользователей в заблуждение, киберпреступники создали копию сайтов KeePass и PDF Reader Pro. Оба ресурса представлены на украинском языке:

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru