После установки macOS Ventura пользователи обнаружили, что режим реального времени в ИБ-продуктах отвалился и попытки включить его безуспешны. Как оказалось, виной тому уязвимость в самой ОС, от которой Apple никак не удается избавиться.
Вендор выпустил macOS Ventura полторы недели назад — в виде обновления с внушительным набором патчей. Вскоре после этого в Malwarebytes стали поступать жалобы на отказ защитного софта — он запрашивал полный доступ к дискам, тогда как в настройках FDA (Full Disk Access) был включен.
Такие же проблемы возникли у коллег по цеху, и стало очевидно, что повальный сбой сторонней защиты вызвало обновление macOS. Похоже было, что в TCC (Transparency, Consent and Control,система защиты конфиденциальности данных) завелся какой-то баг.
Согласно требованиям Apple, ИБ-продукты, использующие ее фреймворк Endpoint Security, должны получить TCC-разрешение на доступ высокого уровня — FDA. Чтобы соблюсти это условие помогают подсказки для пользователя, которому придется зайти в системные настройки и отыскать нужный софт в списке FDA.
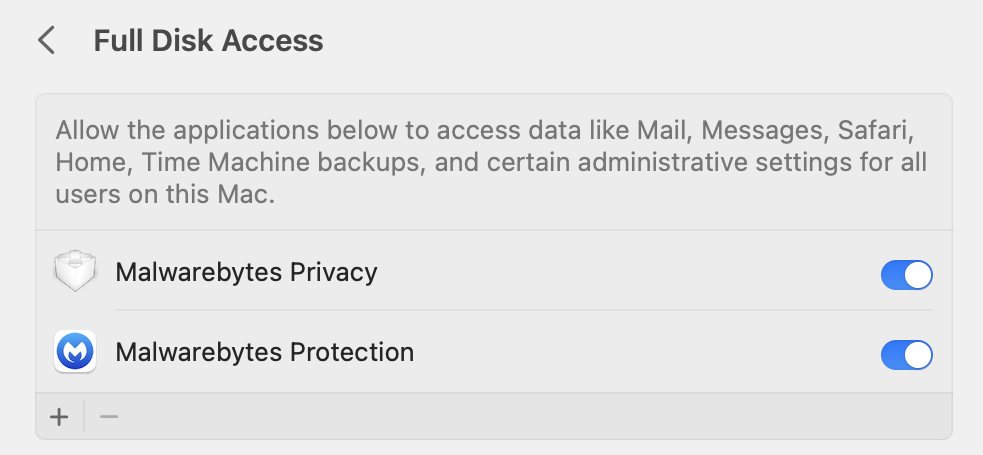
У пользователей, установивших macOS Ventura, для отказавшей защиты в настройках был выставлен FDA, но на самом деле разрешение не работало. Попытки сброса с последующим включением терпели неудачу: движок не менял положения.
На настоящий момент с большой долей вероятности удалось установить причину. В файл TCC.db (хранит все разрешения, выданные разным приложениям) была добавлена новая запись для клиентов Endpoint Security, и возник конфликт с предыдущей записью.
По всей видимости, Apple попыталась таким образом добить непокорную уязвимость в macOS, найденную Чабой Фицлем (Csaba Fitzl). Проблема позволяет одной командой (tccutil reset All) отозвать FDA у всех установленных ИБ-клиентов и, таким образом, деактивировать защиту в реальном времени.
Разработчики уже несколько раз создавали патчи, но Фитцль все равно находил способы обхода. Проверить на прочность новую заплатку он не успел, а решение оказалось сырым и вернуло исходную проблему. Более того, у защитного софта появились новые разрешения, которые ему не нужны: мониторинг клавиатурного ввода, снимки экрана и аудиозапись, спецвозможности (Accessibility), инструменты разработчика. Для пользователей это будет сюрпризом, а для потенциально опасных программ (PUP) — большой удачей; некоторые из них получили права доступа к фреймворку Endpoint Security.
Компания Apple уже в курсе проблем со сторонней защитой Ventura и обещает решить их в релизе 13.1, который сейчас проходит бета-тестирование. Эксперты Malwarebytes пока советуют сделать следующее:
- Зайти в системные настройки, открыть раздел «Безопасность и конфиденциальность», открыть FDA.
- Выбрать защитный софт в списке.
- Нажать кнопку «-» для сброса разрешения.
- Попытаться включить защиту реального времени в своем ИБ-продукте.
- В случае успеха он вернется в FDA-список; переключением разрешить FDA.










