



Переход на macOS Ventura обрушил защитный софт реального времени

Переход на macOS Ventura обрушил защитный софт реального времени

Переход на macOS Ventura обрушил защитный софт реального времени

После установки macOS Ventura пользователи обнаружили, что режим реального времени в ИБ-продуктах отвалился и попытки включить его безуспешны. Как оказалось, виной тому уязвимость в самой ОС, от которой Apple никак не удается избавиться.

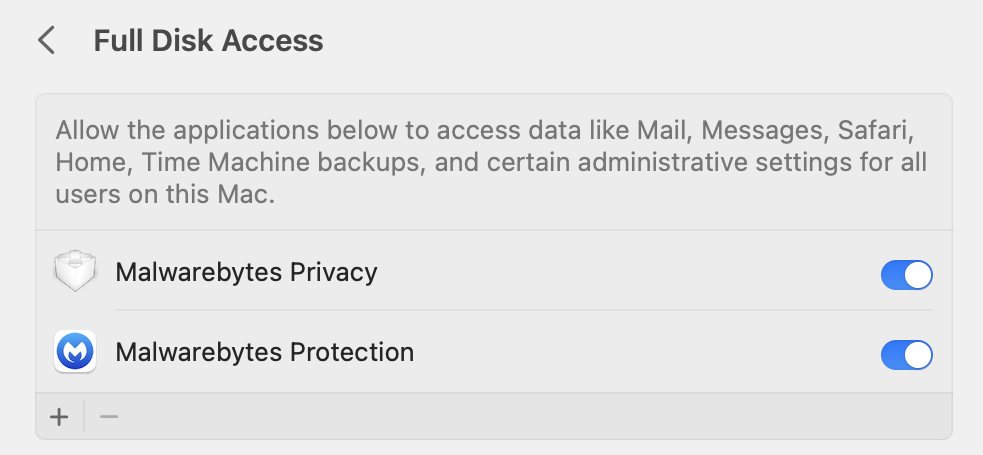
Вендор выпустил macOS Ventura полторы недели назад — в виде обновления с внушительным набором патчей. Вскоре после этого в Malwarebytes стали поступать жалобы на отказ защитного софта — он запрашивал полный доступ к дискам, тогда как в настройках FDA (Full Disk Access) был включен.

Такие же проблемы возникли у коллег по цеху, и стало очевидно, что повальный сбой сторонней защиты вызвало обновление macOS. Похоже было, что в TCC (Transparency, Consent and Control,система защиты конфиденциальности данных) завелся какой-то баг.

Согласно требованиям Apple, ИБ-продукты, использующие ее фреймворк Endpoint Security, должны получить TCC-разрешение на доступ высокого уровня — FDA. Чтобы соблюсти это условие помогают подсказки для пользователя, которому придется зайти в системные настройки и отыскать нужный софт в списке FDA.


У пользователей, установивших macOS Ventura, для отказавшей защиты в настройках был выставлен FDA, но на самом деле разрешение не работало. Попытки сброса с последующим включением терпели неудачу: движок не менял положения.

На настоящий момент с большой долей вероятности удалось установить причину. В файл TCC.db (хранит все разрешения, выданные разным приложениям) была добавлена новая запись для клиентов Endpoint Security, и возник конфликт с предыдущей записью.

По всей видимости, Apple попыталась таким образом добить непокорную уязвимость в macOS, найденную Чабой Фицлем (Csaba Fitzl). Проблема позволяет одной командой (tccutil reset All) отозвать FDA у всех установленных ИБ-клиентов и, таким образом, деактивировать защиту в реальном времени.

Разработчики уже несколько раз создавали патчи, но Фитцль все равно находил способы обхода. Проверить на прочность новую заплатку он не успел, а решение оказалось сырым и вернуло исходную проблему. Более того, у защитного софта появились новые разрешения, которые ему не нужны: мониторинг клавиатурного ввода, снимки экрана и аудиозапись, спецвозможности (Accessibility), инструменты разработчика. Для пользователей это будет сюрпризом, а для потенциально опасных программ (PUP) — большой удачей; некоторые из них получили права доступа к фреймворку Endpoint Security.

Компания Apple уже в курсе проблем со сторонней защитой Ventura и обещает решить их в релизе 13.1, который сейчас проходит бета-тестирование. Эксперты Malwarebytes пока советуют сделать следующее:

  1. Зайти в системные настройки, открыть раздел «Безопасность и конфиденциальность», открыть FDA.
  2. Выбрать защитный софт в списке.
  3. Нажать кнопку «-» для сброса разрешения.
  4. Попытаться включить защиту реального времени в своем ИБ-продукте.
  5. В случае успеха он вернется в FDA-список; переключением разрешить FDA.
Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru