



Для 0-day в Windows MoTW вышел бесплатный неофициальный патч

Для 0-day в Windows MoTW вышел бесплатный неофициальный патч

Для 0-day в Windows MoTW вышел бесплатный неофициальный патч

Активно эксплуатируемую уязвимость нулевого дня в Windows теперь можно закрыть бесплатным неофициальным патчем. Речь идёт о бреши, позволяющей обходить предупреждения защитного механизма и пометки Mark-of-the-Web.

Проблема затрагивает Windows 10 и Windows 11 и уже успела засветиться в атаках программы-вымогателя Magniber. Ранее мы сообщали, что операторы этого вредоноса заражают пользователей Windows JavaScript-файлами.

На всякий случай напомним, что пометка Mark-of-the-Web в ОС от Microsoft указывает на то, что файл был загружен из Сети и может в теории представлять угрозу для безопасности пользователя.


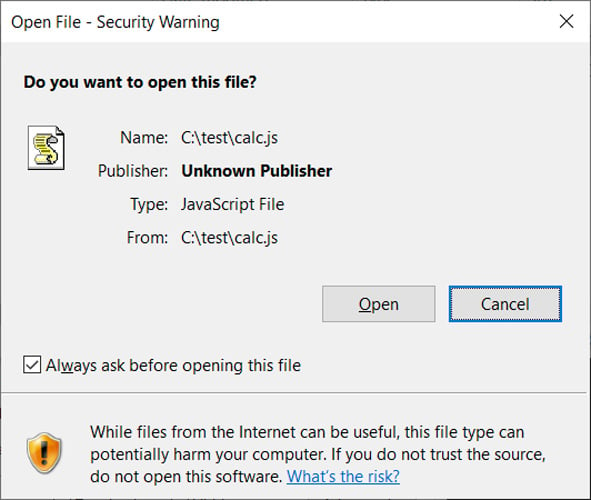
Но операторы Magniber, используя уязвимость нулевого дня, могут «подсовывать» JavaScript-файлы без выводы предупреждений. На GIF-графике ниже эксперты продемонстрировали, как 0-day можно использовать для запуска тестового файла calc-othersig.js со специальной подписью. Никаких уведомлений Mark-of-the-Web при этом не выводится.


Как всегда, на выручку пользователям пришли специалисты 0patch, подготовившие неофициальную заплатку для 0-day. В блоге Митя Колсек объясняет, что баг вызван некорректной работой Windows SmartScreen: защитный механизм не в состоянии пропарсить вредоносную подпись файла.

Пропуская такой парсинг, Windows почему-то позволяет программе запуститься вместо вывода сообщения об ошибке. Патч доступен для следующих версий операционной системы:

  1. Windows 11 v21H2
  2. Windows 10 v21H2
  3. Windows 10 v21H1
  4. Windows 10 v20H2
  5. Windows 10 v2004
  6. Windows 10 v1909
  7. Windows 10 v1903
  8. Windows 10 v1809
  9. Windows 10 v1803
  10. 10. Windows Server 2022
  11. 11. Windows Server 2019 

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru