



Сотрудник New York Post выложил на сайт газеты оскорбительные статьи

Сотрудник New York Post выложил на сайт газеты оскорбительные статьи

Сотрудник New York Post выложил на сайт газеты оскорбительные статьи

На странице консервативного таблоида New York Post опубликовали материалы с жесткой критикой демократов. В одной из статей конгрессмен Ли Зелдин якобы призывал убить Джо Байдена. Фейки выложил сотрудник газеты.

Провокационные материалы появились на сайте и в твиттере New York Post накануне. И хотя редакция быстро удалила несанкционированный контент, скриншоты успели разойтись по сетям. В них содержались резкие высказывания о демократах, сделанные якобы членом Палаты представителей от Республиканской партии Ли Зелдиным.

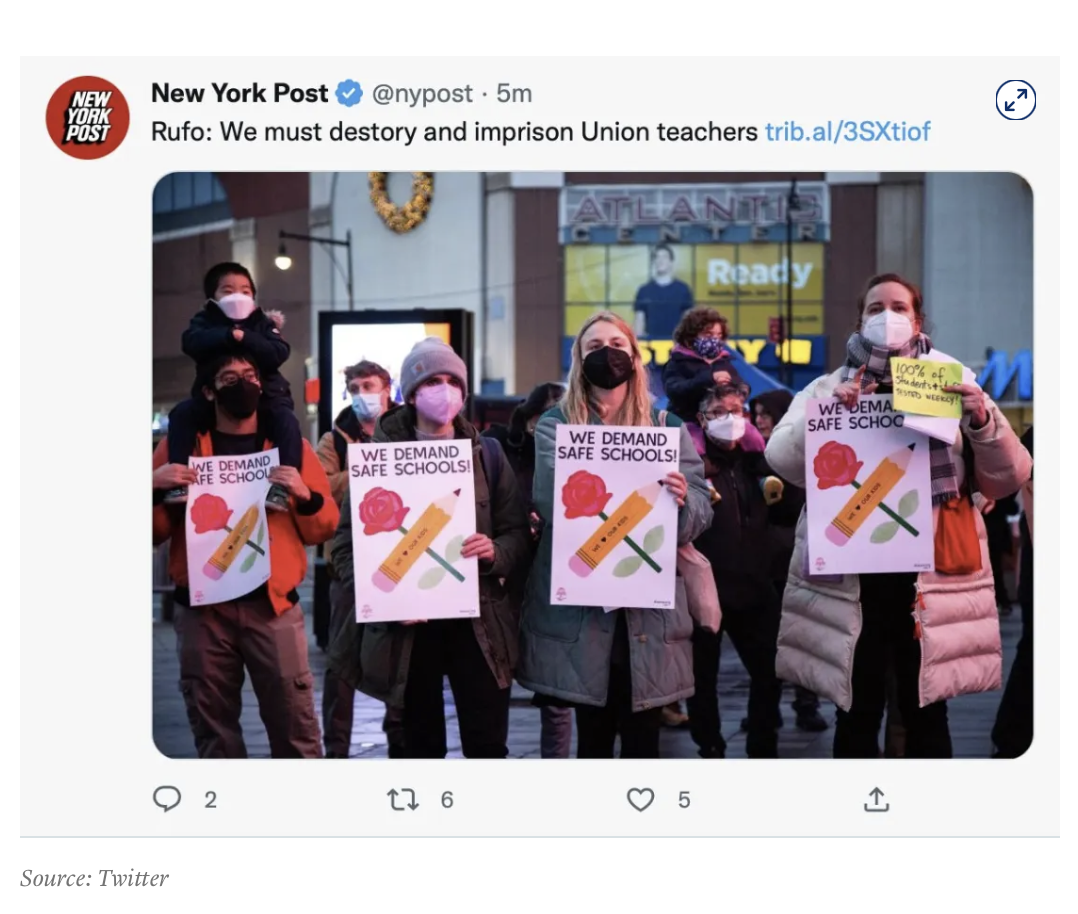
Заголовки на статьи выкладывали с фотографиями, но ссылки на материалы не вели. Помимо жестоких и откровенных призывов в отношении Байдена, его сына Хантера и конгрессвумен Окасио-Кортес, от имени газеты опубликовали расистский заголовок против мэра Нью-Йорка Эрика Адамса и пост, оскорбляющий профсоюз учителей.


Материалы быстро удалили. Сначала представитель New York Post сообщил, что сайт и аккаунт в твиттере взломали хакеры. Оперативное расследование показало, что к инциденту причастен сотрудник издания. Его уже уволили.

“Утром мы убрали мерзкий и предосудительный контент с нашего веб-сайта и аккаунтов в социальных сетях”, — говорится в заявлении пресс-службы газеты.

The New York Post принадлежит корпорации News Corp., имеет большой тираж и популярный веб-сайт. В твиттере у издания почти 3 млн подписчиков.

Компания Automattic, владелец и оператор системы управления контентом WordPress VIP, которая позволяет публиковать материалы на сайте New York Post, заявила, что не будет “комментировать расследование”.

Добавим, месяц назад популярный американский бизнес-журнал Fast Company был вынужден на неделю закрыть свой сайт после взлома. Хакеры разослали подписчикам Apple News непристойные и расистские уведомления. Преступники проникли в систему, использовав слабый пароль, который был установлен почти во всех учетках сотрудников.

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru