



Сотрудник New York Post выложил на сайт газеты оскорбительные статьи

Сотрудник New York Post выложил на сайт газеты оскорбительные статьи

Сотрудник New York Post выложил на сайт газеты оскорбительные статьи

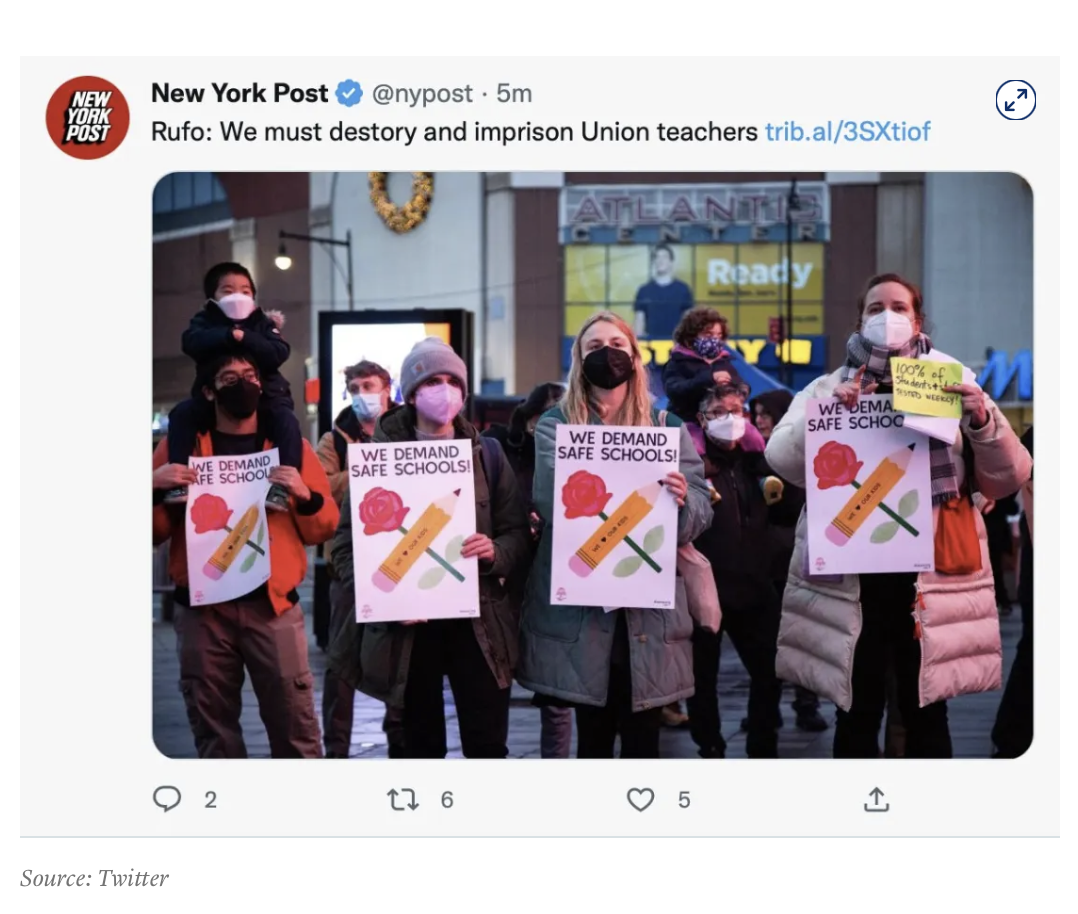
На странице консервативного таблоида New York Post опубликовали материалы с жесткой критикой демократов. В одной из статей конгрессмен Ли Зелдин якобы призывал убить Джо Байдена. Фейки выложил сотрудник газеты.

Провокационные материалы появились на сайте и в твиттере New York Post накануне. И хотя редакция быстро удалила несанкционированный контент, скриншоты успели разойтись по сетям. В них содержались резкие высказывания о демократах, сделанные якобы членом Палаты представителей от Республиканской партии Ли Зелдиным.

Заголовки на статьи выкладывали с фотографиями, но ссылки на материалы не вели. Помимо жестоких и откровенных призывов в отношении Байдена, его сына Хантера и конгрессвумен Окасио-Кортес, от имени газеты опубликовали расистский заголовок против мэра Нью-Йорка Эрика Адамса и пост, оскорбляющий профсоюз учителей.


Материалы быстро удалили. Сначала представитель New York Post сообщил, что сайт и аккаунт в твиттере взломали хакеры. Оперативное расследование показало, что к инциденту причастен сотрудник издания. Его уже уволили.

“Утром мы убрали мерзкий и предосудительный контент с нашего веб-сайта и аккаунтов в социальных сетях”, — говорится в заявлении пресс-службы газеты.

The New York Post принадлежит корпорации News Corp., имеет большой тираж и популярный веб-сайт. В твиттере у издания почти 3 млн подписчиков.

Компания Automattic, владелец и оператор системы управления контентом WordPress VIP, которая позволяет публиковать материалы на сайте New York Post, заявила, что не будет “комментировать расследование”.

Добавим, месяц назад популярный американский бизнес-журнал Fast Company был вынужден на неделю закрыть свой сайт после взлома. Хакеры разослали подписчикам Apple News непристойные и расистские уведомления. Преступники проникли в систему, использовав слабый пароль, который был установлен почти во всех учетках сотрудников.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru