



Атакующий индийцев Android-троян Drinik стал банкером

Атакующий индийцев Android-троян Drinik стал банкером

Атакующий индийцев Android-троян Drinik стал банкером

Проведенный в Cyble анализ новых образцов Drinik показал, что распространяемый в Индии Android-зловред научился делать снимки экрана, регистрировать клавиатурный ввод, загружать файлы. К августу его создатели расширили функциональность кражи данных, добавив возможности использования оверлеев и клона сайта Департамента подоходного налога.

Согласно Cyble, мобильный вредонос стартовал в 2016 году как троян, умеющий воровать СМС-сообщения, но в прошлом году перепрофилировался в банкера и начал обрастать необходимыми функциями. В настоящее время Drinik умеет атаковать клиентов 18 индийских банков, блокировать входящие звонки и выполнять команды, получаемые в сообщениях службы FCM (Firebase Cloud Messaging).

Новейшая версия зловреда маскируется под официальное приложение налоговой службы Индии и загружается на смартфон в виде APK-файла, именуемого iAssist. При установке Drinik запрашивает разрешения на получение, чтение и отправку СМС, просмотр истории вызовов и доступ на чтение-запись к карте памяти.

Троян также пытается добраться до спецвозможностей Android (Accessibility Service); получив разрешение, он сразу отключает Google Play Protect. Доступ к Accessibility также позволяет ему через WebView загрузить страницу регистрации сайта incometaxindia.gov.in (подлинник), чтобы можно было украсть учетные данные жертвы с помощью скриншлотов и кейлоггинга.

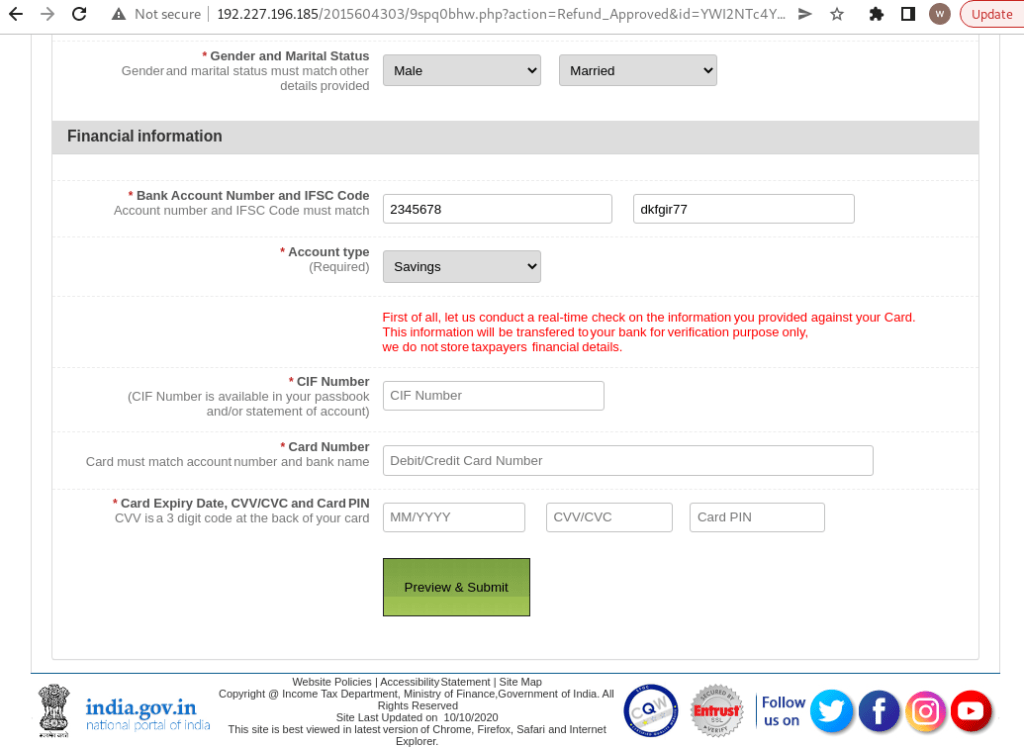
После успешного входа в личный кабинет жертве отображается поддельное диалоговое окно с сообщением о невостребованном возврате по налогам. Касание кнопки Apply в этом окне вызывает перенаправление на фишинговую страницу с веб-формой, скопированной с оригинала. Ввод в нее ПДн и финансовых данных отправит их прямиком на сервер Drinik.


Мониторинг банковских приложений тоже осуществляется средствами Accessibility Service. Когда жертва открывает клиентов, вредонос сверяется со своим списком и, найдя совпадение, накладывает поверх окна фишинговую страницу (оверлей).

Функция блокировки вызовов (с помощью API CallScreeningService), по мнению экспертов, введена, чтобы входящие звонки не мешали жертве логиниться и сливать свои данные.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru