



Атакующий индийцев Android-троян Drinik стал банкером

Атакующий индийцев Android-троян Drinik стал банкером

Атакующий индийцев Android-троян Drinik стал банкером

Проведенный в Cyble анализ новых образцов Drinik показал, что распространяемый в Индии Android-зловред научился делать снимки экрана, регистрировать клавиатурный ввод, загружать файлы. К августу его создатели расширили функциональность кражи данных, добавив возможности использования оверлеев и клона сайта Департамента подоходного налога.

Согласно Cyble, мобильный вредонос стартовал в 2016 году как троян, умеющий воровать СМС-сообщения, но в прошлом году перепрофилировался в банкера и начал обрастать необходимыми функциями. В настоящее время Drinik умеет атаковать клиентов 18 индийских банков, блокировать входящие звонки и выполнять команды, получаемые в сообщениях службы FCM (Firebase Cloud Messaging).

Новейшая версия зловреда маскируется под официальное приложение налоговой службы Индии и загружается на смартфон в виде APK-файла, именуемого iAssist. При установке Drinik запрашивает разрешения на получение, чтение и отправку СМС, просмотр истории вызовов и доступ на чтение-запись к карте памяти.

Троян также пытается добраться до спецвозможностей Android (Accessibility Service); получив разрешение, он сразу отключает Google Play Protect. Доступ к Accessibility также позволяет ему через WebView загрузить страницу регистрации сайта incometaxindia.gov.in (подлинник), чтобы можно было украсть учетные данные жертвы с помощью скриншлотов и кейлоггинга.

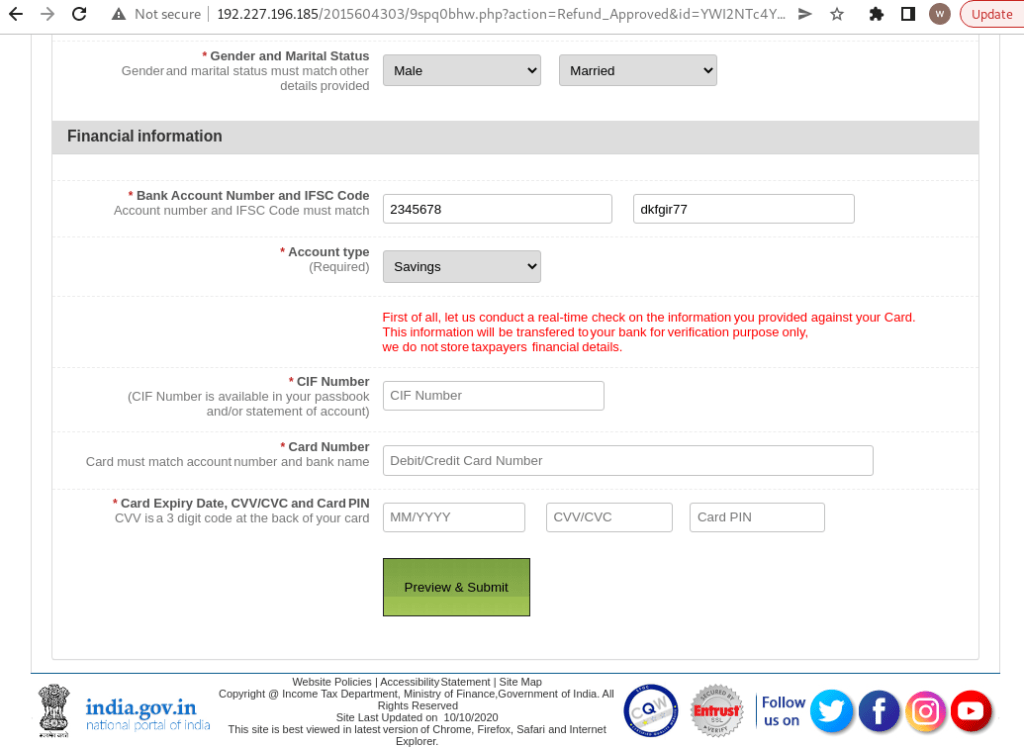
После успешного входа в личный кабинет жертве отображается поддельное диалоговое окно с сообщением о невостребованном возврате по налогам. Касание кнопки Apply в этом окне вызывает перенаправление на фишинговую страницу с веб-формой, скопированной с оригинала. Ввод в нее ПДн и финансовых данных отправит их прямиком на сервер Drinik.


Мониторинг банковских приложений тоже осуществляется средствами Accessibility Service. Когда жертва открывает клиентов, вредонос сверяется со своим списком и, найдя совпадение, накладывает поверх окна фишинговую страницу (оверлей).

Функция блокировки вызовов (с помощью API CallScreeningService), по мнению экспертов, введена, чтобы входящие звонки не мешали жертве логиниться и сливать свои данные.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru