



SiriSpy: баг в iOS и macOS позволял подслушивать ваше общение с Siri

SiriSpy: баг в iOS и macOS позволял подслушивать ваше общение с Siri

SiriSpy: баг в iOS и macOS позволял подслушивать ваше общение с Siri

Исследователи рассказали об уязвимости в операционных системах iOS и macOS (в настоящее время уже доступен патч). С помощью эксплойта приложения с доступом к Bluetooth могли отслеживать взаимодействие пользователя с голосовым помощником Siri.

По словам самой Apple, условное вредоносное приложение могло записывать аудио через подключённые наушники AirPods. Проблема крылась в Core Bluetooth, а с выходом iOS 16.1 разработчики закрыли дыру.

Уязвимость обнаружил девелопер Гильерме Рэмбо в августе 2022 года, тогда же он сообщил о ней представителям Apple. После этого бреши присвоили имя SiriSpy и идентификатор CVE-2022-32946.

«Любой софт, у которого есть доступ к Bluetooth, мог записывать ваше общение с Siri, а также голосовые команды для ввода текста в iOS. Запись при этом происходит через гарнитуру AirPods или Beats», — пишет Рэмбо.

«Обратите внимание, что вредоносному приложению в этом случае необязательно получать дополнительные разрешения на использование микрофона. Такая программа даже не оставит следов, которые бы говорили об использовании записывающего устройства».

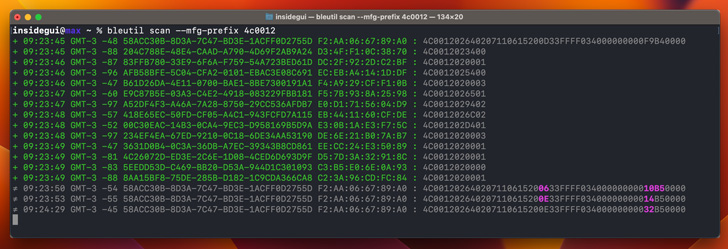
Рэмбо также подчеркнул, что баг связан со службой DoAP, используемой AirPods для взаимодействия с Siri или в процессе диктовки текста. Злоумышленник мог создать приложение, подключающееся по Bluetooth к AirPods и записывать аудио в фоновом режиме.

В «Пункте управления» (Control Center) iOS при этом не было бы никаких признаков использования микрофона для записи.


Рэмбо отметил, что проблема существовала из-за недостаточной проверки прав для службы BTLEServerAgent. Патч вышел пару дней назад с iOS 16.1 и macOS 13.

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru