



Не день мессенджера: во вторник сбоили WhatsApp и Telegram

Не день мессенджера: во вторник сбоили WhatsApp и Telegram

Не день мессенджера: во вторник сбоили WhatsApp и Telegram

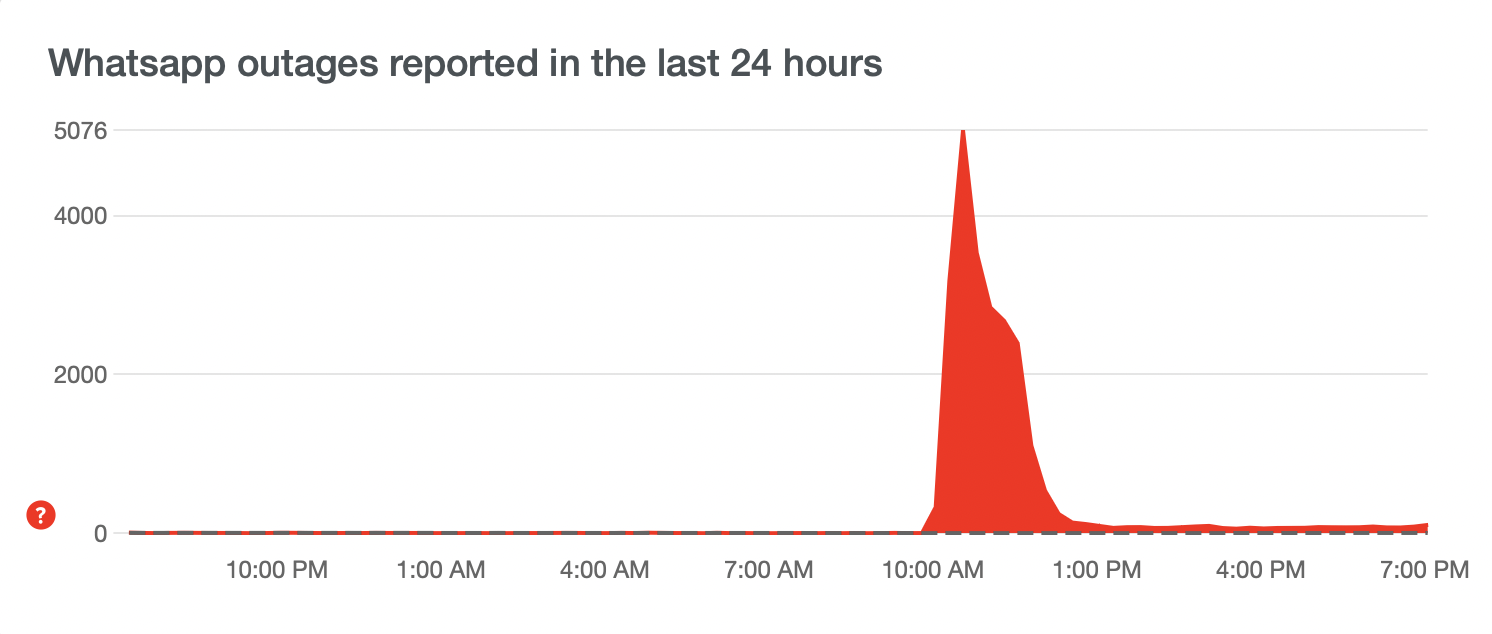
Утро вторника началось с глобального сбоя в WhatsApp. Мессенджер не работал у пользователей из России, Индии и США. Meta (включена в перечень террористов и экстремистов, запрещена в России) решила проблему за два часа, Telegram “подвисает” в России до сих пор.

“Мы знаем, люди столкнулись с проблемами при отправке сообщений в WhatsApp, — рассказал CNN представитель компании Meta (включена в перечень террористов и экстремистов, запрещена в России). — Мы устранили неполадки и приносим извинения за неудобства”.

WhatsApp “упал” примерно в 9:30 по московскому времени, как раз в начале рабочего дня. Издание The Guardian уточняет, к 8:00 по Лондону (10:00 по Москве) на проблемы с отправкой сообщений в WhatsApp жаловалось почти 70 тыс. британских пользователей, 19 тыс. в Сингапуре и 15 тыс. в Южной Африке.

Затронула проблема и Европу, включая Россию, Германию и Францию. По статистике Downdetector, у 86% пользователей WhatsApp не получалось отправить сообщения, у 12% не работало приложение, у 3% “висел” сайт.


Сбой также “зацепил” работу запрещенных в России соцсетей Instagram и Facebook Messenger.

К полудню по Москве WhatsApp снова заработал. Причины неполадок официальные представители компании не раскрывают.

В России сегодня возникали сложности и в работе Telegram. Чаще всего проблемы фиксировали в Москве, Санкт-Петербурге, Екатеринбурге и Хабаровске. Жалобы на работу Telegram, согласно сайту, Downdetector приходили и в момент написания материала.

Последний крупный сбой в Telegram случился две недели назад. О проблемах в работе приложения сообщало 65% пользователей.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru