



Невидимый PowerShell-бэкдор маскируется под процесс обновления Windows

Невидимый PowerShell-бэкдор маскируется под процесс обновления Windows

Невидимый PowerShell-бэкдор маскируется под процесс обновления Windows

Эксперты наткнулись на ранее не упоминавшийся PowerShell-бэкдор, который крайне сложно детектировать в системе Windows. Успех незаметной работы вредоноса объясняется маскировкой под часть процесса обновления Windows.

Томер Бар, возглавляющий команду исследователей в SafeBreach, описывает киберугрозу следующим образом:

«Незаметно работающая вредоносная программа, а также связанный с ней командный сервер (C2) являются делом рук неизвестной, но хорошо подготовленной группировки. В настоящее время известно, что эта группа атаковала приблизительно 100 жертв».

В атаках с участием упомянутого PowerShell-бэкдора фигурирует вредоносный документ в формате Microsoft Word (детект на VirusTotal). Его метаданные позволяют предположить, что злоумышленники начинают атаку с целевого фишинга, ориентированного на пользователей LinkedIn.

При запуске Word-документа на компьютере жертвы выполняется скрипт PowerShell со встроенным макрокодом.


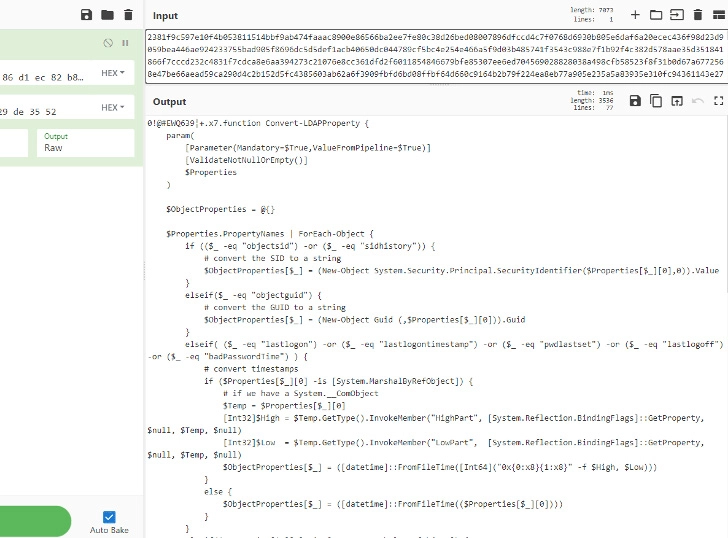
Script1.ps1 (детект на VirusTotal) предназначен для подключения к C2 и получения команд. Далее в ход вступает второй скрипт — temp.ps1, пытающийся выполнить эти команды в системе. Интересно, что авторы вредоноса допустили ошибку, которая позволила восстановить команды, поступающие от сервера:

  • извлечение списка запущенных процессов;
  • перечисление файлов в определённых директориях;
  • запуск whoami;
  • удаление файлов.
Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru