



Невидимый PowerShell-бэкдор маскируется под процесс обновления Windows

Невидимый PowerShell-бэкдор маскируется под процесс обновления Windows

Невидимый PowerShell-бэкдор маскируется под процесс обновления Windows

Эксперты наткнулись на ранее не упоминавшийся PowerShell-бэкдор, который крайне сложно детектировать в системе Windows. Успех незаметной работы вредоноса объясняется маскировкой под часть процесса обновления Windows.

Томер Бар, возглавляющий команду исследователей в SafeBreach, описывает киберугрозу следующим образом:

«Незаметно работающая вредоносная программа, а также связанный с ней командный сервер (C2) являются делом рук неизвестной, но хорошо подготовленной группировки. В настоящее время известно, что эта группа атаковала приблизительно 100 жертв».

В атаках с участием упомянутого PowerShell-бэкдора фигурирует вредоносный документ в формате Microsoft Word (детект на VirusTotal). Его метаданные позволяют предположить, что злоумышленники начинают атаку с целевого фишинга, ориентированного на пользователей LinkedIn.

При запуске Word-документа на компьютере жертвы выполняется скрипт PowerShell со встроенным макрокодом.


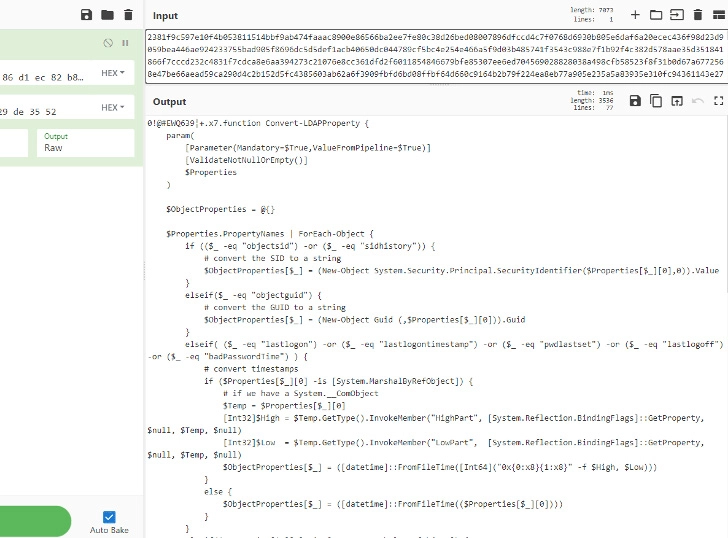
Script1.ps1 (детект на VirusTotal) предназначен для подключения к C2 и получения команд. Далее в ход вступает второй скрипт — temp.ps1, пытающийся выполнить эти команды в системе. Интересно, что авторы вредоноса допустили ошибку, которая позволила восстановить команды, поступающие от сервера:

  • извлечение списка запущенных процессов;
  • перечисление файлов в определённых директориях;
  • запуск whoami;
  • удаление файлов.
Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru