



Вышла первая публичная бета-версия браузера DuckDuckGo для macOS

Вышла первая публичная бета-версия браузера DuckDuckGo для macOS

Вышла первая публичная бета-версия браузера DuckDuckGo для macOS

Пользователи «яблочных» устройств, работающих на macOS, теперь могут попробовать браузер DuckDuckGo, ориентированный на обеспечение конфиденциальности в Сети. Разработчики представили первую бета-версию.

Как обещают создатели интернет-обозревателя, он гарантирует веб-серфинг, по-настоящему защищенный от стороннего отслеживания, таргетированной рекламы, логирования запросов и фиксирования профиля пользователя.

Поисковой системой по умолчанию является одноименная DuckDuckGo, которая в выдаче не учитывает предпочтения пользователя. В целом DuckDuckGo для macOS подается как альтернатива режиму «Инкогнито», который можно встретить в других обозревателях.

По оценкам разработчиков, DuckDuckGo использует на 60% меньше данных, чем Chrome, а также блокирует все трекеры до того, как они загружаются. Кроме того, в браузере есть дополнительные настройки, которые помогут ещё лучше защитить пользователя от отслеживания.

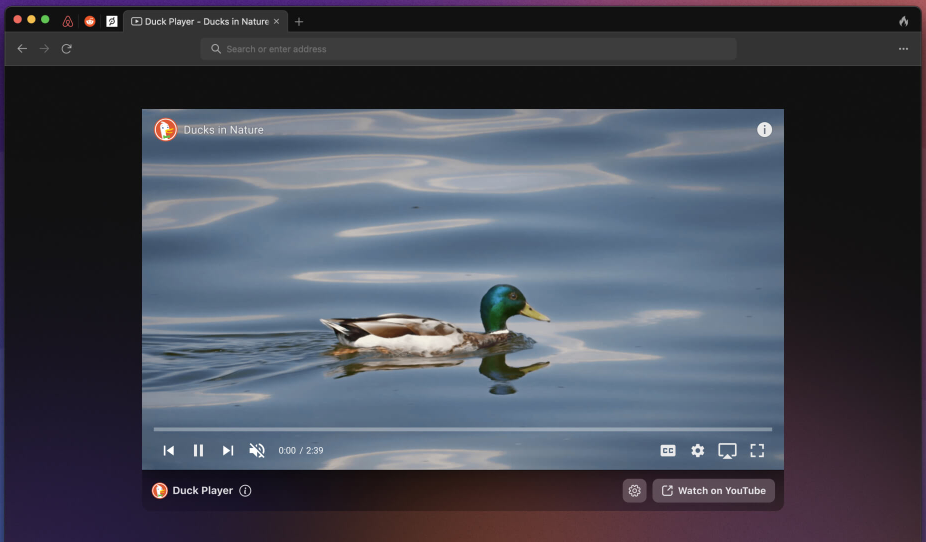
На данный момент актуальную бета-версию DuckDuckGo под номером 0.30 нельзя назвать стабильной, однако она отметилась несколькими новыми функциональными возможностями. Например, можно выделить “Duck Player” — встроенный YouTube-плеер, автоматически блокирующий создание рекламного профиля пользователя.


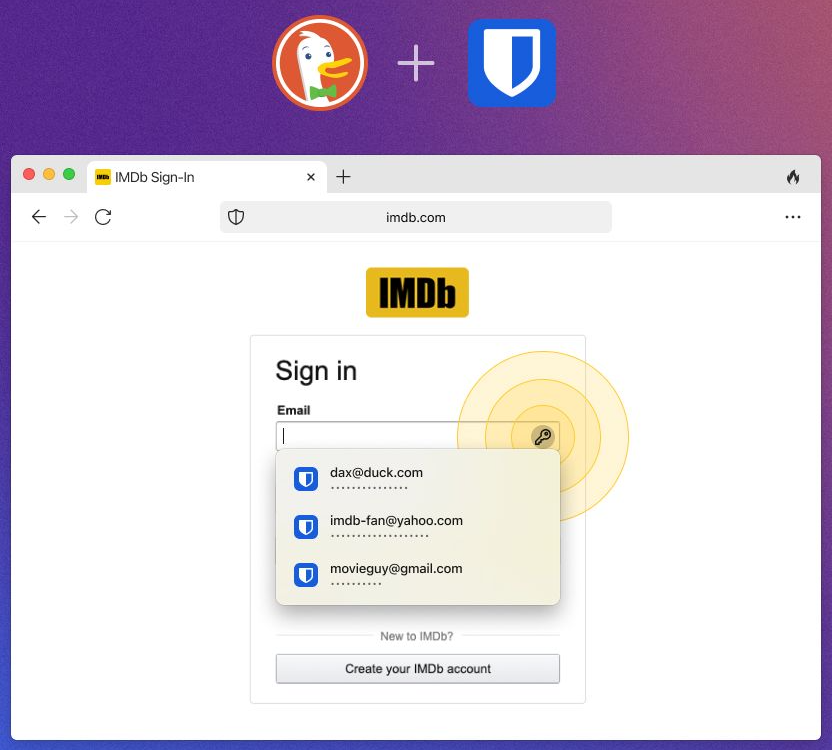
Бетка DuckDuckGo также интегрирована с Bitwarden, менеджером паролей с открытым исходным кодом. Но стоит учитывать, что браузер совместим и с функцией автозаполнения 1Password.


В прошлом месяце мы объясняли, как с помощью сервиса DuckDuckGo защитить E-mail от слежки.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru