



Microsoft Office 365 раскрывает контент писем из-за слабого шифрования

Microsoft Office 365 раскрывает контент писем из-за слабого шифрования

Microsoft Office 365 раскрывает контент писем из-за слабого шифрования

Исследователи в области кибербезопасности из компании WithSecure (бывшая F-Secure Business) выяснили, что содержимое писем, отправленных через Microsoft Office 365, можно частично или даже полностью раскрыть. Проблема кроется в использовании слабого режима блочного шифра.

Организации пользуются шифрованием сообщений, которое предлагает Office 365, чтобы защитить содержимое писем и спрятать их от посторонних глаз. Однако выяснилось, что при шифровании данных используется не такой уж надёжный режим — Electronic Code Book (ECB).

Основная проблема ECB заключается в том, что повторяющиеся области зашифрованных данных в виде простого текста при использовании одного ключа дают одинаковый результат. Другими словами, создаётся паттерн.

На проблему уже указывали в 2013 году, когда стало известно о крупной утечке у Adobe. Тогда выяснилось, что десятки миллионов паролей были скомпрометированы из-за использования ECB.

Гарри Синтонен из WithSecure подчёркивает, что благодаря функции шифрования в Office 365 сообщения нельзя расшифровать напрямую, зато можно получить информацию о структуре этих сообщений.

То есть атакующий сможет собрать несколько зашифрованных сообщений и посмотреть на паттерны, которые могут частично открыть ему контент писем. Таким образом, ему даже не нужен ключ.

«Чем больше злоумышленник соберёт писем, тем легче и точнее он расшифрует их содержимое. В таких условиях ему на руку могут быть крупные утечки», — объясняет Синтонен.

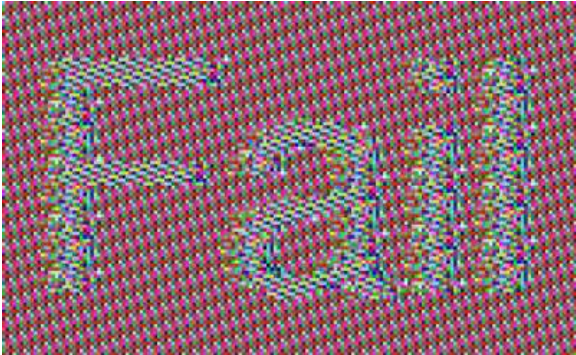
Чтобы подтвердить свои слова, специалист показал контент изображения, защищённого Office 365 Message Encryption:

Подпишитесь на новости

Яндекс Диск вернул автозагрузку фото, восстановление близко к финалу

Фотографиям и видео больше не нужен ручной переезд в облако: в «Яндекс Диске» восстановили мобильную автозагрузку. Снимки с телефона снова могут автоматически отправляться в хранилище, сообщила пресс-служба «Яндекс 360».

Следить за восстановлением функций можно в блоге «Яндекс 360», где компания публикует статусы доступности сервисов.

Заодно на «Диск» вернулся видеостриминг. Теперь ролики снова можно смотреть прямо в сервисе, не скачивая файл целиком на устройство.

По оценке техногиганта, это почти завершающий этап восстановления «Диска» после повреждения инфраструктуры Яндекса.

Ранее, напомним, стало известно, что ни один из трёх суперкомпьютеров Яндекса («Ляпунов», «Червоненкис» и «Галушкин») не пострадал при атаках на дата-центры компании. Оборудование уже вывезли с прежних площадок и разворачивают на новых.

Из-за атак на Яндекс облачный рынок столкнулся с неприятной перспективой: восстанавливать мощности придется дорогим оборудованием, а защищать площадки — за дополнительные деньги. Часть этих расходов в итоге может добраться до клиентских счетов.

RSS: Новости на портале Anti-Malware.ru