



Microsoft Office 365 раскрывает контент писем из-за слабого шифрования

Microsoft Office 365 раскрывает контент писем из-за слабого шифрования

Microsoft Office 365 раскрывает контент писем из-за слабого шифрования

Исследователи в области кибербезопасности из компании WithSecure (бывшая F-Secure Business) выяснили, что содержимое писем, отправленных через Microsoft Office 365, можно частично или даже полностью раскрыть. Проблема кроется в использовании слабого режима блочного шифра.

Организации пользуются шифрованием сообщений, которое предлагает Office 365, чтобы защитить содержимое писем и спрятать их от посторонних глаз. Однако выяснилось, что при шифровании данных используется не такой уж надёжный режим — Electronic Code Book (ECB).

Основная проблема ECB заключается в том, что повторяющиеся области зашифрованных данных в виде простого текста при использовании одного ключа дают одинаковый результат. Другими словами, создаётся паттерн.

На проблему уже указывали в 2013 году, когда стало известно о крупной утечке у Adobe. Тогда выяснилось, что десятки миллионов паролей были скомпрометированы из-за использования ECB.

Гарри Синтонен из WithSecure подчёркивает, что благодаря функции шифрования в Office 365 сообщения нельзя расшифровать напрямую, зато можно получить информацию о структуре этих сообщений.

То есть атакующий сможет собрать несколько зашифрованных сообщений и посмотреть на паттерны, которые могут частично открыть ему контент писем. Таким образом, ему даже не нужен ключ.

«Чем больше злоумышленник соберёт писем, тем легче и точнее он расшифрует их содержимое. В таких условиях ему на руку могут быть крупные утечки», — объясняет Синтонен.

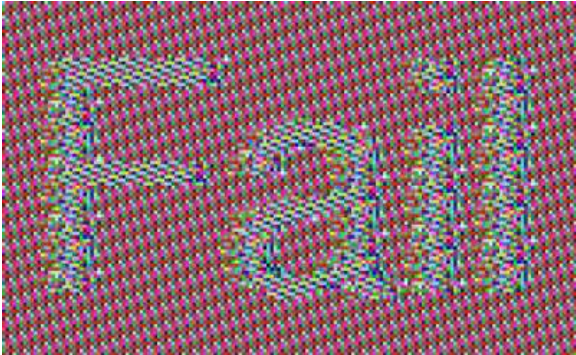
Чтобы подтвердить свои слова, специалист показал контент изображения, защищённого Office 365 Message Encryption:

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru