



Вымогатель Magniber заражает пользователей Windows JavaScript-файлами

Вымогатель Magniber заражает пользователей Windows JavaScript-файлами

Вымогатель Magniber заражает пользователей Windows JavaScript-файлами

Новая кампания операторов программы-вымогателя Magniber нацелена на домашних пользователей Windows. Атакующие используют старый прием — фейковые обновления антивируса, подсовывая JavaScript-файлы.

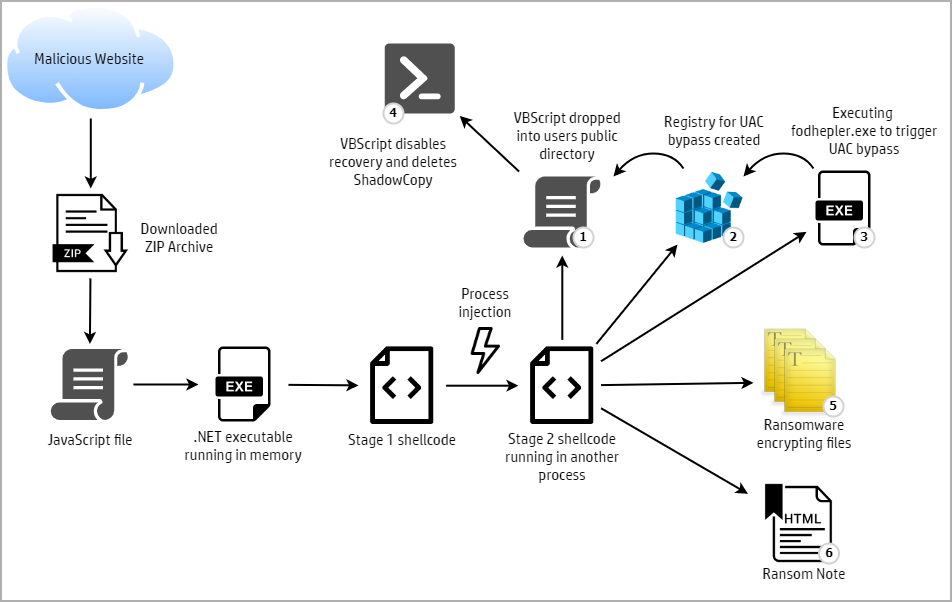
В сентябре злоумышленники создали веб-сайты, на которых предлагались фейковые обновления антивирусов и других защитных средств для Windows 10. В результате пользователь мог загрузить ZIP-архивы, содержащие файлы JavaScript, которые запускали цепочку заражения шифровальщиком.

В отчете исследователей из HP отмечается, что операторы Magniber требуют 2500 долларов за дешифратор, восстанавливающий файлы. Используемая версия вымогателя работает исключительно на Windows 10 и Windows 11. В последней кампании злоумышленники переключились с файлов формата MSI и EXE на JavaScript:

  • SYSTEM.Critical.Upgrade.Win10.0.ba45bd8ee89b1.js
  • SYSTEM.Security.Database.Upgrade.Win10.0.jse
  • Antivirus_Upgrade_Cloud.29229c7696d2d84.jse
  • ALERT.System.Software.Upgrade.392fdad9ebab262cc97f832c40e6ad2c.js

Эти обфусцированные файлы используют технику “DotNetToJScript” для выполнения .NET-файла в памяти системы. Такой подход снижает риски детектирования антивирусными продуктами. .NET-файл расшифровывает шелл-код, который использует собственную обертку для незаметной инъекции в новый процесс.

Все теневые копии, само собой, удаляются. Помимо этого, вредонос отключает функции создания резервных копий. Контроль учетных записей в Windows (UAC) также легко обходится, что позволяет вымогателю спокойно выполнять свои функции в системе.


Изначально авторы Magniber задумывали шифрование лишь отдельных типов файлов, но из-за несовершенной генерации псевдохеша вредонос шифрует и другие типы файлов.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru