



Злодеи используют вишинг для установки Android-банкера на смартфоны жертв

Злодеи используют вишинг для установки Android-банкера на смартфоны жертв

Злодеи используют вишинг для установки Android-банкера на смартфоны жертв

Исследователи из ThreatFabric рассказали о новой кампании вишинга (voice phishing), в ходе которой злоумышленники обманом заставляют жертв устанавливать вредоносную программу для Android. Задача зловреда — добраться до данных интернет-банкинга.

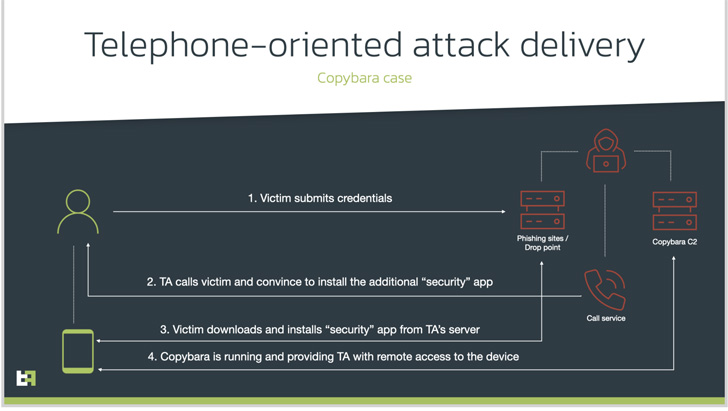
Есть одна из техник социальной инженерии, получившая название «доставка атаки по телефону» (Telephone-oriented attack delivery, TOAD). Её суть заключается в том, что злоумышленники звонят жертвам, предупредительно собрав всю необходимую информацию на мошеннических сайтах.

Звонящий представляется сотрудником банка, который предлагает установить некое мобильное предложение и выдать ему все положенные права. На деле такая программа оказывается трояном, открывающим удалённый доступ к устройству.

В описанном ThreatFabric случае мошенники предлагали жертвам установить вредоносную программу Copybara. Впервые этот троян был обнаружен в ноябре 2021 году, его использовали для наложения окон вредоноса поверх легитимных приложений. Так введённые данные попадали в руки преступников. Интересно, что Copybara часто путают с другим Android-вредоносом — BRATA.


В целом «капибара» мало чем отличается от стандартного трояна, открывающего удалённый доступ. Для выполнения своих задач зловред использует API AccessibilityService, специальные функции, предусмотренные в Android для людей с ограниченными возможностями.

Интересно, что Copybara даже удаляет загрузчик, чтобы при анализе экспертам было сложнее найти следы трояна. Дополнительно вредоносная инфраструктура позволяет операторам устанавливать шпионский софт SMS Spy, открывающий доступ к СМС-сообщениям и одноразовым кодам для двухфакторной аутентификации.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru