



Неофициальная Android-версия WhatsApp крадёт пользовательские аккаунты

Неофициальная Android-версия WhatsApp крадёт пользовательские аккаунты

Неофициальная Android-версия WhatsApp крадёт пользовательские аккаунты

Новая версия неофициального Android-приложения WhatsApp под названием “YoWhatsApp“ была поймана на краже ключей доступа от пользовательских аккаунтов. YoWhatsApp представляет собой полностью рабочий мессенджер, использующий те же разрешения в системе, что и WhatsApp.

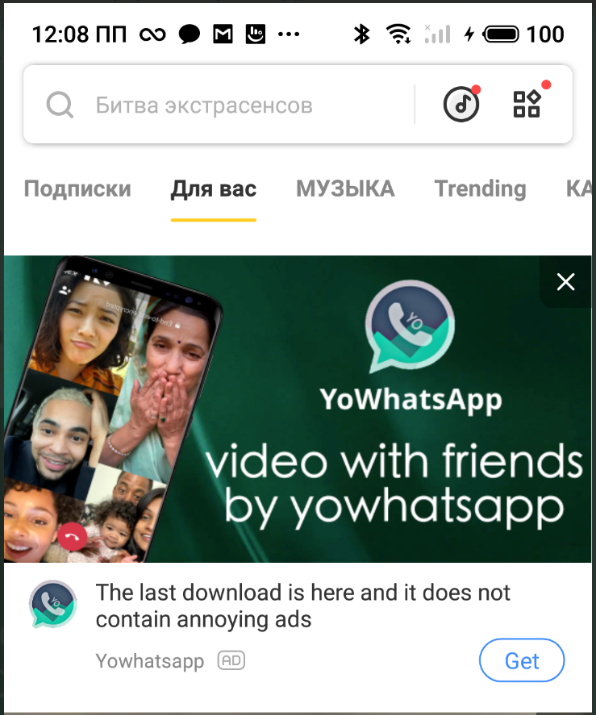
Авторы YoWhatsApp продвигают своё детище через рекламу в популярных приложениях вроде Snaptube и Vidmate. Неофициальная версия мессенджера пытается привлечь внимание дополнительными функциями: возможностью кастомизировать интерфейс и блокировать доступ к чатам.

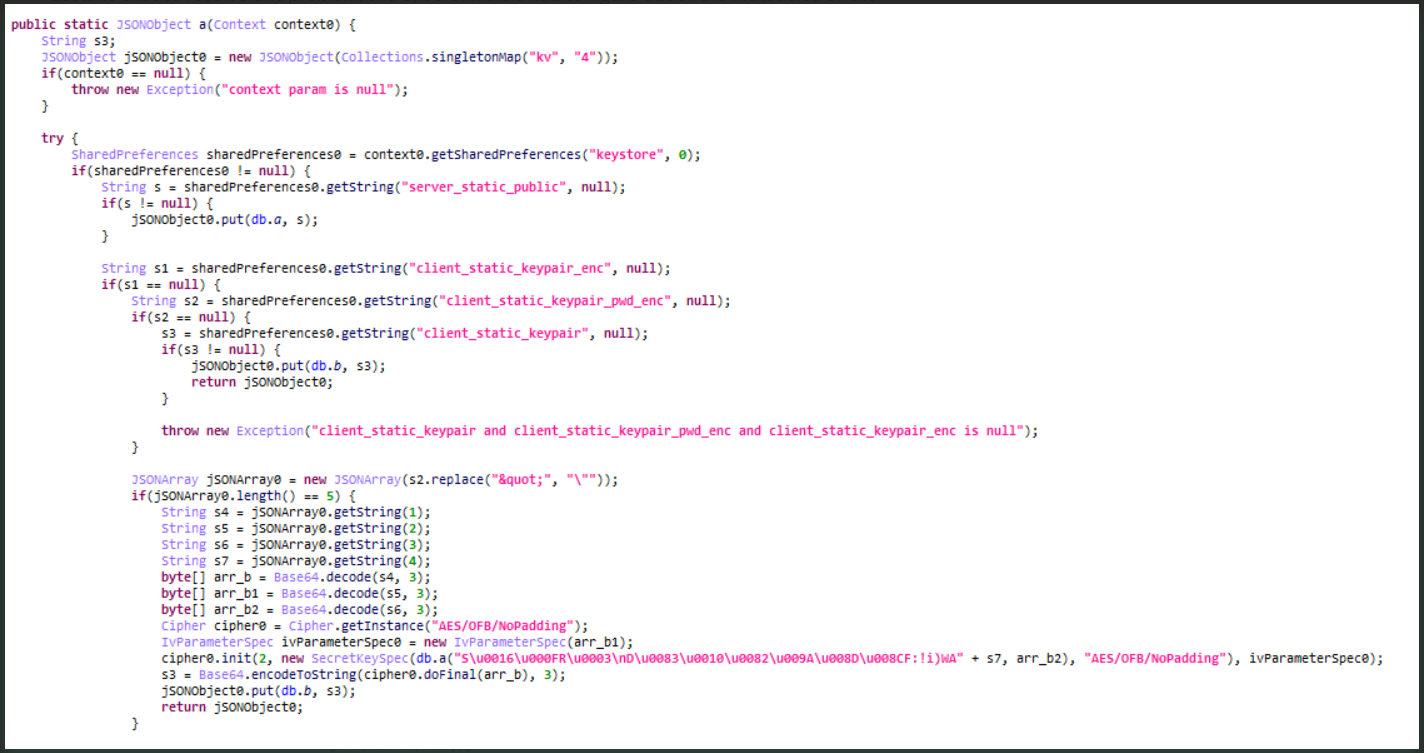
Всё бы хорошо, но с версии YoWhatsApp v2.22.11.75 приложение начало перехватывать ключи WhatsApp, что позволяет операторам получить контроль над аккаунтами пользователей. На такое интересное поведение обратили внимание специалисты «Лаборатории Касперского». С прошлого года эксперты отслеживали активность трояна Triada, который прячется в модифицированных сборках WhatsApp.

Согласно свежему отчёту Kaspersky, неофициальная версия WhatsApp отправляет ключи доступа пользователей на удалённый сервер разработчиков.


Эти ключи могут использоваться в утилитах с открытым исходным кодом, которые получат возможность осуществлять действия от лица атакуемого пользователя. Уже не говоря о том, что все переписки тоже станут доступны третьим лицам.

Вредоносная версия WhatsApp запрашивает те же разрешения, что и официальная, включая доступ к СМС-сообщениям. На деле эти разрешения получает троян Triada. Реклама YoWhatsApp в приложении YoWhatsApp выглядит так:


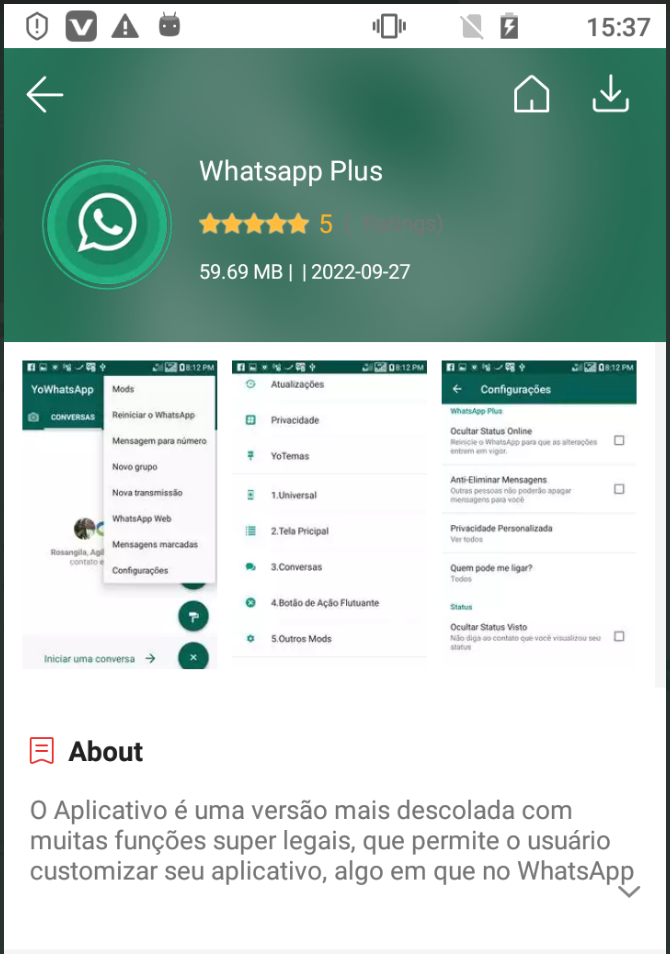
В Kaspersky отметили, что у YoWhatsApp есть клон под именем “WhatsApp Plus“, который распространяется через софт VidMate.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru