


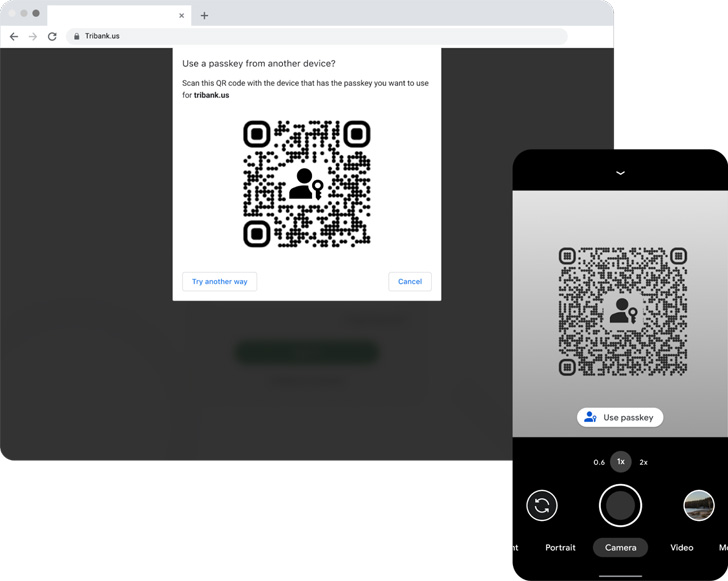

Google выкатывает поддержку беспарольных Passkey для Android и Chrome

Google выкатывает поддержку беспарольных Passkey для Android и Chrome

Google выкатывает поддержку беспарольных Passkey для Android и Chrome

Google объявила о введении поддержки Passkeys, стандарта аутентификации нового поколения, для Android и Chrome. Впервые функцию представили в мае 2022 года и подали её под соусом движения в сторону беспарольной аутентификации.

«Passkeys — гораздо более безопасная альтернатива паролям и другим факторам аутентификации, которые легко перехватить с помощью фишинга. Passkeys нельзя повторно использовать, они не утекают при взломе серверов и защищают пользователей от фишеров», — заявили в Google.

Старт технологии Passkeys дал альянс FIDO, после чего её поддержали Apple и Microsoft. Задача  Passkeys в сухом остатке — заменить пароли специальными цифровыми ключами, которые будут храниться на устройстве.


Создание ключа доступа требует подтверждение пользователя конкретного аккаунта, который будет использоваться для входа в онлайн-сервисы. Аутентификация будет происходить с помощью биометрии или пасс-кода, который хранится на девайсе.

Огромный плюс Passkeys в их независимости от браузеров и операционных систем. Другими словами, пользователь Android-устройства может зайти на веб-сайт, использующий passkey, в Safari на iOS или macOS. То же самое сработает и в Chrome на Windows.

Google подчеркнула, что сгенерированные ключи доступа безопасно хранятся и синхронизируются в облаке с помощью Password Manager. В 2022 году интернет-гигант планирует выпустить соответствующий API для родных приложений Android, что позволит пользователям выбрать между ключом доступа и сохранённым паролем.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru