



ThermoSecure: ваши пароли узнают по тепловым следам ваших пальцев

ThermoSecure: ваши пароли узнают по тепловым следам ваших пальцев

ThermoSecure: ваши пароли узнают по тепловым следам ваших пальцев

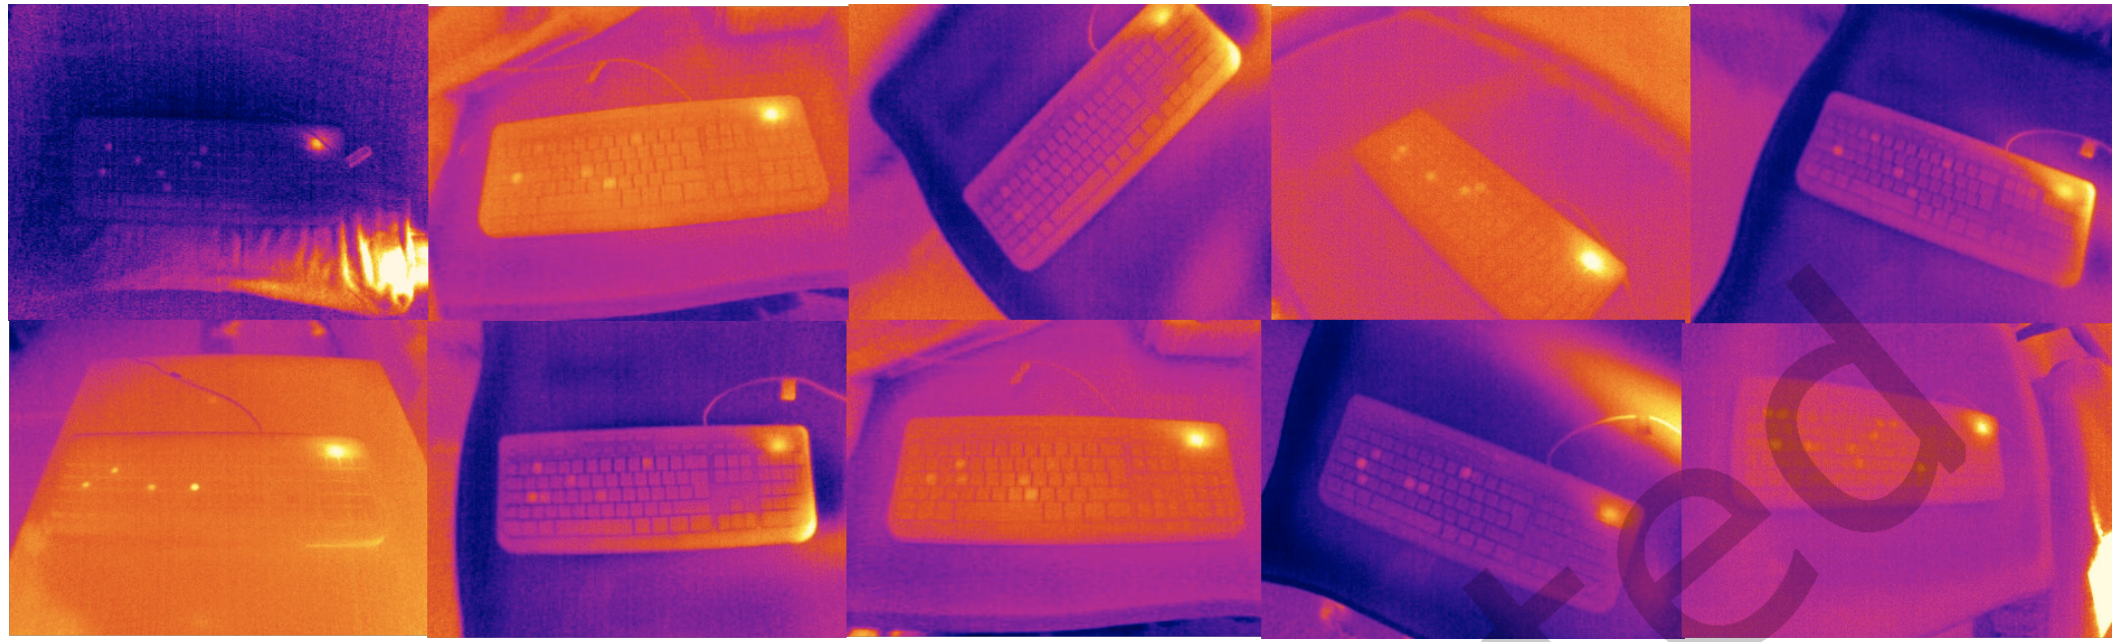
Исследователи заявили, что им удалось разработать основанную на ИИ систему, которая может угадывать пароли от компьютеров и смартфонов за считаные секунды. Принцип ее работы строится на анализе тепловых следов, которые оставляют пальцы пользователя на клавиатуре или дисплее.

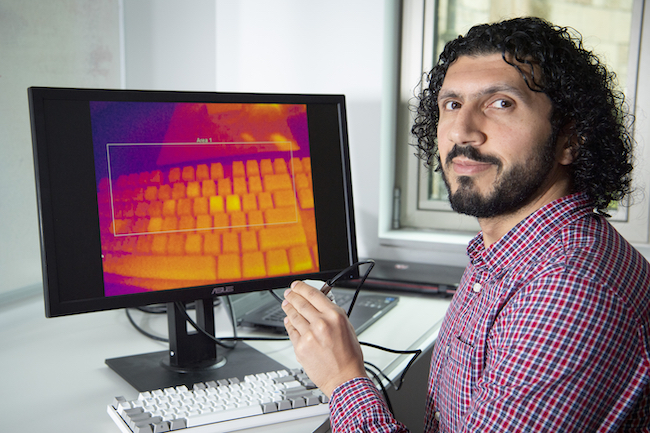
В школе информатики, принадлежащей Университету Глазго, новую технику назвали “ThermoSecure”. В сущности, она демонстрирует, насколько доступность тепловизионных камер и алгоритмов машинного обучения может создать новые векторы для кибератак.

Используя такие камеры, условный злоумышленник может исследовать клавиатуру, дисплей смартфона или панель управления банкоматом. В результате получается зафиксировать картинку, на которой будут запечатлены тепловые следы пользователя, который последним подходил к устройству.

Чем ярче тепловизор показывает следы, тем более свежими они являются. Именно так ThermoSecure поможет выявить пароль или Пин-код для дальнейшего развития атаки.


По словам специалистов, в ходе тестирования с помощью искусственного интеллекта им удалось получить 86% паролей, если снимки термоследов были сделаны в течение 20 секунд после использования устройства. 30 секунд давали 76% корректных паролей, а 60 секунд — 62%.

Стоит учитывать, что более длинные пароли будут угадываться гораздо сложнее, но и их тоже можно извлечь. Например, метод ThermoSecure смог получить две трети паролей, длина которых доходила до 16 символов. Если пароли были в пределах 12 символов, их ломали в 82% случаев, восьмизначные комбинации угадывались в 93% случаев.

Учитывая длину, можно сделать вывод, что легче всего злоумышленникам будет использовать ThermoSecure для получения Пин-кодов и паролей для разблокировки смартфонов. Полное исследование экспертов опубликовано по этой ссылке (PDF).

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru