



Маркетплейс BidenCash бесплатно раздает данные 1,2 млн банковских карт

Маркетплейс BidenCash бесплатно раздает данные 1,2 млн банковских карт

Маркетплейс BidenCash бесплатно раздает данные 1,2 млн банковских карт

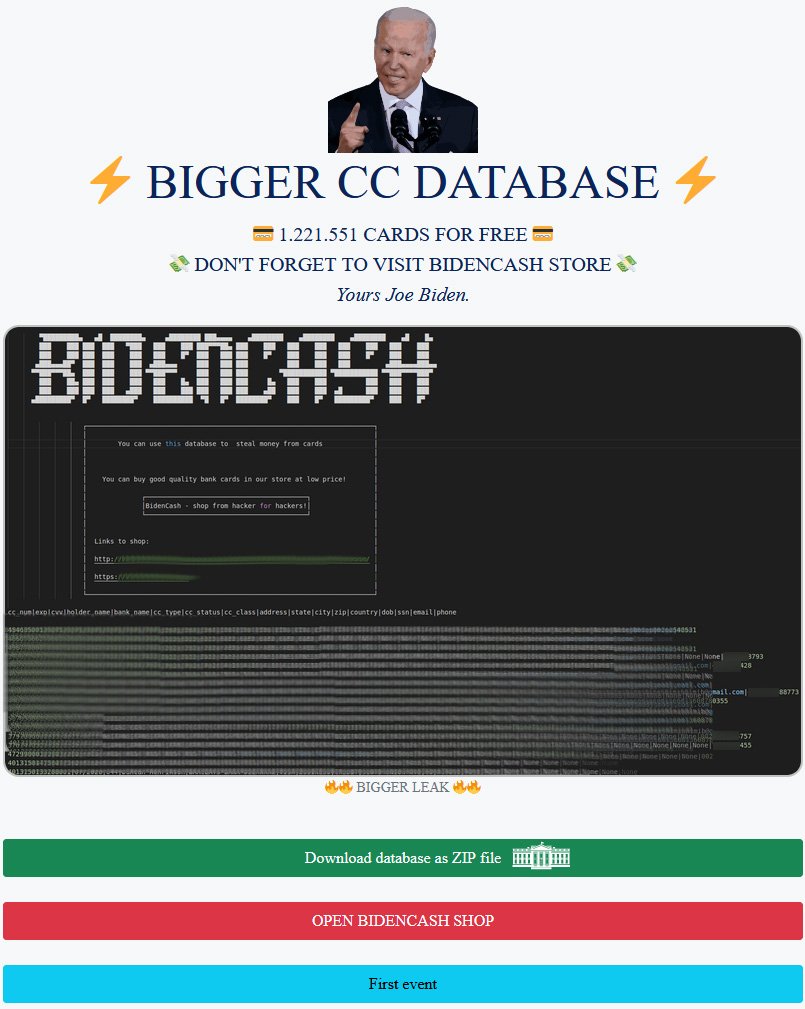
Одна из торговых площадок дарквеба — BidenCash, на которой пасутся кардеры, опубликовала данные о 1 221 551 банковской карте. Администраторы BidenCash предлагают скачать эту информацию бесплатно и таким образом рекламируют свой маркетплейс.

Кардингом называют торговлю и незаконное использование данных банковских карт, украденных с помощью вредоносных программ, в ходе атак на веб-сайты и т. п.

Авторы площадки BidenCash запустили ее в июне 2022 года, изначально пытаясь продвигать за счет слива данных нескольких тысяч карт. Теперь же администраторы решили усилить промоакцию с помощью ещё более масштабной утечки.


Чтобы получить как можно больший охват, злоумышленники распространяют скомпрометированные данные через домены в обычном сегменте Сети, а также на других хакерских и кардерских форумах.


Выложенный архив содержит достаточно свежую информацию — в нем лежат данные карт, срок действия которых истекает между 2023 и 2026 годами. В общей сложности в БД перечислены 1,2 млн карт и связанные с ними персональные сведения:

  • Номера карт
  • Сроки действия
  • Номера CVV
  • Имена держателей
  • Наименования банков
  • Тип карт и их статус
  • Адреса держателей и почтовые индексы
  • Адреса электронной почты
  • Номера социального страхования
  • Телефонные номера

Аналитики BleepingComputer и итальянской компании D3Lab проверили достоверность выложенных данных. Оказалось, что слив вполне реальный.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru