



В меню MaaS-сервиса Eternity Project добавлен многофункциональный бот

В меню MaaS-сервиса Eternity Project добавлен многофункциональный бот

В меню MaaS-сервиса Eternity Project добавлен многофункциональный бот

В июле группировка Eternity начала продвигать в своем Telegram-канале новую услугу — подписку на доступ к LilithBot. Анализ образцов, проведенный в Zscaler, показал, что набор функций нового вредоноса позволяет использовать его для кражи данных, криптовалюты из кошельков (путем подмены адреса в буфере обмена) или скрытной добычи монеро.

Ранее теневой сервис Eternity Project, работающий по модели «Вредоносный софт как услуга» (Malware-as-a-Service, MaaS), предлагал подписчикам тулкит, в котором можно было активировать лишь один функциональный модуль по выбору — инфостилер, майнер, клиппер, шифровальщик, червь или DDoS-бот. Новый коммерческий продукт, похоже, просто объединил несколько таких модулей, чтобы клиент мог воспользоваться комбайном по своему усмотрению, сэкономив на оформлении другой подписки.

Доступ к LilithBot можно получить только в тематической Telegram-группе; для оплаты услуги (в криптовалюте) покупателю предоставляют ссылку на прокси-сервер в сети Tor. Новый зловред, по наблюдениям, постоянно совершенствуется, расширяя арсенал средств самозащиты от анализа.

При запуске вредоносный Windows-бот регистрируется в системе, создавая свой файл в папке автозапуска (с расширением .exe, .com или .scr). Затем он по частям расшифровывает свой код, используя собственную функцию, и загружает в память конфигурационный файл.

Перед подключением к командному серверу зловред проверяет интернет-связь и при ее наличии загружает Tor-бандл. Таким же образом, через Tor, осуществляется вывод краденых данных (истории браузера, куки, созданных жертвой файлов), которые отсылаются в виде архива report.zip.

Из двух подвергнутых анализу образцов LilithBot один оказался новее; от более почтенного собрата он отличался лишь отсутствием некоторых команд. Так, вредонос перестал проверять наличие DLL, ассоциируемых с инструментами виртуализации и антивирусами, а также использовать WMI-класс Win32_PortConnector (предоставляет информацию о физических портах подключения). Отказ от функций самозащиты, по мнению исследователей, маловероятен, скорее всего вирусописатели придумали более изощренный способ реализации — подключение в динамике, шифрование соответствующих секций кода или что-то иное.

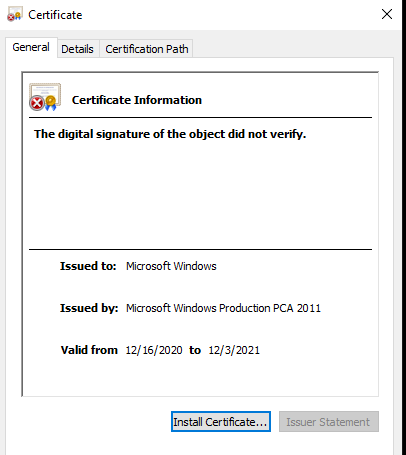
Для обхода средств защиты файлы LilithBot снабжены цифровой подписью; как оказалось, используемый при этом сертификат Microsoft — поддельный. Легитимный Windows-софт в таких случаях заверяется встречной подписью Verisign, а у зловреда она отсутствовала.

Минцифры готовится стать главным по искусственному интеллекту в России

Минцифры планируют официально наделить полномочиями по развитию и регулированию искусственного интеллекта в России. Ведомство будет анализировать большие фундаментальные модели, разрабатывать меры поддержки отрасли и помогать чиновникам внедрять нейросети в государственное управление.

Соответствующий проект постановления опубликован для общественного обсуждения.

Документ вносит изменения в положение о Минцифры, действующее с 2008 года. Если проект примут, министерство займётся анализом развития больших фундаментальных моделей и подготовкой предложений по совершенствованию правил их создания, внедрения и использования.

Отдельным направлением станет стимулирование российских ИИ-разработок. Какие именно меры поддержки предложит ведомство, пока не уточняется. Зато круг ответственности уже выглядит внушительно: от наблюдения за развитием моделей до формирования условий, в которых они должны расти, работать и желательно не устраивать регулятору сюрпризов.

Минцифры также будет оказывать методическую поддержку федеральным, региональным и муниципальным органам. Проще говоря, ведомство должно объяснять госструктурам, куда встраивать ИИ, как его применять и каким образом добиться от технологии реальной эффективности.

Изменения связаны с законом «О поддержке развития технологий искусственного интеллекта в РФ», основные положения которого вступили в силу 1 сентября 2026 года. Сам закон предусматривает наличие уполномоченного федерального органа в сфере ИИ, но напрямую его не называет. Теперь правительство собирается закрепить эту роль за Минцифры.

Как отмечают опрошенные ComNews юристы, проект практически дословно переносит предусмотренные законом полномочия в положение о министерстве.

RSS: Новости на портале Anti-Malware.ru