



В меню MaaS-сервиса Eternity Project добавлен многофункциональный бот

В меню MaaS-сервиса Eternity Project добавлен многофункциональный бот

В меню MaaS-сервиса Eternity Project добавлен многофункциональный бот

В июле группировка Eternity начала продвигать в своем Telegram-канале новую услугу — подписку на доступ к LilithBot. Анализ образцов, проведенный в Zscaler, показал, что набор функций нового вредоноса позволяет использовать его для кражи данных, криптовалюты из кошельков (путем подмены адреса в буфере обмена) или скрытной добычи монеро.

Ранее теневой сервис Eternity Project, работающий по модели «Вредоносный софт как услуга» (Malware-as-a-Service, MaaS), предлагал подписчикам тулкит, в котором можно было активировать лишь один функциональный модуль по выбору — инфостилер, майнер, клиппер, шифровальщик, червь или DDoS-бот. Новый коммерческий продукт, похоже, просто объединил несколько таких модулей, чтобы клиент мог воспользоваться комбайном по своему усмотрению, сэкономив на оформлении другой подписки.

Доступ к LilithBot можно получить только в тематической Telegram-группе; для оплаты услуги (в криптовалюте) покупателю предоставляют ссылку на прокси-сервер в сети Tor. Новый зловред, по наблюдениям, постоянно совершенствуется, расширяя арсенал средств самозащиты от анализа.

При запуске вредоносный Windows-бот регистрируется в системе, создавая свой файл в папке автозапуска (с расширением .exe, .com или .scr). Затем он по частям расшифровывает свой код, используя собственную функцию, и загружает в память конфигурационный файл.

Перед подключением к командному серверу зловред проверяет интернет-связь и при ее наличии загружает Tor-бандл. Таким же образом, через Tor, осуществляется вывод краденых данных (истории браузера, куки, созданных жертвой файлов), которые отсылаются в виде архива report.zip.

Из двух подвергнутых анализу образцов LilithBot один оказался новее; от более почтенного собрата он отличался лишь отсутствием некоторых команд. Так, вредонос перестал проверять наличие DLL, ассоциируемых с инструментами виртуализации и антивирусами, а также использовать WMI-класс Win32_PortConnector (предоставляет информацию о физических портах подключения). Отказ от функций самозащиты, по мнению исследователей, маловероятен, скорее всего вирусописатели придумали более изощренный способ реализации — подключение в динамике, шифрование соответствующих секций кода или что-то иное.

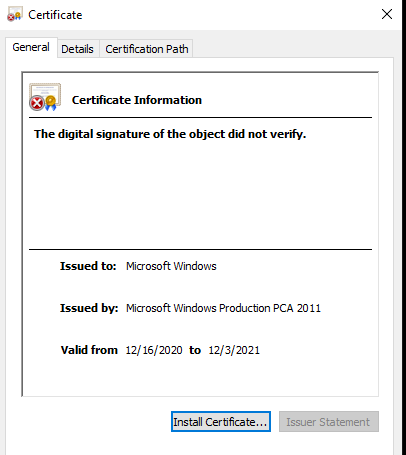
Для обхода средств защиты файлы LilithBot снабжены цифровой подписью; как оказалось, используемый при этом сертификат Microsoft — поддельный. Легитимный Windows-софт в таких случаях заверяется встречной подписью Verisign, а у зловреда она отсутствовала.

Хакеры надели маски ChatGPT и DeepSeek для атак на российские сайты

Злоумышленники маскируют вредоносные запросы к веб-приложениям российских компаний под трафик популярных ИИ-ассистентов. По данным Solar WAF, в ход пошли имена DeepSeek, ChatGPT, Perplexity, Claude и Grok. Для маскировки атакующие подменяют HTTP-заголовок User-Agent, по которому сервер определяет обращающееся к нему приложение.

В запросах указывались значения DeepSeekBot, ChatGPT-User, Perplexity-User, Claude-User и GrokBot. Однако за громкими названиями скрывались сканирование уязвимостей и попытки атак.

Первые подобные обращения специалисты зафиксировали 12 августа 2026 года под видом DeepSeekBot. С 27 августа к маскараду присоединились остальные ассистенты. В июне и июле трафика с такими идентификаторами в анализируемой выборке Solar WAF не наблюдалось.

Главный расчёт злоумышленников строится на доверии. Владельцы сайтов всё чаще воспринимают ИИ-агентов как источник клиентов, лидов и полезного трафика, поэтому могут применять к ним менее строгие правила. Проблема в том, что User-Agent не является удостоверением личности: написать там ChatGPT-User способен кто угодно.

Согласно данным «Солара», в 53% выявленных случаев злоумышленники пытались проводить DNS Rebinding, способный заставить систему обращаться к внутренним ресурсам. Ещё 12% запросов были связаны с попытками утечки данных, 4% — с Path Traversal для доступа к файлам за пределами разрешённых каталогов. Остальные 31% включали другие техники, в том числе старые добрые SQL-инъекции.

Эксперты прогнозируют дальнейшее усложнение атак с применением ИИ, включая уникальные сценарии, которые могут не распознаваться сигнатурами.

RSS: Новости на портале Anti-Malware.ru