



В меню MaaS-сервиса Eternity Project добавлен многофункциональный бот

В меню MaaS-сервиса Eternity Project добавлен многофункциональный бот

В меню MaaS-сервиса Eternity Project добавлен многофункциональный бот

В июле группировка Eternity начала продвигать в своем Telegram-канале новую услугу — подписку на доступ к LilithBot. Анализ образцов, проведенный в Zscaler, показал, что набор функций нового вредоноса позволяет использовать его для кражи данных, криптовалюты из кошельков (путем подмены адреса в буфере обмена) или скрытной добычи монеро.

Ранее теневой сервис Eternity Project, работающий по модели «Вредоносный софт как услуга» (Malware-as-a-Service, MaaS), предлагал подписчикам тулкит, в котором можно было активировать лишь один функциональный модуль по выбору — инфостилер, майнер, клиппер, шифровальщик, червь или DDoS-бот. Новый коммерческий продукт, похоже, просто объединил несколько таких модулей, чтобы клиент мог воспользоваться комбайном по своему усмотрению, сэкономив на оформлении другой подписки.

Доступ к LilithBot можно получить только в тематической Telegram-группе; для оплаты услуги (в криптовалюте) покупателю предоставляют ссылку на прокси-сервер в сети Tor. Новый зловред, по наблюдениям, постоянно совершенствуется, расширяя арсенал средств самозащиты от анализа.

При запуске вредоносный Windows-бот регистрируется в системе, создавая свой файл в папке автозапуска (с расширением .exe, .com или .scr). Затем он по частям расшифровывает свой код, используя собственную функцию, и загружает в память конфигурационный файл.

Перед подключением к командному серверу зловред проверяет интернет-связь и при ее наличии загружает Tor-бандл. Таким же образом, через Tor, осуществляется вывод краденых данных (истории браузера, куки, созданных жертвой файлов), которые отсылаются в виде архива report.zip.

Из двух подвергнутых анализу образцов LilithBot один оказался новее; от более почтенного собрата он отличался лишь отсутствием некоторых команд. Так, вредонос перестал проверять наличие DLL, ассоциируемых с инструментами виртуализации и антивирусами, а также использовать WMI-класс Win32_PortConnector (предоставляет информацию о физических портах подключения). Отказ от функций самозащиты, по мнению исследователей, маловероятен, скорее всего вирусописатели придумали более изощренный способ реализации — подключение в динамике, шифрование соответствующих секций кода или что-то иное.

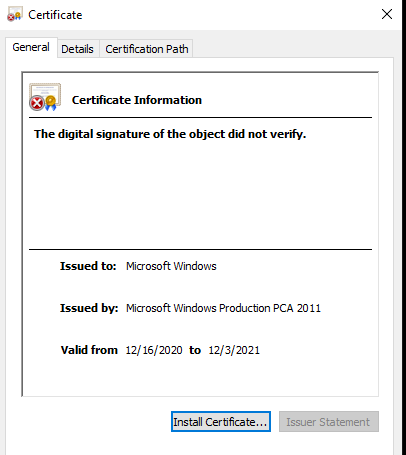
Для обхода средств защиты файлы LilithBot снабжены цифровой подписью; как оказалось, используемый при этом сертификат Microsoft — поддельный. Легитимный Windows-софт в таких случаях заверяется встречной подписью Verisign, а у зловреда она отсутствовала.

Подпишитесь на новости

Продали российское ПО — можно вылететь из реестра. Что проверить до сделки

Продать программу или передать её с ИП основателя на компанию — ещё не значит автоматически поменять правообладателя в реестре российского ПО. Потребуется отдельное заявление и проверка Минцифры. Если новый владелец не соответствует требованиям, продукт рискует вылететь из реестра.

Как пройти процедуру и где чаще ошибаются заявители, разобрала на Хабре ИТ-юрист Ксения Сальникова.

По её словам, проверка во многом напоминает первоначальное включение: ведомство изучает документы нового правообладателя, хотя техническая экспертиза самой программы повторно не проводится.

Одного договора отчуждения недостаточно. Понадобятся сведения о структуре владения, документы на исключительные права, обновлённая документация и информация о выручке и выплатах иностранным лицам. Договоры на инфраструктуру хранения кода и сборки тоже необходимо подготовить с учётом смены владельца.


Отдельная ловушка — сайт, поскольку документацию нужно разместить на ресурсе нового правообладателя.

Если программа зарегистрирована в Роспатенте, переход исключительного права необходимо зарегистрировать и там. При этом новое свидетельство, поясняет автор, не выдают — в существующем появляется соответствующая отметка.

В личном кабинете реестра легко ошибиться даже с формой: требуется «Заявление о внесении изменений», а не похожее по смыслу уведомление.


Учтите, что проверку покупателя и переоформление документов стоит планировать заранее.

RSS: Новости на портале Anti-Malware.ru