



В меню MaaS-сервиса Eternity Project добавлен многофункциональный бот

В меню MaaS-сервиса Eternity Project добавлен многофункциональный бот

В меню MaaS-сервиса Eternity Project добавлен многофункциональный бот

В июле группировка Eternity начала продвигать в своем Telegram-канале новую услугу — подписку на доступ к LilithBot. Анализ образцов, проведенный в Zscaler, показал, что набор функций нового вредоноса позволяет использовать его для кражи данных, криптовалюты из кошельков (путем подмены адреса в буфере обмена) или скрытной добычи монеро.

Ранее теневой сервис Eternity Project, работающий по модели «Вредоносный софт как услуга» (Malware-as-a-Service, MaaS), предлагал подписчикам тулкит, в котором можно было активировать лишь один функциональный модуль по выбору — инфостилер, майнер, клиппер, шифровальщик, червь или DDoS-бот. Новый коммерческий продукт, похоже, просто объединил несколько таких модулей, чтобы клиент мог воспользоваться комбайном по своему усмотрению, сэкономив на оформлении другой подписки.

Доступ к LilithBot можно получить только в тематической Telegram-группе; для оплаты услуги (в криптовалюте) покупателю предоставляют ссылку на прокси-сервер в сети Tor. Новый зловред, по наблюдениям, постоянно совершенствуется, расширяя арсенал средств самозащиты от анализа.

При запуске вредоносный Windows-бот регистрируется в системе, создавая свой файл в папке автозапуска (с расширением .exe, .com или .scr). Затем он по частям расшифровывает свой код, используя собственную функцию, и загружает в память конфигурационный файл.

Перед подключением к командному серверу зловред проверяет интернет-связь и при ее наличии загружает Tor-бандл. Таким же образом, через Tor, осуществляется вывод краденых данных (истории браузера, куки, созданных жертвой файлов), которые отсылаются в виде архива report.zip.

Из двух подвергнутых анализу образцов LilithBot один оказался новее; от более почтенного собрата он отличался лишь отсутствием некоторых команд. Так, вредонос перестал проверять наличие DLL, ассоциируемых с инструментами виртуализации и антивирусами, а также использовать WMI-класс Win32_PortConnector (предоставляет информацию о физических портах подключения). Отказ от функций самозащиты, по мнению исследователей, маловероятен, скорее всего вирусописатели придумали более изощренный способ реализации — подключение в динамике, шифрование соответствующих секций кода или что-то иное.

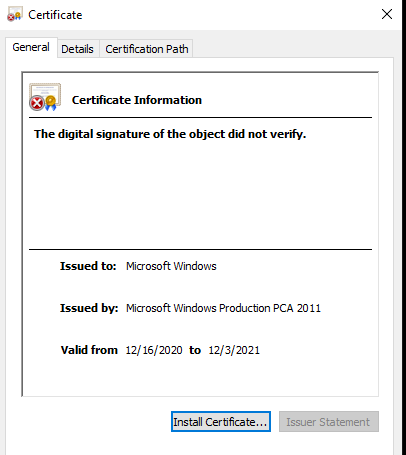
Для обхода средств защиты файлы LilithBot снабжены цифровой подписью; как оказалось, используемый при этом сертификат Microsoft — поддельный. Легитимный Windows-софт в таких случаях заверяется встречной подписью Verisign, а у зловреда она отсутствовала.

Подпишитесь на новости

Соцсетям готовят штрафы до 5 млн рублей за дискредитацию ценностей

Не убрали фильм за сутки — готовьте деньги. Владельцев соцсетей и онлайн-кинотеатров предлагают штрафовать за отказ ограничить доступ к произведениям, дискредитирующим традиционные российские духовно-нравственные ценности. При повторном нарушении штраф для компании может достигнуть 5 млн рублей.

Профильный комитет Госдумы рекомендовал принять законопроект в первом чтении, сообщает «Интерфакс».

За первое неисполнение требования Роскомнадзора предлагают взыскивать до 20 тысяч рублей с граждан — владельцев площадок, до 200 тысяч с должностных лиц и до миллиона с компаний. За повторное — до 300 тысяч, 800 тысяч и 5 млн рублей соответственно.

Сергей Боярский отдельно уточнил: под гражданами здесь понимаются владельцы соцсетей, а не пользователи. Отдельный состав предусмотрен для владельцев онлайн-кинотеатров за само распространение таких произведений.

Для компаний потолок составит 700 тысяч рублей, при повторном нарушении — 3 млн. Если сервис удалит произведение в течение суток после отзыва прокатного удостоверения, проект предусматривает освобождение от ответственности.

Основанием для требования РКН должно стать решение или заключение Минкультуры. Дела о распространении предлагают возбуждать министерству, о неудалении — Роскомнадзору, а рассматривать их будут районные суды.

Сам запрет и обязанность ограничивать доступ уже существуют. Теперь к ним хотят прикрутить денежный аргумент.

RSS: Новости на портале Anti-Malware.ru