



Android-шпион RatMilad распространяется через генераторы телефонных номеров

Android-шпион RatMilad распространяется через генераторы телефонных номеров

Android-шпион RatMilad распространяется через генераторы телефонных номеров

На мобильных устройствах пользователей обнаружили новую шпионскую программу. Заточенный под работу на Android вредонос помогал злоумышленникам следить за жертвами и красть их данные.

Специалисты компании Zimperium назвали нового шпиона “RatMilad“. Согласно описанию, он позволяет подслушивать звонки пользователей и извлекать определённый набор данных, которые в дальнейшем используются для шантажа.

«Принцип работы этого шпиона мало чем отличается от других вредоносных программ подобного класса. Похищенная информация используется операторами для проникновения в корпоративные сети, шантажа жертв и тому подобного», — пишет в отчёте Zimperium.

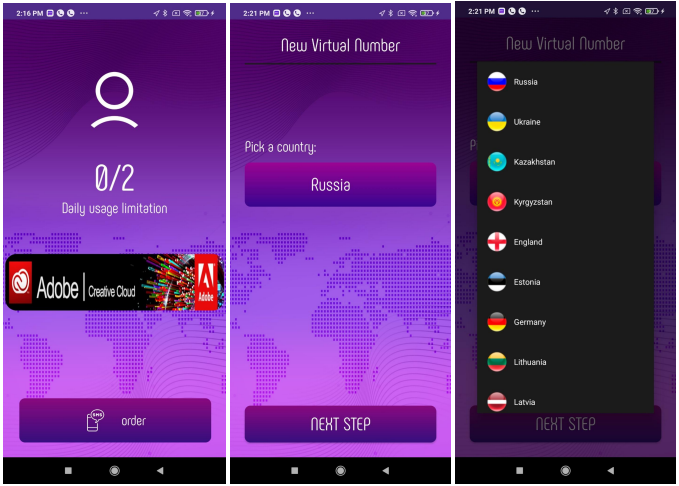
RatMilad распространяется через фейковые генераторы виртуальных телефонных номеров, которые, как правило, используются для активации аккаунтов в соцсетях. При установке шпионский софт запрашивает довольно опасные разрешения, что должно сразу насторожить внимательных владельцев Android-устройств.


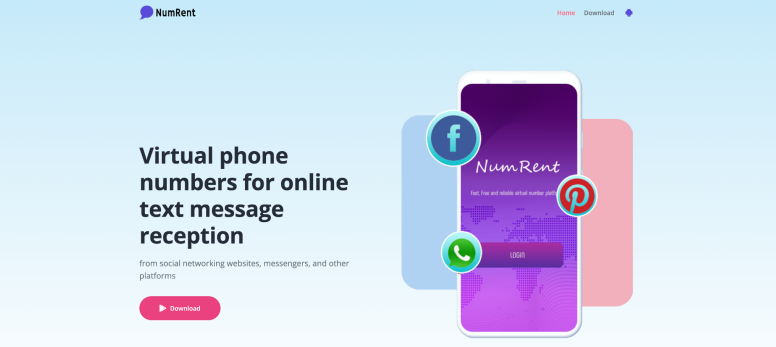
Основной канал распространения фейкового приложения NumRent, доставляющего RatMilad, — Telegram. В отдельных случаях его могут принести с собой другие Android-вредоносы. Операторы шпиона даже создали специальный сайт, на котором представлен «генератор виртуальных номеров»:


После установки шпионский софт «прячется» за VPN-соединением и пытается извлечь следующие данные:

  • Модель смартфона и версию Android;
  • MAC-адрес;
  • Список контактов;
  • СМС-сообщения;
  • Историю звонков;
  • Список установленных приложений;
  • Данные в буфере обмена;
  • Данные геолокации;
  • Информацию о СИМ-карте;
  • Список и содержимое файлов.

Микрофон заражённого мобильного устройства используется для записи того, что происходит вокруг жертвы. В Zimperium отметили незаметную работу RatMilad, который функционирует исключительно в фоновом режиме.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru