



Хакеры устанавливают бэкдоры в гипервизоры ESXi с помощью VIB-пакетов

Хакеры устанавливают бэкдоры в гипервизоры ESXi с помощью VIB-пакетов

Хакеры устанавливают бэкдоры в гипервизоры ESXi с помощью VIB-пакетов

При разборе одной из целевых хакерских атак эксперты Mandiant обнаружили несколько неизвестных ранее бэкдоров в гипервизоре VMware ESXi и подконтрольных виртуальных машинах. Как оказалось, для внедрения и сокрытия вредоносных кодов взломщики использовали установочные пакеты vSphere — VIB.

В VIB помимо заархивированной полезной нагрузки входят XML-дескриптор с конфигурационными данными и цифровая подпись. Такие пакеты можно использовать для создания задач автозагрузки, кастомных правил межсетевого экрана, развертывания обновлений и кастомных бинарников при перезапуске ESXi.

Прежде чем принять VIB, хост-система производит верификацию, в ходе которой определяется степень доверия к содержимому. При этом, кроме цифровой подписи, используется пометка в XML-файле: certified («сертифицировано VMware»), accepted (проверено VMware»), partner («создано партнером VMware», минимальный уровень доверия) или community («создано участником сообщества», недоверенный источник).

Проведенный в Mandiant анализ показал, что после входа в сеть и получения доступа к хост-машине хакеры опубликовали свой VIB, выдав его за творение партнера VMware (путем внесения изменений в XML-дескриптор). Поскольку такого трюка недостаточно — ESXi распознает подлог, сверившись с цифровой подписью, (в данном случае она отсутствовала), злоумышленники выставили флаг --force (откат поведения), чтобы обойти это препятствие.

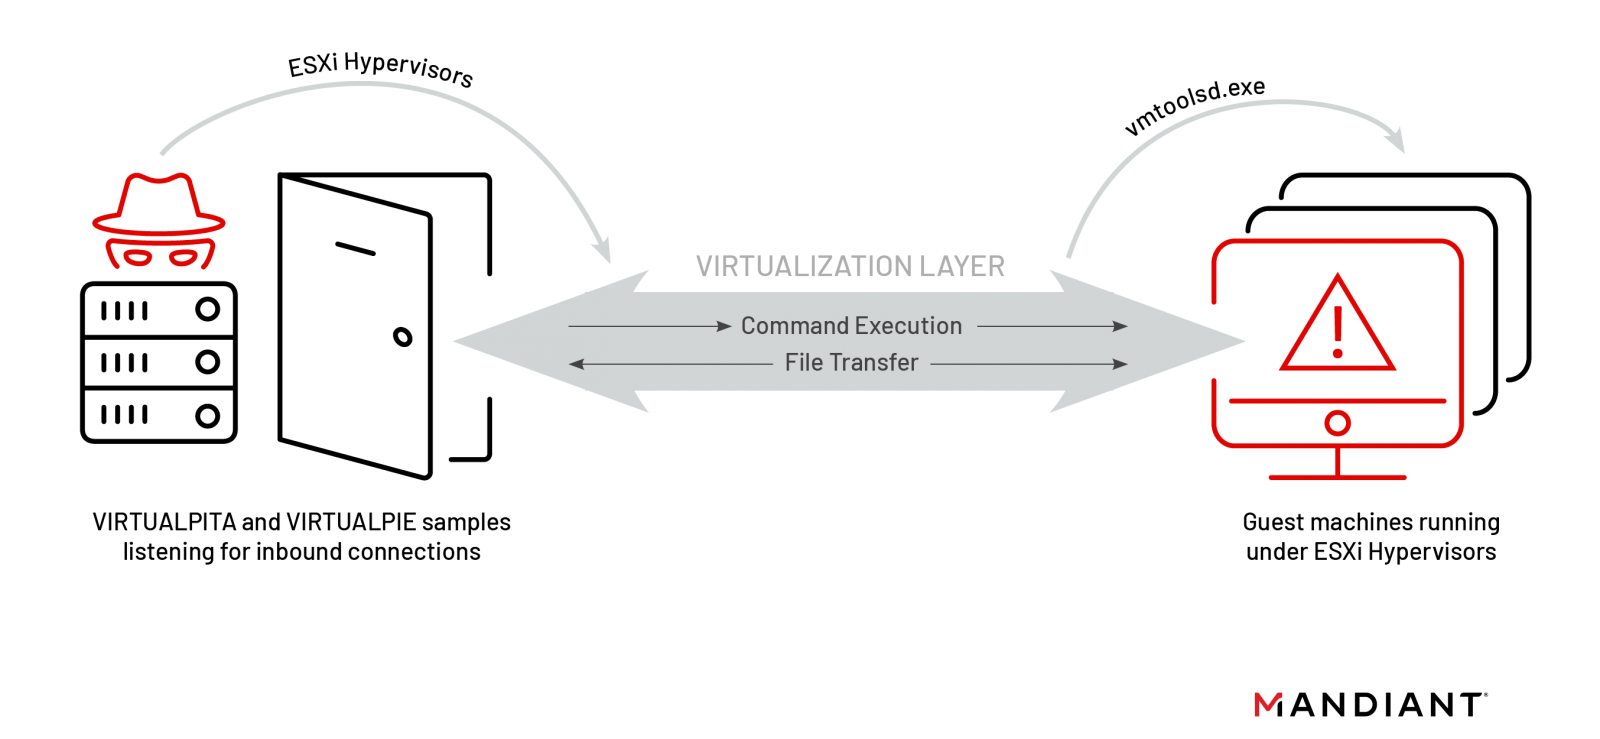
Найденным в гипервизоре имплантам аналитики присвоили имена VirtualPita и VirtualPie. Первый представляет собой 64-битный пассивный бэкдор, который создает службу listener, работающую на заданном порту сервера ESXi. Вредонос, маскирующийся под легитимный сервис VMware, умеет выполнять произвольные команды, загружать и выгружать файлы, а также включать и выключать vmsyslogd.

Бэкдор VirtualPie написан на Python; он запускает прослушку IPv6-адреса на вшитом в код порту и поддерживает выполнение произвольных команд, передачу файлов и обратное подключение. Для коммуникаций зловред использует кастомный протокол и шифрование по RC4.


Исследователи также обнаружили два образца VirtualPita, работающих как init-демон в системах Linux vCenter. Оба зловредных бинарника выдавали себя за легитимный ksmd, а для получения команд использовали порт 7475/TCP.

Гостевые Windows на том же узле тоже оказались зараженными — написанный на C вредонос прятался в папке C:\Windows\Temp\avp.exe. Утилита, нареченная VirtualGate, состояла из двух частей — бесфайлового дроппера и полезной нагрузки (DLL), способной выполнять получаемые с гипервизора команды с использованием сокетов VMCI (Virtual Machine Communication Interface).

Разбор киберинцидента не выявил признаков эксплойта какой-либо уязвимости в продуктах VMware, хотя доступ к ESXi требует привилегий админа. В Mandiant полагают, что целью непрошеного вторжения являлся шпионаж, и поставили новую угрозу на контроль как UNC3886, предположительно исходящую из Китая.

Ее появление, по мнению экспертов, вызвано расширением использования систем EDR, позволяющих повысить эффективность детектирования вредоносных программ на Windows-машинах. Злоумышленникам волей-неволей приходится переключаться на мишени, обычно не поддерживающие EDR — устройства для доступа к сети, системы хранения SAN, серверы VMware ESXi.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru