



Хакеры устанавливают бэкдоры в гипервизоры ESXi с помощью VIB-пакетов

Хакеры устанавливают бэкдоры в гипервизоры ESXi с помощью VIB-пакетов

Хакеры устанавливают бэкдоры в гипервизоры ESXi с помощью VIB-пакетов

При разборе одной из целевых хакерских атак эксперты Mandiant обнаружили несколько неизвестных ранее бэкдоров в гипервизоре VMware ESXi и подконтрольных виртуальных машинах. Как оказалось, для внедрения и сокрытия вредоносных кодов взломщики использовали установочные пакеты vSphere — VIB.

В VIB помимо заархивированной полезной нагрузки входят XML-дескриптор с конфигурационными данными и цифровая подпись. Такие пакеты можно использовать для создания задач автозагрузки, кастомных правил межсетевого экрана, развертывания обновлений и кастомных бинарников при перезапуске ESXi.

Прежде чем принять VIB, хост-система производит верификацию, в ходе которой определяется степень доверия к содержимому. При этом, кроме цифровой подписи, используется пометка в XML-файле: certified («сертифицировано VMware»), accepted (проверено VMware»), partner («создано партнером VMware», минимальный уровень доверия) или community («создано участником сообщества», недоверенный источник).

Проведенный в Mandiant анализ показал, что после входа в сеть и получения доступа к хост-машине хакеры опубликовали свой VIB, выдав его за творение партнера VMware (путем внесения изменений в XML-дескриптор). Поскольку такого трюка недостаточно — ESXi распознает подлог, сверившись с цифровой подписью, (в данном случае она отсутствовала), злоумышленники выставили флаг --force (откат поведения), чтобы обойти это препятствие.

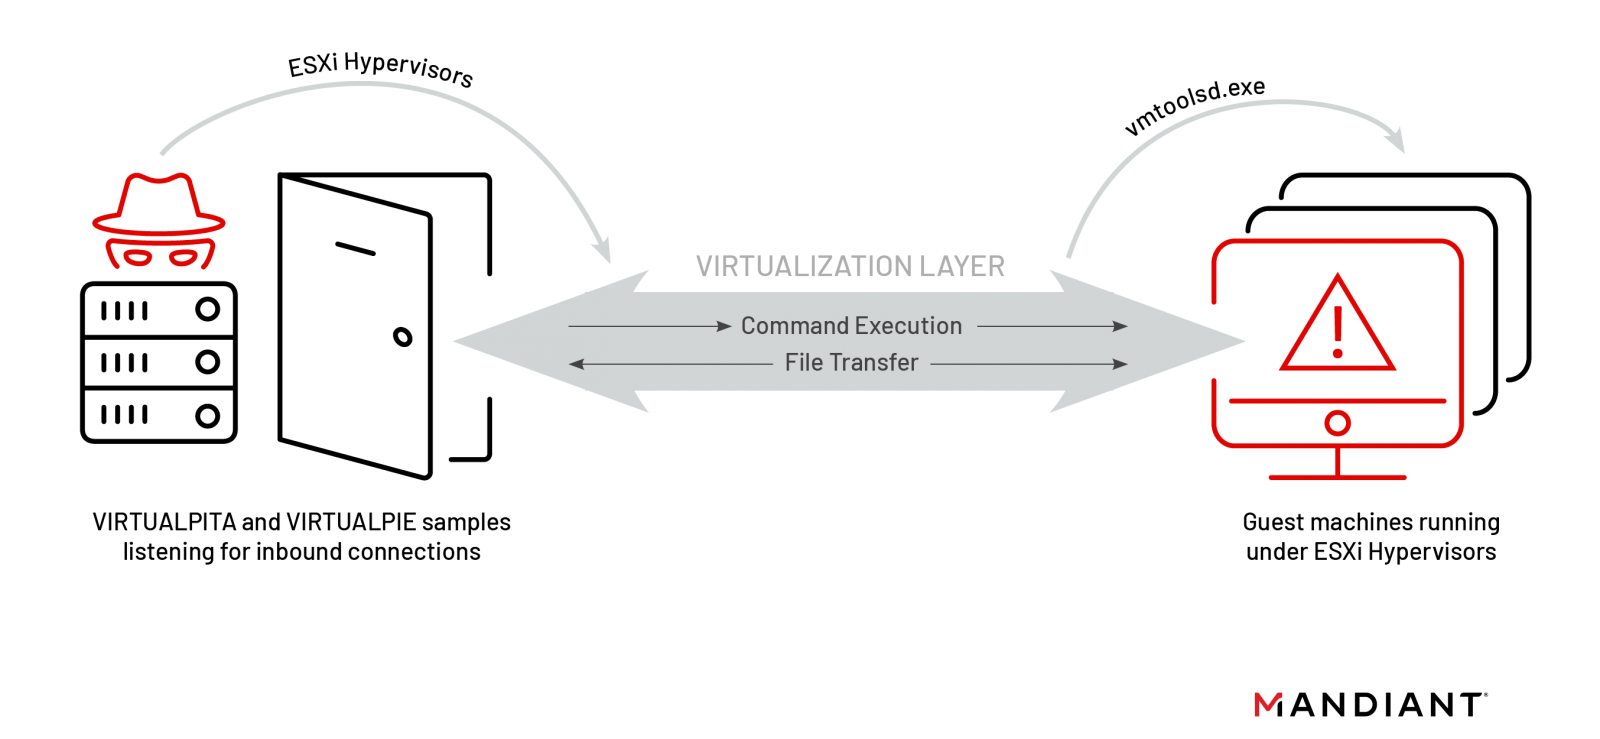
Найденным в гипервизоре имплантам аналитики присвоили имена VirtualPita и VirtualPie. Первый представляет собой 64-битный пассивный бэкдор, который создает службу listener, работающую на заданном порту сервера ESXi. Вредонос, маскирующийся под легитимный сервис VMware, умеет выполнять произвольные команды, загружать и выгружать файлы, а также включать и выключать vmsyslogd.

Бэкдор VirtualPie написан на Python; он запускает прослушку IPv6-адреса на вшитом в код порту и поддерживает выполнение произвольных команд, передачу файлов и обратное подключение. Для коммуникаций зловред использует кастомный протокол и шифрование по RC4.


Исследователи также обнаружили два образца VirtualPita, работающих как init-демон в системах Linux vCenter. Оба зловредных бинарника выдавали себя за легитимный ksmd, а для получения команд использовали порт 7475/TCP.

Гостевые Windows на том же узле тоже оказались зараженными — написанный на C вредонос прятался в папке C:\Windows\Temp\avp.exe. Утилита, нареченная VirtualGate, состояла из двух частей — бесфайлового дроппера и полезной нагрузки (DLL), способной выполнять получаемые с гипервизора команды с использованием сокетов VMCI (Virtual Machine Communication Interface).

Разбор киберинцидента не выявил признаков эксплойта какой-либо уязвимости в продуктах VMware, хотя доступ к ESXi требует привилегий админа. В Mandiant полагают, что целью непрошеного вторжения являлся шпионаж, и поставили новую угрозу на контроль как UNC3886, предположительно исходящую из Китая.

Ее появление, по мнению экспертов, вызвано расширением использования систем EDR, позволяющих повысить эффективность детектирования вредоносных программ на Windows-машинах. Злоумышленникам волей-неволей приходится переключаться на мишени, обычно не поддерживающие EDR — устройства для доступа к сети, системы хранения SAN, серверы VMware ESXi.

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru