



Lazarus использует дырявый драйвер Dell для установки Windows-руткита

Lazarus использует дырявый драйвер Dell для установки Windows-руткита

Lazarus использует дырявый драйвер Dell для установки Windows-руткита

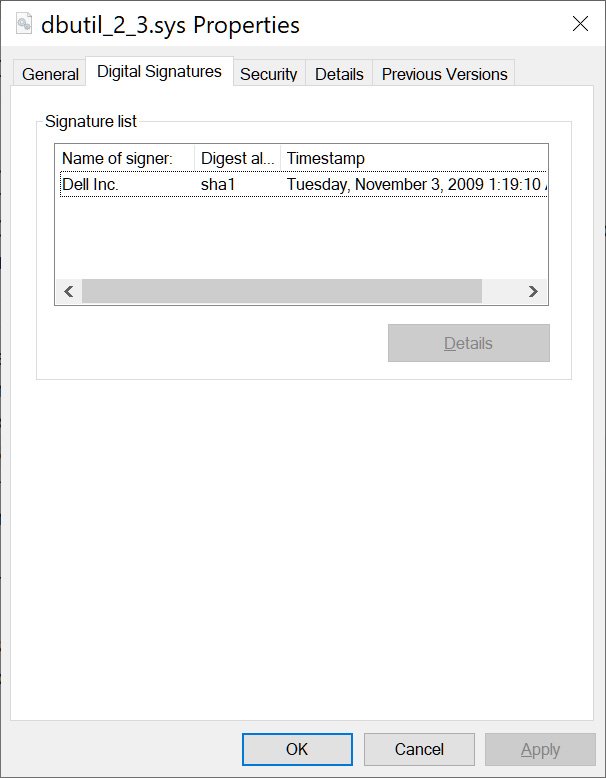
Знаменитая киберпреступная группировка Lazarus использовала интересный способ установки Windows-руткита в своих атаках. Северокорейские хакеры взяли на вооружение драйвер Dell (dbutil_2_3.sys) для доставки опасного вредоноса.

Всё начинается с целевого фишинга: соответствующие письма рассылаются интересующим Lazarus целям. В этой кампании злоумышленники атаковали преимущественно политических журналистов из Бельгии и экспертов в аэрокосмической области из Нидерландов.

По словам специалистов ESET, у группировки были две основные задачи — кибершпионаж и кража важных данных.

В качестве приманки Lazarus задействовала предложения работы (стандартный фишинговый приём). К письмам был прикреплён документ, который при открытии загружал шаблон с адреса, жёстко заданного в коде. Далее в дело вступали вредоносные загрузчики, дропперы, кастомные бэкдоры и т. п.

В ESET отметили, что наиболее интересным инструментом Lazarus в этих кампаниях стал руткит “FudModule“. Он использовал технику BYOVD (Bring Your Own Vulnerable Driver — приноси собственный уязвимый драйвер) для эксплуатации бреши в драйвере Dell.

«Этот инструмент представляет собой модуль, работающий на уровне пользователя. Однако у него есть возможность читать и записывать в память ядра благодаря уязвимости CVE-2021-21551 в легитимном драйвере от Dell», — говорится в отчёте ESET.

«Стоит отметить, что это первая задокументированная эксплуатация этой бреши в реальных кибератаках. Злоумышленники затем используют возможность записи в память ядра для отключения ряда функциональных возможностей Windows, помогающих мониторить изменения в ОС».

Смысл вектора BYOVD заключается в загрузке вполне безобидного драйвера (часто подписанного и официального), но при этом содержащего известные уязвимости. Поскольку такие драйверы имеют подпись, ОС позволяет их установить.

После инсталляции атакующие могут задействовать соответствующий эксплойт — выполнить код или повысить права в системе. В этом случае Lazarus использовали CVE-2021-21551 в dbutil_2_3.sys для выхода на уровень ядра.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru