



Windows 11 теперь предупреждает о вводе пароля в небезопасных приложениях

Windows 11 теперь предупреждает о вводе пароля в небезопасных приложениях

Windows 11 теперь предупреждает о вводе пароля в небезопасных приложениях

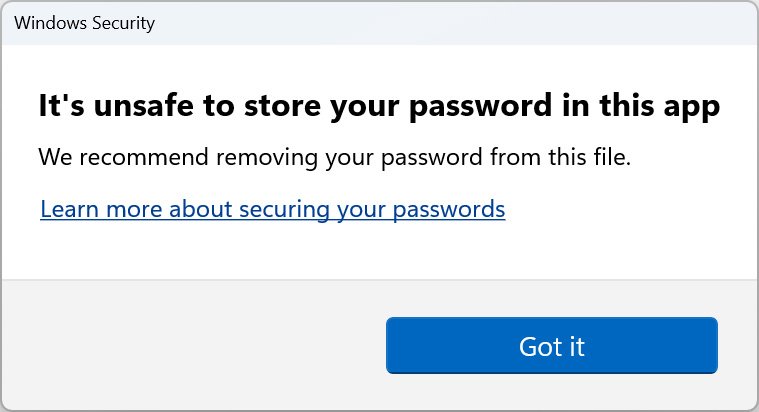
Microsoft недавно выпустила версию Windows 11 22H2, добавив в ОС очень интересную защитную функцию, направленную на сохранность учётных данных. Нововведение под названием Enhanced Phishing Protection предупреждает пользователей, когда те вводят пароль от Windows в небезопасных приложениях или на непроверенных веб-сайтах.

Учётные данные, которые вы используете для входа в Windows, представляют определённую ценность для киберпреступников. Если условный злоумышленник доберётся до них, он сможет проникнуть внутрь корпоративной сети и выкрасть важные сведения или запустить программу-вымогатель.

Как правило, вытащить такие пароли атакующие пытаются с помощью фишинговых кампаний. Главное — заставить пользователя ввести учётные данные в небезопасные приложения вроде текстовых редакторов, таблиц и т. п.

Многие думают, что для «передачи» пароля преступнику необходимо указать его в соответствующей форме, после чего отправить. Однако это не совсем так — встречались случаи, когда одного ввода пароля в форму было достаточно для того, чтобы злоумышленник перехватил его, пользователю даже не нужно было нажимать кнопку «Отправить».

Чтобы заблокировать этот вектор атаки, Microsoft внедрила новую функцию — Enhanced Phishing Protection. Её задача — уведомлять пользователей, если они вводят свой пароль в определённых приложениях или на непроверенных веб-ресурсах.

Среди такого «небезопасного» софта разработчики называют Блокнот (Notepad), текстовый процессор Wordpad и программы Microsoft 365.

«Системные администраторы могут настроить сценарии, согласно которым конечные пользователи будут видеть предупреждения о небезопасном вводе пароля», — добавляет техногигант.

Стоит учитывать, что функция Enhanced Phishing Protection выключена по умолчанию, поэтому её придётся активировать вручную.

Подпишитесь на новости

ChatGPT разрешил закрывать переписки ПИН-кодом и биометрией

OpenAI начала внедрять в ChatGPT заблокированные чаты: личные разговоры можно убрать из общей истории и защитить четырёхзначным ПИН-кодом. На поддерживаемых мобильных устройствах доступны Face ID, Touch ID или системная разблокировка.

Как объясняет OpenAI в описании Locked Chats, защищённые переписки перемещаются в отдельный раздел и исчезают из обычной истории, закреплённых чатов и общего поиска.

Развёртывание идёт постепенно, поэтому кнопка блокировки пока может появиться не у всех.

Если включена память, новая информация из заблокированных бесед может использоваться в других закрытых чатах, но не переносится в обычные. При этом блокировка не удаляет сведения, которые ChatGPT запомнил раньше.

Есть и принципиальная оговорка: ПИН-код не создаёт сквозного шифрования, не меняет сроки хранения переписки и настройку использования данных для улучшения моделей. Функция ограничивает доступ к разговорам через интерфейс, а правила обработки данных остаются прежними.

Самый жёсткий нюанс касается забытого ПИН-кода. Его сброс навсегда удаляет защищённые переписки и связанный с ними контент. Поддержка восстановить их не сможет.

RSS: Новости на портале Anti-Malware.ru