



Вредоносные OAuth-приложения используются для взлома серверов Exchange

Вредоносные OAuth-приложения используются для взлома серверов Exchange

Вредоносные OAuth-приложения используются для взлома серверов Exchange

Microsoft предупредила клиентов о кибератаках, в которых используются вредоносные OAuth-приложения. Задача стоящих за этими атаками злоумышленников — получить полный контроль над серверами Exchange и рассылать с их помощью спам.

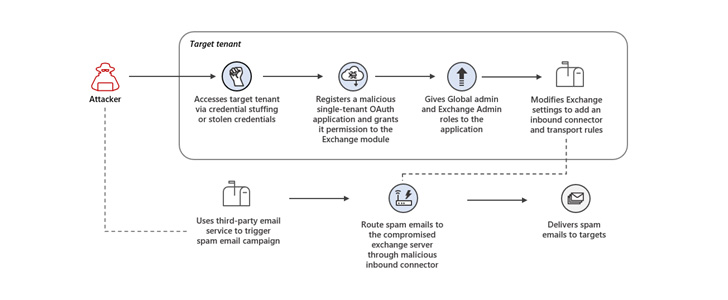
Как отметила команда Microsoft 365 Defender Research, киберпреступники применили технику credential stuffing (автоматизированная подстановка скомпрометированных учётных данных). Причём атакуются исключительно те аккаунты, которые не активировали многофакторную аутентификацию (MFA).

С помощью аккаунтов с правами администратора злоумышленники получают первоначальный доступ к серверам, а затем регистрируют вредоносное OAuth-приложение и используют его права для модификации настроек Exchange-сервера. Так им удаётся разрешить передачу электронных писем с определённых IP-адресов через скомпрометированный сервер.

«Те изменения, которые атакующие вносят в настройки серверов, позволяют рассылать спамерские письма. Эти письма призваны ввести получателей в заблуждение и оформить на него платные подписки», — объясняет Microsoft.


В частности, в спамерских уведомлениях злоумышленники просят потенциальных жертв пройти по определённой ссылке, чтобы «забрать свой подарок». На соответствующей веб-странице пользователей ждёт форма для ввода данных банковской карты, которая требуется для оплаты небольшой суммы за доставку этого самого подарка.

Подпишитесь на новости

Верховный суд назвал основание для отмены решения о блокировке сайта

Решение о запрете информации в интернете можно отменить, если суд не привлёк к делу владельца сайта или администратора домена, хотя сведения о нём были известны. Такую позицию Верховный суд России закрепил в обзоре судебной практики.

Об этом говорится в сообщении пресс-службы ВС, на которое ссылается «Газета.Ru».

Для владельцев ресурсов принципиально именно условие об известных данных: рассмотреть вопрос о запрете информации, проигнорировав установленного владельца сайта, — процессуальное нарушение.

Обзор касается административных дел о признании интернет-информации запрещённой к распространению, а также материалов экстремистскими.

Верховный суд уточнил и требования к заявителям: они должны предоставить сведения, необходимые суду для доступа к спорному контенту. Оценивать обоснованность требований о запрете нужно в судебном заседании.

Кроме того, предварительное ограничение доступа к странице не мешает рассматривать другие административные дела, связанные с ней. Уже установленная блокировка сама по себе не закрывает остальные судебные разбирательства.

RSS: Новости на портале Anti-Malware.ru