



Дыры в прошивке компьютеров от HP не могут устранить больше года

Дыры в прошивке компьютеров от HP не могут устранить больше года

Дыры в прошивке компьютеров от HP не могут устранить больше года

В общей сложности шесть опасных уязвимостей в прошивке затрагивают широкий спектр устройств от HP, используемых в корпоративных средах. Несмотря на то что о ряде багов было известно ещё в июле 2021-го, некоторые компьютеры стоят до сих пор непропатченными.

Дыры в прошивке особенно опасным тем, что могут привести к установке вредоносного софта, который будет функционировать даже после переустановки операционной системы. Кроме того, такие вредоносы смогут легко обходить защитные средства.

Вопрос с уязвимыми устройствами от HP подняли специалисты компании Binarly. В отчёте эксперты пишут, что о некоторых брешах из набора они рассказывали ещё на конференции Black Hat 2022.

Тем не менее вендор пока оставил без патча ряд моделей, что, само собой, открывает эти устройства для атак киберпреступников. О первых трёх багах исследователи сообщили HP в июле 2021 года, об остальных — в апреле 2022-го.

Получается, что на исправление изъянов у вендора было в одном случае четыре месяце, в другом — вообще больше года. Все проблемы связаны с повреждением памяти в System Management Module (SMM), что приводит к выполнению кода.

SMM является частью UEFI-прошивки и предоставляет полезные функции вроде возможности управления аппаратной начинкой. Список уязвимостей с идентификаторами выглядит так:

  • CVE-2022-23930 – переполнение буфера, приводящее к выполнению кода (8,2 балла по CVSS v3, «высокая степень риска»)
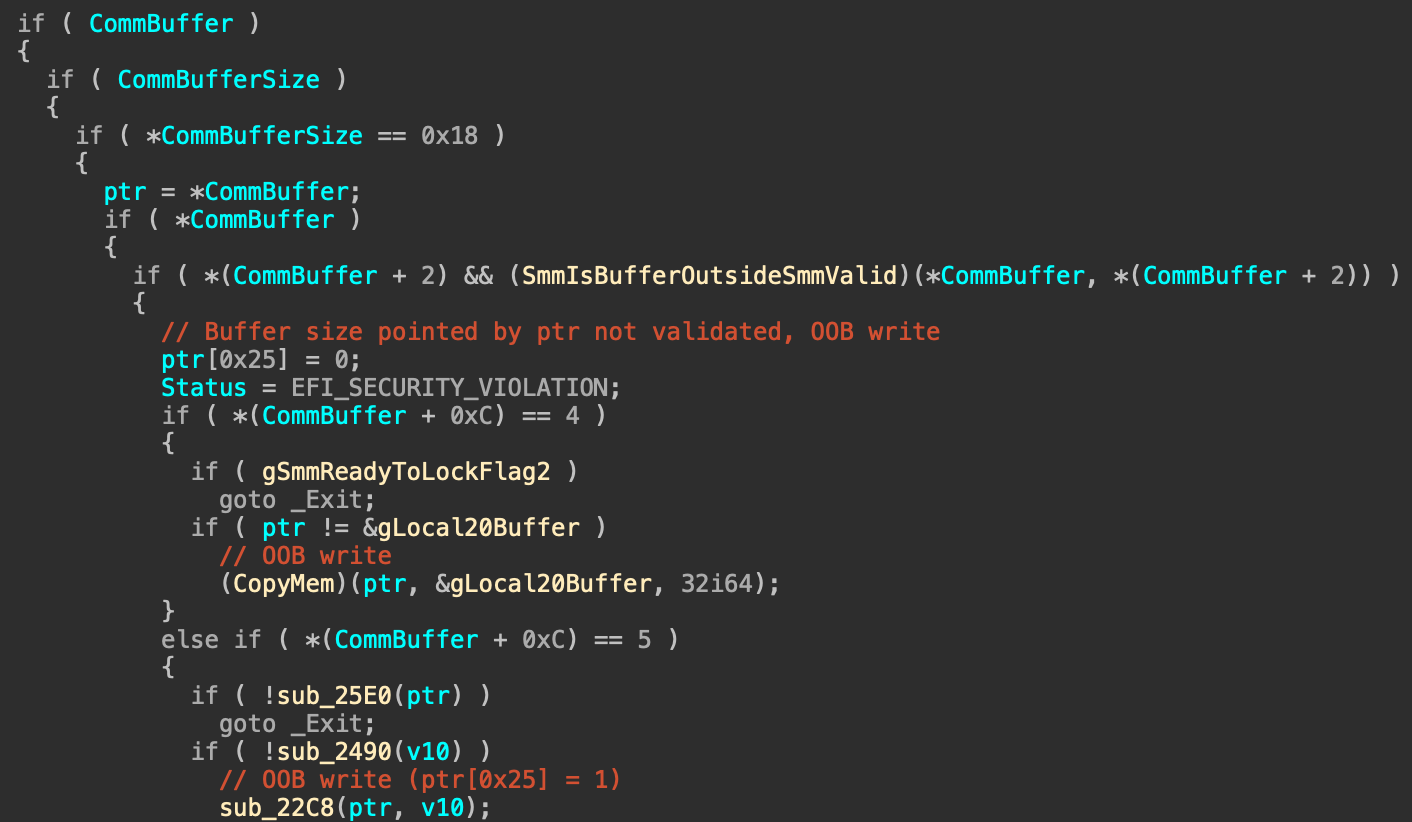
  • CVE-2022-31644 – запись за пределами границ в CommBuffer, позволяющая частично обойти валидацию (7,5 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31645 – та же запись за пределами границ в CommBuffer, поскольку не проверятся размер указателя, отправляемого обработчику SMI (8,2 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31646 – проблема, приводящая к повышению прав и выполнению кода из-за прямого воздействия на память (8,2 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31640 – некорректная проверка ввода, предоставляющая атакующим контроль над данными CommBuffer (7,5 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31641 – брешь в обработчике SMI, приводящая к выполнению кода (7,5 балла по CVSS v3 «высокая степень риска»)


Напомним, что на днях мы писали об устранении опасной уязвимости в предустановленном софте HP Support Assistant.

Подпишитесь на новости

ИИ спроектировал процессор уровня Arm Cortex-A53 без ручного описания схемы

Нейросетям уже мало писать код, они добрались до проектирования процессоров. Как сообщила команда проекта QiMeng, автоматически созданный CPU второй версии по производительности сопоставим с Arm Cortex-A53, знакомым по смартфонам прошлых поколений. До современных флагманов далеко, но это уже заметно сложнее очередной кнопки на сайте.

Результаты разработчики опубликовали на официальной странице QiMeng.

Исследователи автоматизируют создание логики процессора по примерам входных данных и ожидаемых результатов. В традиционном подходе инженеры сначала вручную описывают схему на специальном языке. Здесь значительную часть этой работы берёт на себя алгоритм.

Предыдущая версия, QiMeng-CPU-v1, получила проект RISC-V-процессора за пять часов. Чип затем изготовили: он смог запустить Linux и показал производительность, сопоставимую с Intel 80486SX.


Вторая версия перешла к суперскалярной архитектуре, позволяющей выполнять несколько команд за такт. По оценке авторов, её производительность примерно в 380 раз выше показателя передовых предшествующих методов автоматического проектирования.

Пожалуй, наиболее интересный результата здесь в сокращении ручной работы при создании вычислительных ядер. В сущности, перспектива поручать алгоритмам всё более сложные части проектирования уже подкреплена работающим чипом, а не только красивыми слайдами.

RSS: Новости на портале Anti-Malware.ru