



Дыры в прошивке компьютеров от HP не могут устранить больше года

Дыры в прошивке компьютеров от HP не могут устранить больше года

Дыры в прошивке компьютеров от HP не могут устранить больше года

В общей сложности шесть опасных уязвимостей в прошивке затрагивают широкий спектр устройств от HP, используемых в корпоративных средах. Несмотря на то что о ряде багов было известно ещё в июле 2021-го, некоторые компьютеры стоят до сих пор непропатченными.

Дыры в прошивке особенно опасным тем, что могут привести к установке вредоносного софта, который будет функционировать даже после переустановки операционной системы. Кроме того, такие вредоносы смогут легко обходить защитные средства.

Вопрос с уязвимыми устройствами от HP подняли специалисты компании Binarly. В отчёте эксперты пишут, что о некоторых брешах из набора они рассказывали ещё на конференции Black Hat 2022.

Тем не менее вендор пока оставил без патча ряд моделей, что, само собой, открывает эти устройства для атак киберпреступников. О первых трёх багах исследователи сообщили HP в июле 2021 года, об остальных — в апреле 2022-го.

Получается, что на исправление изъянов у вендора было в одном случае четыре месяце, в другом — вообще больше года. Все проблемы связаны с повреждением памяти в System Management Module (SMM), что приводит к выполнению кода.

SMM является частью UEFI-прошивки и предоставляет полезные функции вроде возможности управления аппаратной начинкой. Список уязвимостей с идентификаторами выглядит так:

  • CVE-2022-23930 – переполнение буфера, приводящее к выполнению кода (8,2 балла по CVSS v3, «высокая степень риска»)
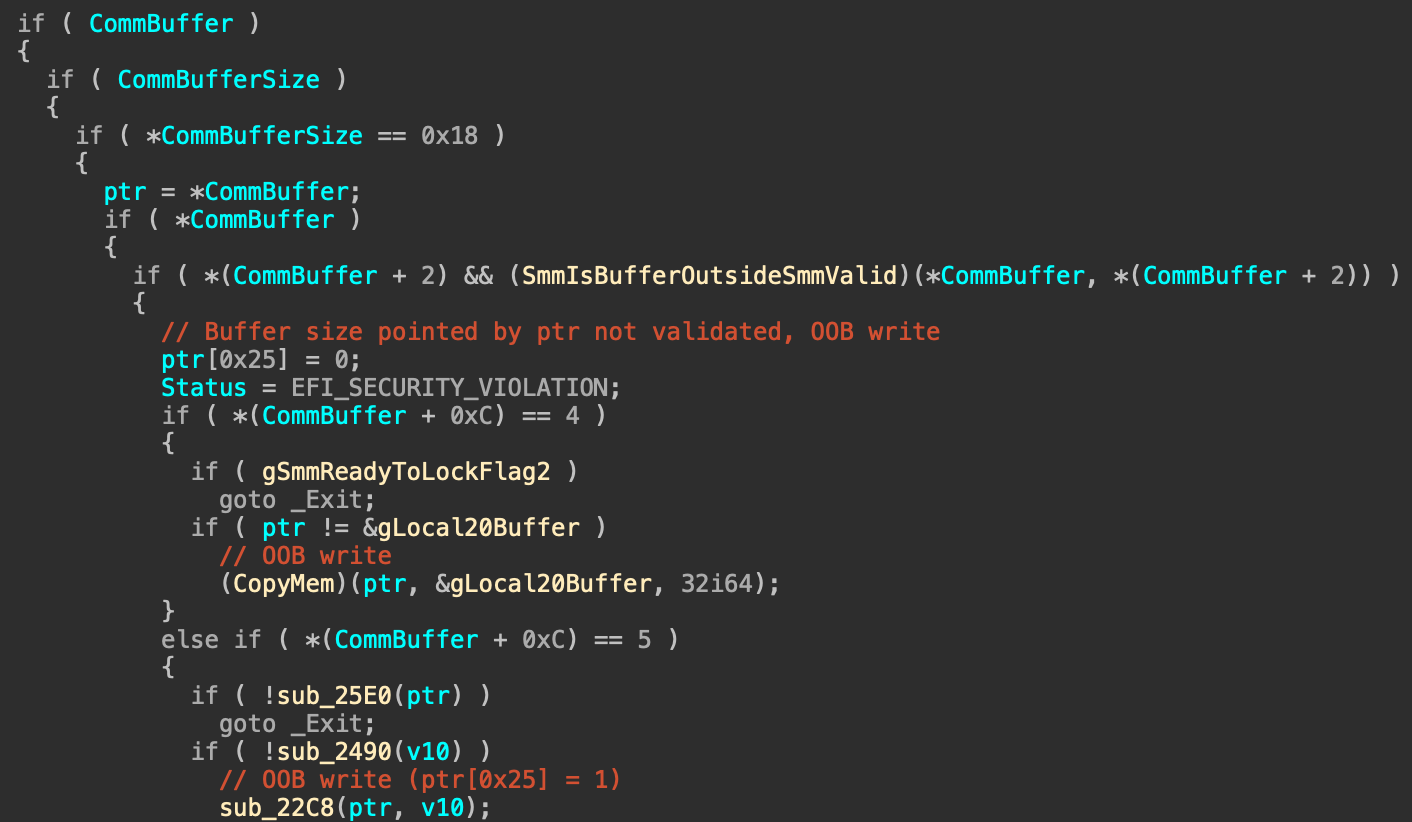
  • CVE-2022-31644 – запись за пределами границ в CommBuffer, позволяющая частично обойти валидацию (7,5 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31645 – та же запись за пределами границ в CommBuffer, поскольку не проверятся размер указателя, отправляемого обработчику SMI (8,2 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31646 – проблема, приводящая к повышению прав и выполнению кода из-за прямого воздействия на память (8,2 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31640 – некорректная проверка ввода, предоставляющая атакующим контроль над данными CommBuffer (7,5 балла по CVSS v3, «высокая степень риска»)
  • CVE-2022-31641 – брешь в обработчике SMI, приводящая к выполнению кода (7,5 балла по CVSS v3 «высокая степень риска»)


Напомним, что на днях мы писали об устранении опасной уязвимости в предустановленном софте HP Support Assistant.

Подпишитесь на новости

Сменить оператора, оставив номер теперь можно через Госуслуги

Надоел тариф, связь пропадает, хочется попробовать нового оператора? Теперь начать переход к конкуренту со своим номером можно через «Госуслуги». На портале появилась подача заявки на перенос.

О запуске сервиса сообщило Минцифры. Заявление автоматически направляется независимому оператору базы данных перенесённых номеров.

Он проверяет, соответствует ли абонент условиям перехода. После этого с пользователем связывается новый оператор, которому остаётся согласовать тариф и способ заключения договора.

Подписать документы можно в салоне связи или дистанционно с помощью электронной подписи.

В сервисе доступны МТС, Т2, «Билайн», «МегаФон» и другие операторы, подключённые к базе перенесённых номеров. Одно из условий — отсутствие задолженности перед прежней компанией.

Сама технология переноса номера, MNP, работает в России с декабря 2013 года. А теперь есть и дополнительный канал подачи заявления. Для абонентов это ещё один способ проголосовать за качество связи конкретным действием.

RSS: Новости на портале Anti-Malware.ru