



80% топовых сайтов сливают рекламодателям поисковые запросы посетителей

80% топовых сайтов сливают рекламодателям поисковые запросы посетителей

80% топовых сайтов сливают рекламодателям поисковые запросы посетителей

Исследователи в области кибербезопасности выяснили, что восемь из десяти веб-сайтов, на которых присутствует строка для поиска, сливают поисковые запросы посетителей крупным рекламодателям вроде Google.

Таким образом, интересы пользователей отправляются третьей стороне, в данном случае — крупным рекламным сетям, которые впоследствии могут использовать эту информацию для отображения релевантных объявлений или даже для отслеживания действий пользователя в Сети.

К сожалению, в этом случае рядовому веб-сёрферу достаточно сложно понять, насколько его интересы «разошлись» по разным корпорациям. Более того, обратить этот процесс вспять тоже не получится.

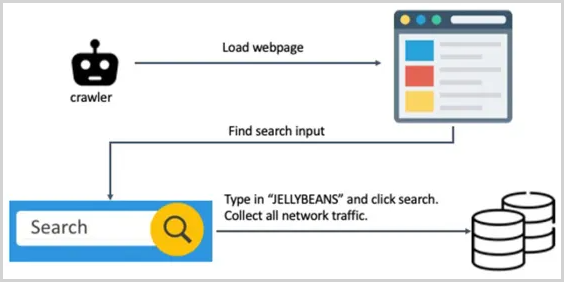
Результатами своего исследования поделились специалисты Norton Labs. Они запустили веб-краулер, способный обходить различные проверки на ботов. Задача краулера была проста — просканировать активность на миллионе самых топовых сайтов.

Бот Norton Labs находил поисковую строку и вводил туда текст “JELLYBEANS“, после чего собирал весь сетевой трафик.


Исследователи пристально отслеживали HTTP-запрос, чтобы выяснить, не появится ли “JELLYBEANS“ в запросах каких-либо сторонних «партнёров». В итоге специалисты выяснили, что запрос передавался в 81,3% случаев.

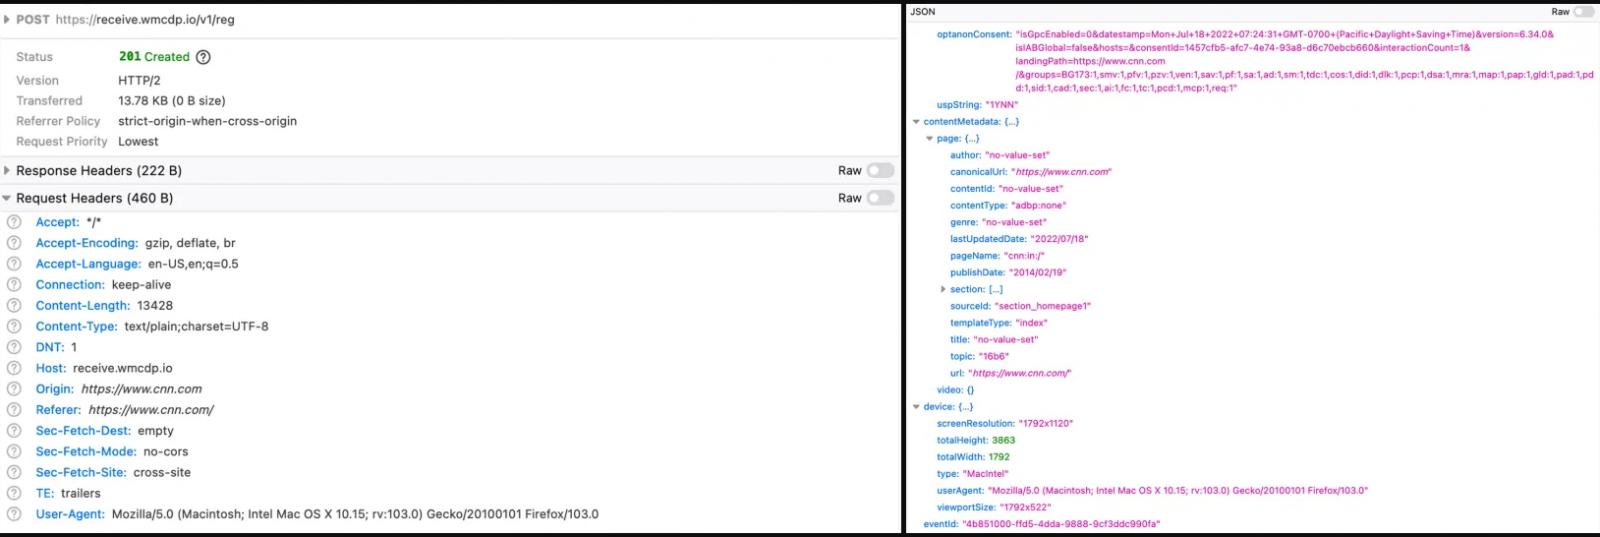
Интересно, что подобные запросы включали URL, HTTP-заголовок и другие детали. При этом принимающий сервер получал не только запрос, но и цифровой отпечаток браузера пользователя.


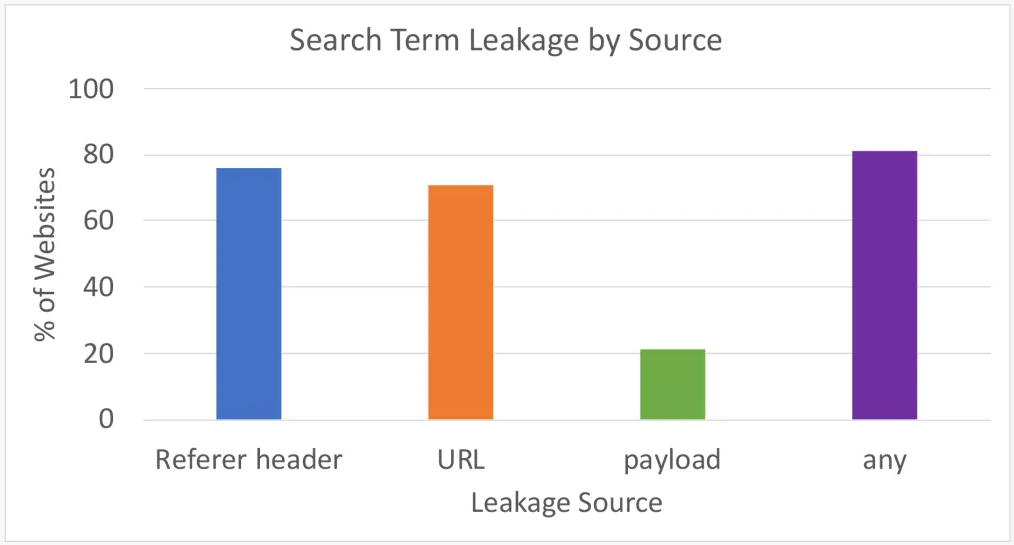
В общей сложности 81,3% из миллиона проанализированных сайтов сливали пользовательские запросы как минимум одним из способов: через заголовок (75,8%), через URL (71%) или с помощью отпечатка (21,2%).

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru