



HP устранила опасную уязвимость в предустановленном софте Support Assistant

HP устранила опасную уязвимость в предустановленном софте Support Assistant

HP устранила опасную уязвимость в предустановленном софте Support Assistant

HP предупредила пользователей о новой уязвимости в софте HP Support Assistant, который предустанавливается на все десктопные компьютеры и ноутбуки производителя, включая устройства Omen. К счастью патч уже готов, осталось только установить его.

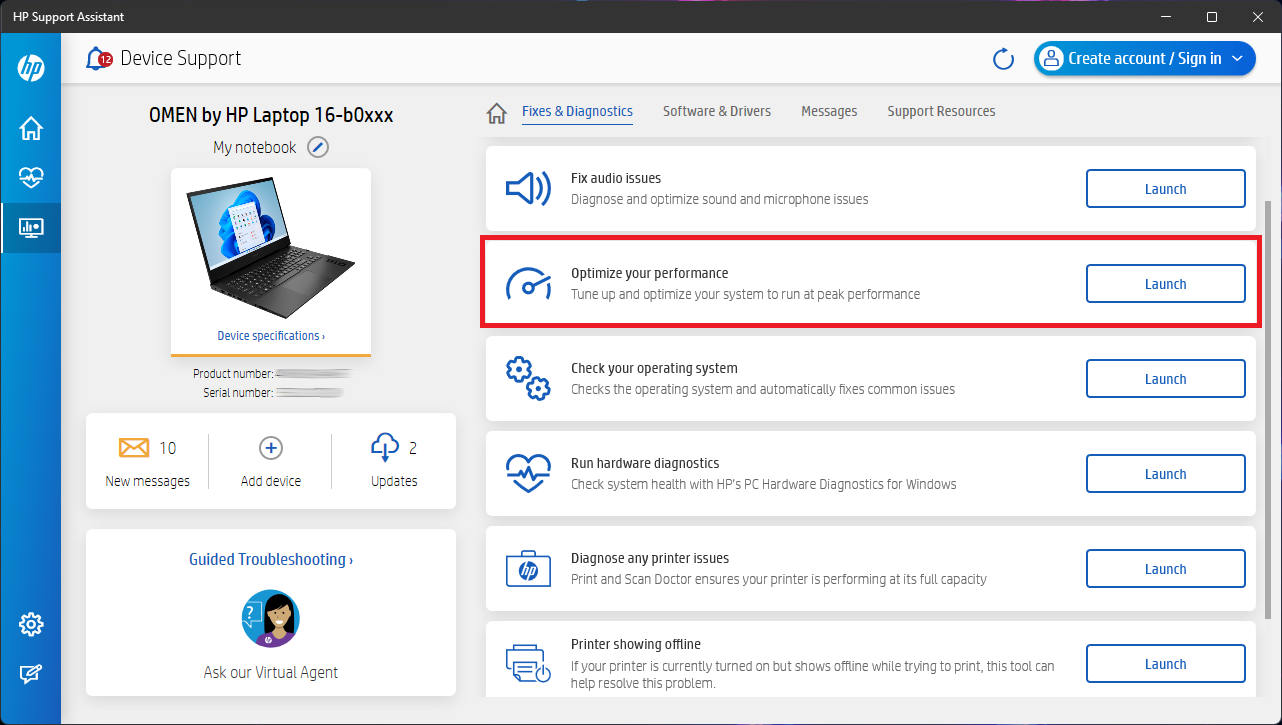
Инструмент HP Support Assistant используется для отслеживания и решения проблем в работе компьютера. С его помощью можно проводить тесты аппаратного обеспечения, углубляться в различные технические нюансы и даже проверять доступность обновлений BIOS и драйверов.

Об уязвимости представителям HP сообщили специалисты компании Secure D. Ей присвоили идентификатор CVE-2022-38395 и 8,2 балла по шкале CVSS (высокая степень риска). Согласно описанию, эта брешь позволяет атакующим повысить права в целевой системе.

На данный момент техногигант воздерживается от публикации подробностей бага, но в соответствующем уведомлении отмечается, что речь идет о подмене DLL при запуске HP Performance Tune-up в программе HP Support Assistant.

На деле это значит, что условный злоумышленник сможет поместить свою вредоносную DLL в ту же директорию, откуда должна «подтягиваться» безобидная библиотека.


В случае эксплуатации CVE-2022-38395 атакующий может предусмотреть, чтобы загружаемый код работал с правами SYSTEM, как и исполняемый файл HP Support Assistant. Таким образом, брешь отлично подойдет в тех случаях, когда у злоумышленников уже есть доступ к устройству, но с низкими правами.

HP рекомендует всем без исключения, кто использует версии 9.x, установить последний релиз Support Assistant. Сделать это можно через тот же механизм обновления Microsoft Store.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru