



Minecraft стал главной приманкой для распространения вредоносных программ

Minecraft стал главной приманкой для распространения вредоносных программ

Minecraft стал главной приманкой для распространения вредоносных программ

Специалисты по кибербезопасности из «Лаборатории Касперского» выяснили, что Minecraft является самой распространенной приманкой злоумышленников из жанра компьютерных игр. Именно это название киберпреступники чаще других используют для заманивания пользователей в ловушку.

Kaspersky изучала ландшафт киберугроз с июля 2021 года по июль 2022-го. Особое внимание исследователи уделили вредоносным файлам, упоминавшим Minecraft. Доля таких файлов составила 25% от общего количества вредоносов, использующих тему видеоигр. Следом идут другие популярные игровые проекты:

  • FIFA (доля — 11%)
  • Roblox (9.5%)
  • Far Cry (9.4%)
  • Call of Duty (9%)

В определенные периоды в качестве приманок также выступали Need for Speed, Grand Theft Auto, Valorant, The Sims и CS:GO.

«Лаборатория Касперского» изучила и мобильный игровой сегмент. Там зафиксировано гораздо меньшее по объему использование названий популярных игр для распространения вредоносных программ. Но лидером тоже стала Minecraft (40%), после которой идут GTA (15%), PUBG (10%), Roblox (10%) и FIFA (5%).

Согласно отчету Kaspersky, в сравнении с 2020 годом наблюдается спад распространения вредоносов через приманки в виде игр (-30%), также стало меньше пострадавших от такой активности пользователей (-36%).

Интересно, что программа-вымогатель Chaos любит привлекать внимание геймеров читами и кейгенами для Minecraft. Как правило, пользователям обещают быстрый прогресс в играх или полезные вещи. Специалисты Kaspersky приводят пример: злоумышленники используют фейковые магазины для продажи внутриигровых элементов; пользователь в итоге платит, но не получает желанный трофей. Параллельно киберпреступники вытаскивают учетные данные игрока.


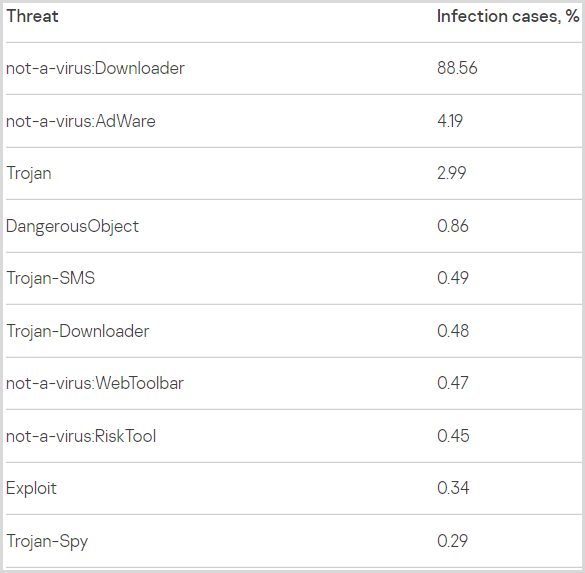
«Лаборатория Касперского» отмечает, что чаще всего (88,5%) таким образом устанавливаются вредоносные загрузчики, следующие по популярности — адваре:

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru