



Minecraft стал главной приманкой для распространения вредоносных программ

Minecraft стал главной приманкой для распространения вредоносных программ

Minecraft стал главной приманкой для распространения вредоносных программ

Специалисты по кибербезопасности из «Лаборатории Касперского» выяснили, что Minecraft является самой распространенной приманкой злоумышленников из жанра компьютерных игр. Именно это название киберпреступники чаще других используют для заманивания пользователей в ловушку.

Kaspersky изучала ландшафт киберугроз с июля 2021 года по июль 2022-го. Особое внимание исследователи уделили вредоносным файлам, упоминавшим Minecraft. Доля таких файлов составила 25% от общего количества вредоносов, использующих тему видеоигр. Следом идут другие популярные игровые проекты:

  • FIFA (доля — 11%)
  • Roblox (9.5%)
  • Far Cry (9.4%)
  • Call of Duty (9%)

В определенные периоды в качестве приманок также выступали Need for Speed, Grand Theft Auto, Valorant, The Sims и CS:GO.

«Лаборатория Касперского» изучила и мобильный игровой сегмент. Там зафиксировано гораздо меньшее по объему использование названий популярных игр для распространения вредоносных программ. Но лидером тоже стала Minecraft (40%), после которой идут GTA (15%), PUBG (10%), Roblox (10%) и FIFA (5%).

Согласно отчету Kaspersky, в сравнении с 2020 годом наблюдается спад распространения вредоносов через приманки в виде игр (-30%), также стало меньше пострадавших от такой активности пользователей (-36%).

Интересно, что программа-вымогатель Chaos любит привлекать внимание геймеров читами и кейгенами для Minecraft. Как правило, пользователям обещают быстрый прогресс в играх или полезные вещи. Специалисты Kaspersky приводят пример: злоумышленники используют фейковые магазины для продажи внутриигровых элементов; пользователь в итоге платит, но не получает желанный трофей. Параллельно киберпреступники вытаскивают учетные данные игрока.


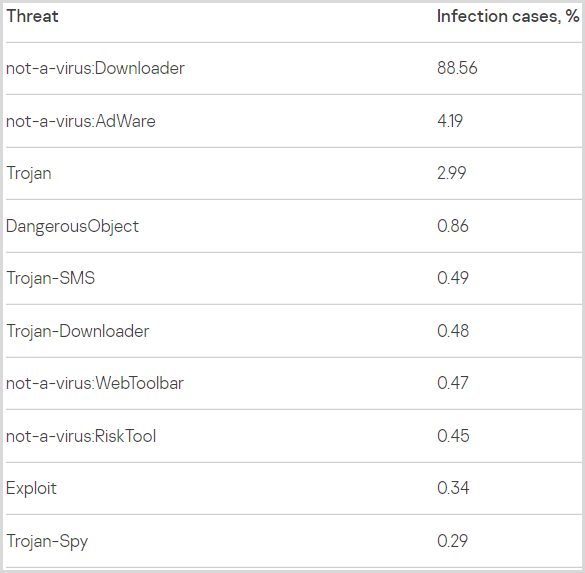
«Лаборатория Касперского» отмечает, что чаще всего (88,5%) таким образом устанавливаются вредоносные загрузчики, следующие по популярности — адваре:

Подпишитесь на новости

Партийный наблюдатель попытался заразить систему ДЭГ, заявила Памфилова

Представитель одной из российских парламентских партий якобы попытался внедрить вредоносную программу в систему наблюдения за дистанционным электронным голосованием в Москве. Об этом заявила председатель ЦИК Элла Памфилова.

По её словам, человек сознательно ввёл зловред в систему и пытался остановить её работу. Как передаёт ТАСС, нарушителем оказался наблюдатель за московским ДЭГ и представитель системной партии.

Название партии и имя предполагаемого автора цифровой диверсии Памфилова раскрывать не стала. Известно лишь, что он представлял одну из партий, официально участвующих в российской политической системе.

Технические подробности инцидента также не приводятся. Не сообщается, какую именно вредоносную программу пытались запустить, каким способом её внесли в систему, сработала ли защита автоматически и повлияла ли попытка на доступность ДЭГ. Публичной информации о возбуждении дела или других мерах в отношении наблюдателя на момент заявления также не было.

Инцидент произошёл во время трёхдневного голосования на выборах депутатов Госдумы девятого созыва и других совмещённых кампаний, завершившегося 20 сентября.

По данным ЦИК, избирательная инфраструктура в этот период подвергалась масштабным кибератакам, в том числе более чем тысяче волн DDoS-воздействия. Отдельной целью становилась система дистанционного электронного голосования.

Само собой, без имени, партийной принадлежности и технического разбора инцидента общественности пока предлагают поверить чиновникам на слово.

RSS: Новости на портале Anti-Malware.ru